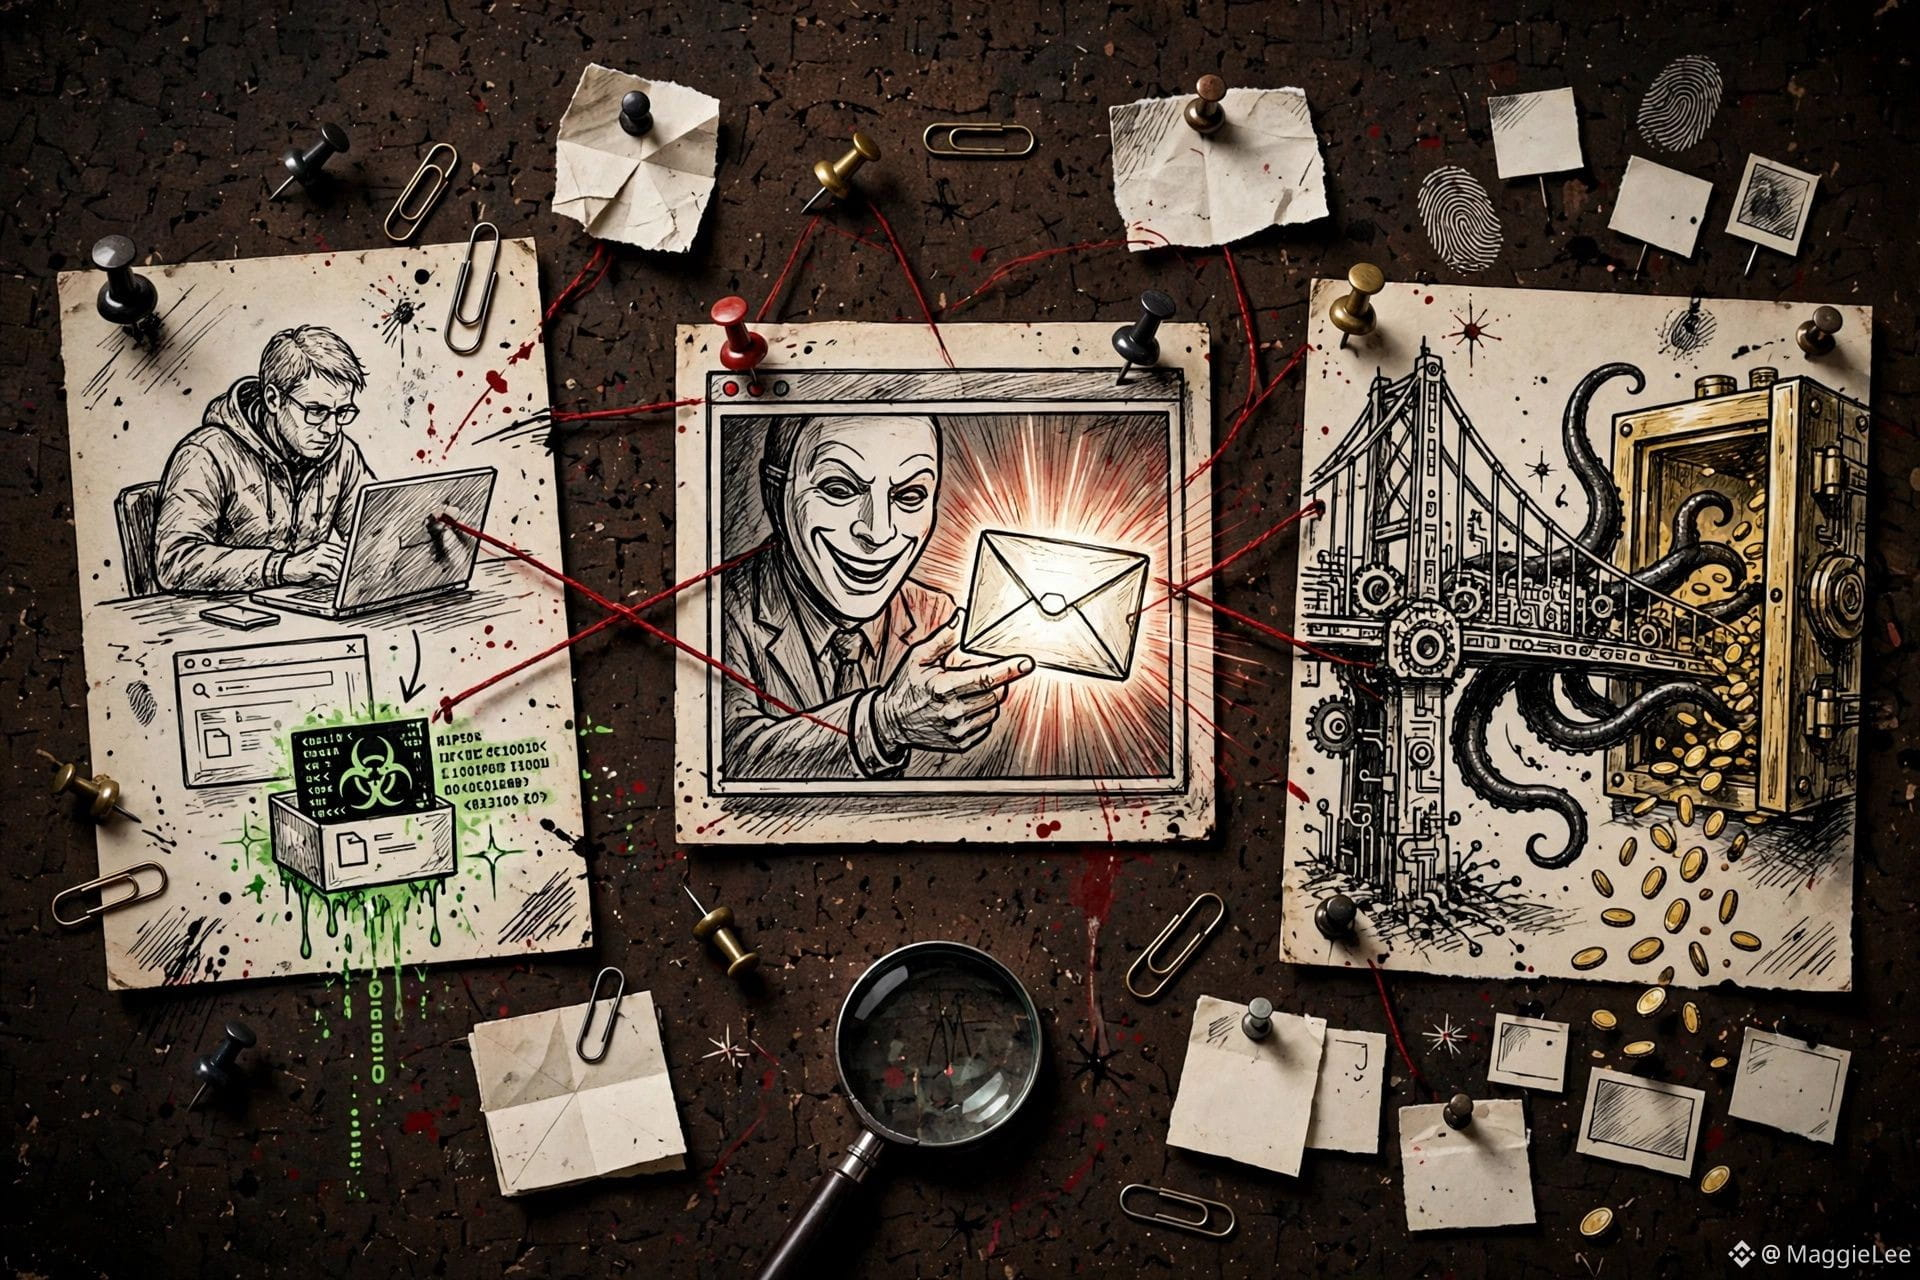
O “processo completo do crime” por trás do caso de US$ 6,3 bilhões finalmente veio a público: não foi um funcionário infiltrado nem um erro de um computador — foram cinco meses de infiltração cuidadosamente planejada.
Ontem, a Binance publicou um relatório retrospectivo do incidente, reconstruindo a cadeia completa do maior roubo de criptomoedas da história, ocorrido em 29 de outubro:
Primeira etapa, junho. Um engenheiro de DevOps da equipe de carteiras procurava ferramentas de programação com IA em um mecanismo de busca e baixou um pacote de instalação do Homebrew contaminado por um anúncio malicioso do Google — o computador foi infectado. A equipe de segurança da Binance percebeu o problema na época e substituiu o dispositivo, mas deixou passar a segunda onda: os hackers apagaram o executável legítimo do pyenv, substituíram-no por uma versão maliciosa e instalaram uma porta dos fundos. O software de proteção de endpoints não emitiu nenhum alerta.
Segunda etapa, setembro. Um segundo engenheiro foi atraído por uma “entrevista de emprego falsa” em uma plataforma de recrutamento: primeiro, uma entrevista por vídeo com uma pessoa real; o RH também enviou o perfil de uma rede social com fotos para conquistar sua confiança. A segunda rodada foi com o “CEO de uma empresa inexistente”. Por fim, enviaram uma “tarefa de programação” — que, quando executada, era um cavalo de Troia zero-day. Ao longo de vários meses, os hackers conseguiram reunir os privilégios de vários engenheiros.
Terceira etapa, 20 de outubro. Usando o computador do segundo engenheiro e passando por uma ferramenta de IA interna da Binance, os hackers se movimentaram lateralmente até as máquinas do primeiro engenheiro e de um terceiro engenheiro da equipe de carteiras. Em 29 de outubro, entre 17h15 e 19h56, acessaram o computador do terceiro engenheiro, implantaram contêineres e executaram scripts maliciosos. Ativos no valor de US$ 6,34 bilhões começaram a ser desviados.
O ponto que mais merece atenção é uma explicação do relatório: por que não foi possível impedir a operação por quase duas horas após a primeira transferência anômala? Porque as carteiras quentes usam computação multipartidária (MPC) — não existe uma única chave privada que permita “revogar com um clique” uma autorização maliciosa EIP-7702. O projeto de segurança baseado na “eliminação de pontos únicos de falha” acabou se tornando justamente a etapa mais lenta na resposta à emergência. Pela primeira vez, o trade-off entre segurança e rapidez para limitar as perdas ficou tão caro.
Em números: cerca de US$ 2,85 bilhões foram congelados ou bloqueados; 98% dos ativos afetados foram repostos com as reservas da empresa; os usuários não arcarão com as perdas. He Yi já negou a hipótese de um “funcionário infiltrado”, e Teng admitiu à CNBC: “Isso não deveria ter acontecido. Assumimos total responsabilidade”.
Mas não se deixe levar pelo “98% já foi reposto”. Foi possível repor porque se trata da Binance. Se um ataque da mesma escala atingisse qualquer corretora de médio ou pequeno porte, o resultado seria a falência — não haveria 98% para repor. A verdadeira lição deste caso não é que “a Binance é muito segura”, mas que “só a Binance pode pagar essa mensalidade”.
Uma observação: a Binance afirma que, neste ano, já bloqueou 57 ameaças cibernéticas suspeitas de ligação com a Coreia do Norte. O FBI atribuiu este caso de US$ 6,3 bilhões ao TraderTraitor, mas os métodos de ataque (entrevistas falsas, ferramentas de desenvolvimento contaminadas e ferramentas de IA adulteradas) envolvem coisas que todo desenvolvedor usa diariamente — a superfície de ataque já mudou há muito tempo, mas as defesas ainda não acompanharam essa mudança.
Pesquisa pessoal; não constitui recomendação de investimento.
$BNB $BTC
#币安 #黑客攻击 #网络安全 #SegurançaDasExchanges
Ontem, a Binance publicou um relatório retrospectivo do incidente, reconstruindo a cadeia completa do maior roubo de criptomoedas da história, ocorrido em 29 de outubro:
Primeira etapa, junho. Um engenheiro de DevOps da equipe de carteiras procurava ferramentas de programação com IA em um mecanismo de busca e baixou um pacote de instalação do Homebrew contaminado por um anúncio malicioso do Google — o computador foi infectado. A equipe de segurança da Binance percebeu o problema na época e substituiu o dispositivo, mas deixou passar a segunda onda: os hackers apagaram o executável legítimo do pyenv, substituíram-no por uma versão maliciosa e instalaram uma porta dos fundos. O software de proteção de endpoints não emitiu nenhum alerta.
Segunda etapa, setembro. Um segundo engenheiro foi atraído por uma “entrevista de emprego falsa” em uma plataforma de recrutamento: primeiro, uma entrevista por vídeo com uma pessoa real; o RH também enviou o perfil de uma rede social com fotos para conquistar sua confiança. A segunda rodada foi com o “CEO de uma empresa inexistente”. Por fim, enviaram uma “tarefa de programação” — que, quando executada, era um cavalo de Troia zero-day. Ao longo de vários meses, os hackers conseguiram reunir os privilégios de vários engenheiros.
Terceira etapa, 20 de outubro. Usando o computador do segundo engenheiro e passando por uma ferramenta de IA interna da Binance, os hackers se movimentaram lateralmente até as máquinas do primeiro engenheiro e de um terceiro engenheiro da equipe de carteiras. Em 29 de outubro, entre 17h15 e 19h56, acessaram o computador do terceiro engenheiro, implantaram contêineres e executaram scripts maliciosos. Ativos no valor de US$ 6,34 bilhões começaram a ser desviados.
O ponto que mais merece atenção é uma explicação do relatório: por que não foi possível impedir a operação por quase duas horas após a primeira transferência anômala? Porque as carteiras quentes usam computação multipartidária (MPC) — não existe uma única chave privada que permita “revogar com um clique” uma autorização maliciosa EIP-7702. O projeto de segurança baseado na “eliminação de pontos únicos de falha” acabou se tornando justamente a etapa mais lenta na resposta à emergência. Pela primeira vez, o trade-off entre segurança e rapidez para limitar as perdas ficou tão caro.
Em números: cerca de US$ 2,85 bilhões foram congelados ou bloqueados; 98% dos ativos afetados foram repostos com as reservas da empresa; os usuários não arcarão com as perdas. He Yi já negou a hipótese de um “funcionário infiltrado”, e Teng admitiu à CNBC: “Isso não deveria ter acontecido. Assumimos total responsabilidade”.
Mas não se deixe levar pelo “98% já foi reposto”. Foi possível repor porque se trata da Binance. Se um ataque da mesma escala atingisse qualquer corretora de médio ou pequeno porte, o resultado seria a falência — não haveria 98% para repor. A verdadeira lição deste caso não é que “a Binance é muito segura”, mas que “só a Binance pode pagar essa mensalidade”.
Uma observação: a Binance afirma que, neste ano, já bloqueou 57 ameaças cibernéticas suspeitas de ligação com a Coreia do Norte. O FBI atribuiu este caso de US$ 6,3 bilhões ao TraderTraitor, mas os métodos de ataque (entrevistas falsas, ferramentas de desenvolvimento contaminadas e ferramentas de IA adulteradas) envolvem coisas que todo desenvolvedor usa diariamente — a superfície de ataque já mudou há muito tempo, mas as defesas ainda não acompanharam essa mudança.
Pesquisa pessoal; não constitui recomendação de investimento.
$BNB $BTC
#币安 #黑客攻击 #网络安全 #SegurançaDasExchanges