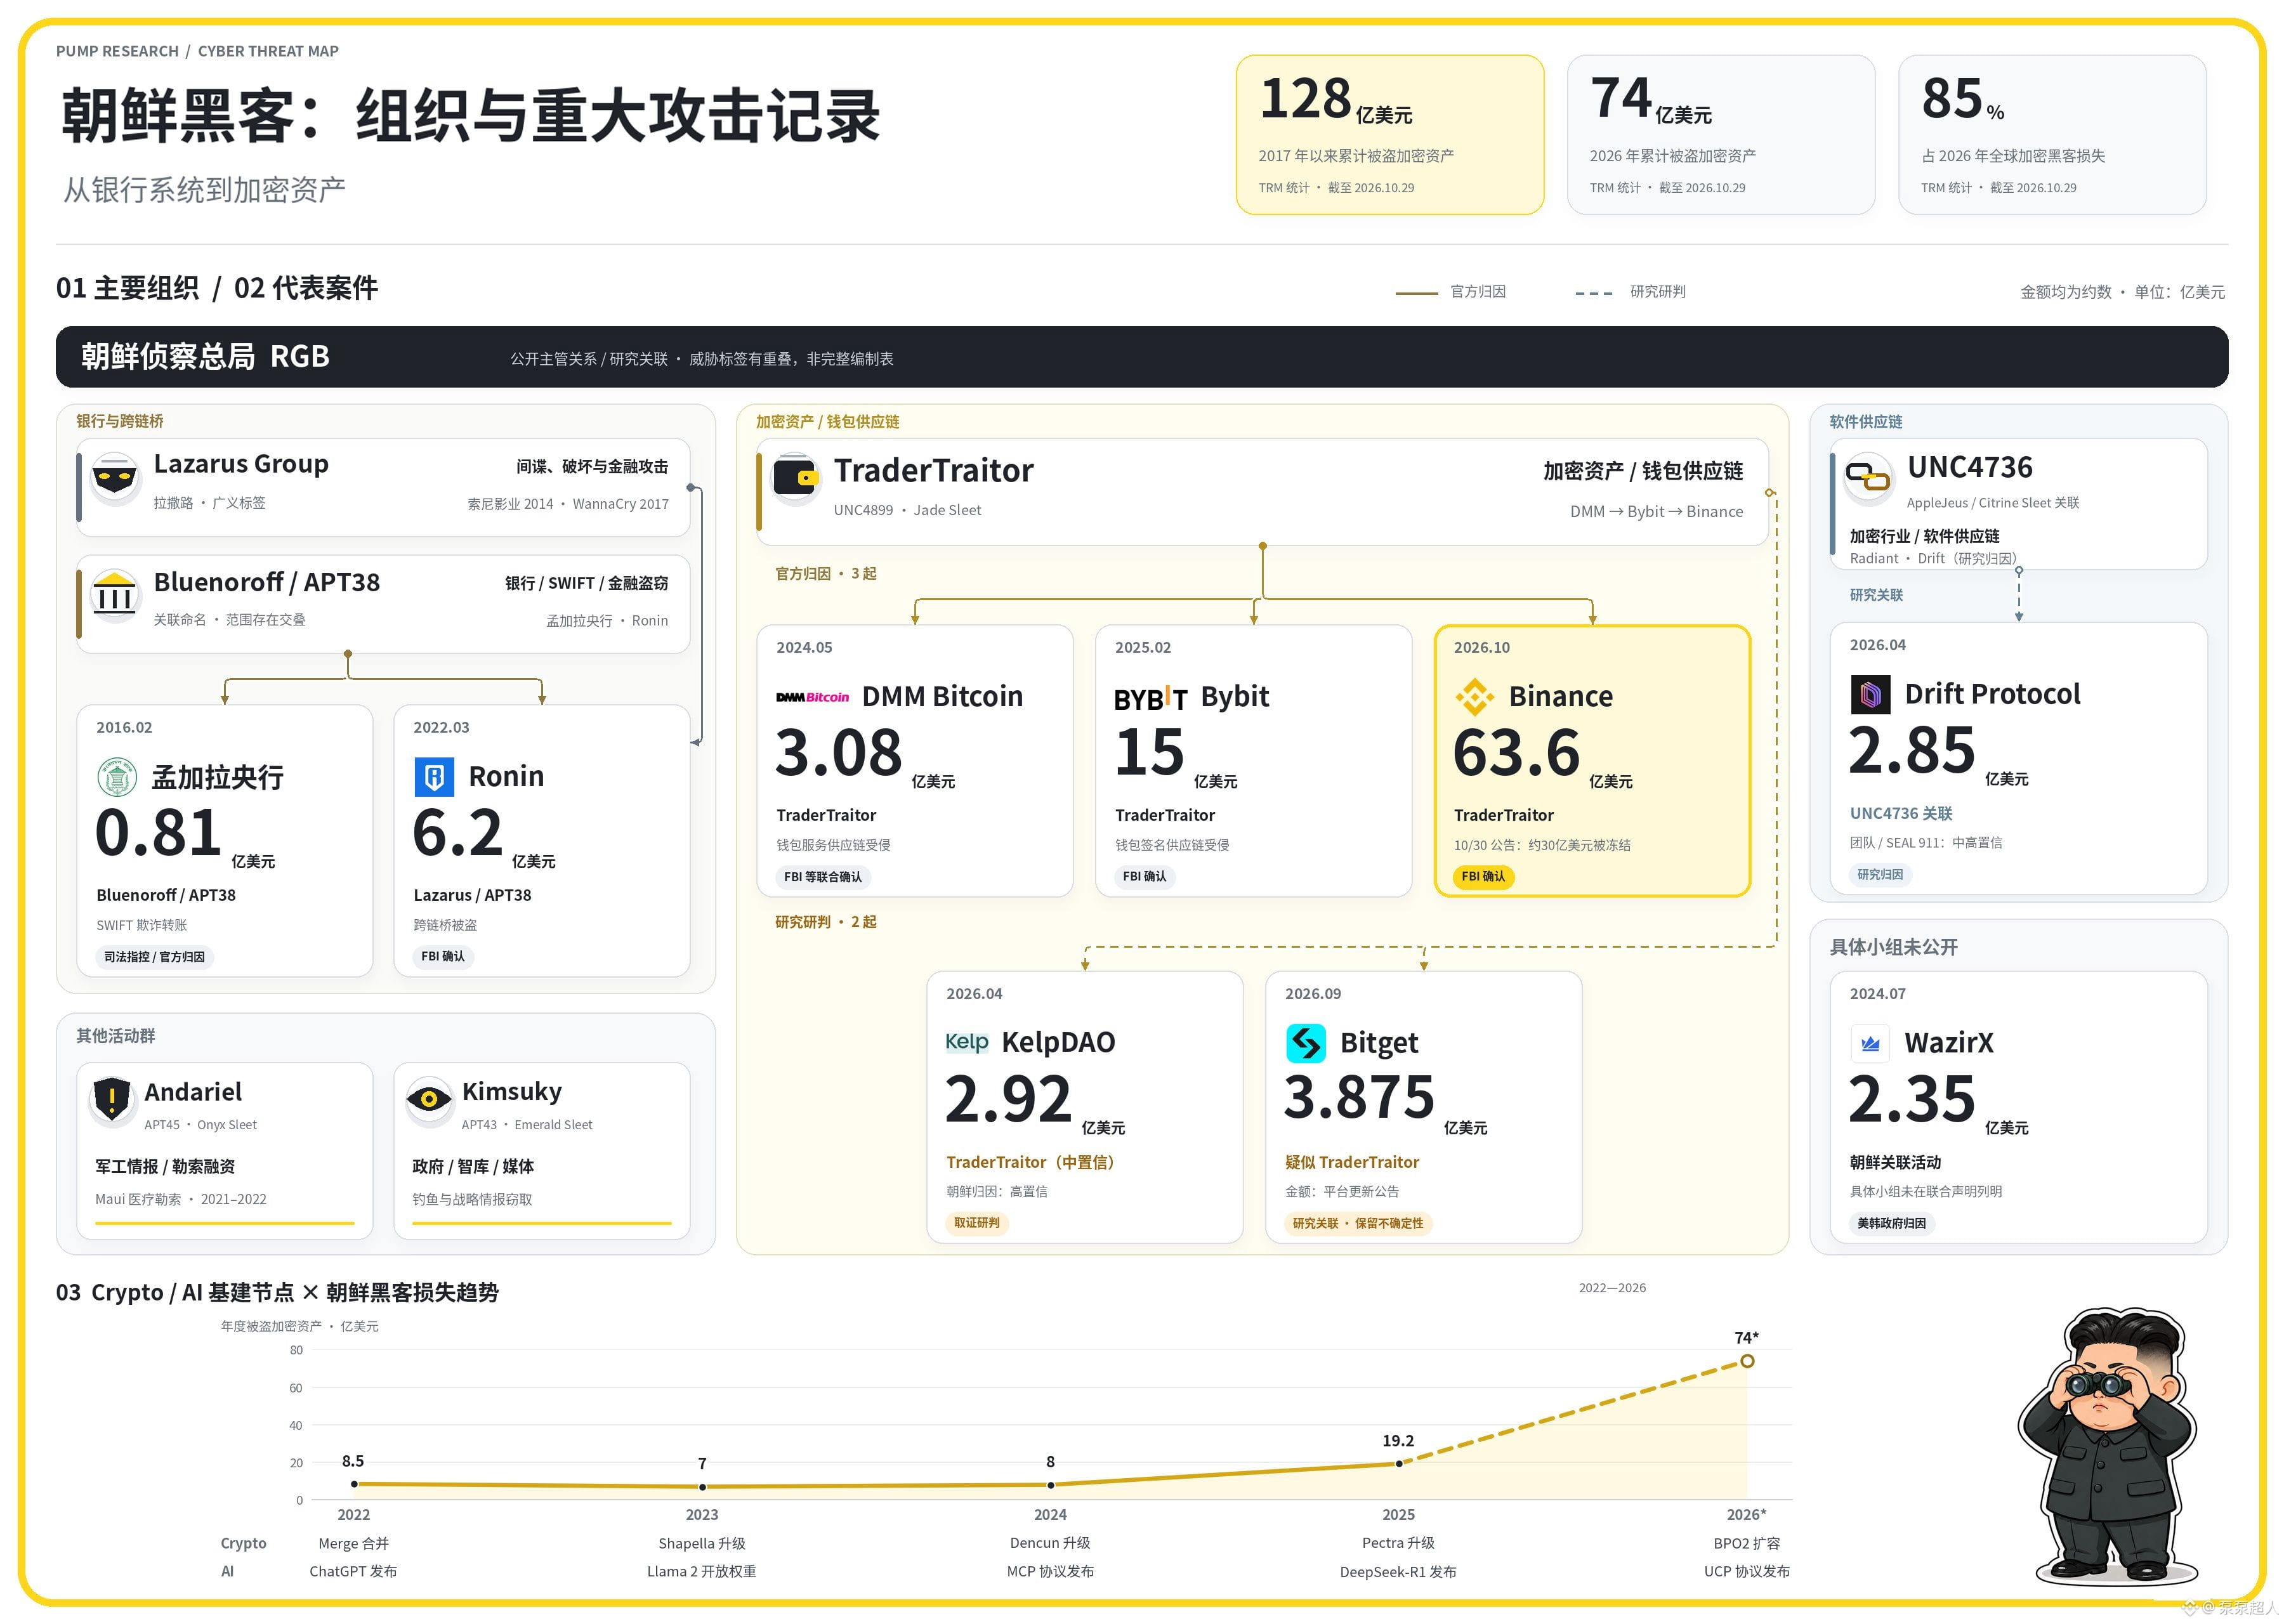

Divisão de funções dos grupos de hackers norte-coreanos e visão geral dos métodos usados em «casos importantes» do passado
A Coreia do Norte talvez seja o único país que transformou a cadeia industrial de hackers num pilar da economia nacional
Os grupos dividem as tarefas e colaboram, atuando desde instituições financeiras, como bancos, até à cadeia de fornecimento de software
O número de pessoas envolvidas, a amplitude das infiltrações e a dimensão dos danos causados estão provavelmente entre os maiores do mundo
👉 Ontem, a Binance divulgou o relatório de investigação sobre o ataque hacker
Os métodos revelam semelhanças com ataques anteriores de hackers norte-coreanos
1️⃣ Lazarus Group: ataques cibernéticos abrangentes
Abrange o roubo de informações, o roubo financeiro e ataques destrutivos, sendo o principal responsável por várias operações relacionadas
Casos emblemáticos: Sony Pictures (2014), WannaCry (2017), cadeia de fornecimento da 3CX (2023), operação de recrutamento-isca «Dream Job»
2️⃣ TraderTraitor: especializado no roubo de criptoativos
Tem como alvos principais corretoras, serviços de carteiras digitais e funcionários com acesso a permissões importantes
Costuma aproximar-se dos alvos por meio de falsas ofertas de emprego e testes técnicos; depois, usa identidades e permissões roubadas para interferir em carteiras, transações ou processos de assinatura
Operações emblemáticas: roubos envolvendo Ronin, DMM Bitcoin, Bybit, Bitget, Binance e outras
3️⃣ Bluenoroff / APT38: inicialmente atacava bancos através do SWIFT e caixas eletrônicos; mais tarde, voltou-se para as criptomoedas
Tem como alvos principais bancos, instituições financeiras e sistemas de pagamento e transferência, além de também visar criptoativos. Uma tática típica é infiltrar-se nas instituições, roubar permissões de transferência, manipular a movimentação de fundos e, possivelmente, danificar os sistemas para encobrir os rastros
Operações emblemáticas: Banco Central de Bangladesh (2016), levantamentos em caixas eletrônicos por meio do FASTCash, malware para macOS direcionado a fundos de capital de risco e equipes de projetos
4️⃣ AppleJeus / UNC4736: disfarça-se de software de negociação e de instituições de investimento falsas para se infiltrar por longos períodos em equipes de DeFi
Disfarça-se de software de negociação e de instituições de investimento falsas para se infiltrar por longos períodos em equipes de DeFi
Operações emblemáticas: Radiant Capital (2024), Drift (2026)
4️⃣ Andariel / APT45: roubo de tecnologia militar e industrial, financiamento por meio de extorsão
Tem como alvos principais instituições de defesa, aeroespacial, energia nuclear e engenharia, das quais rouba informações técnicas confidenciais; também ataca instituições médicas para exigir resgates
Operações emblemáticas: ransomware Maui, roubo de criptomoedas da Upbit (em colaboração com o Lazarus)
5️⃣ Kimsuky / APT43: recolha de informações: think tanks, diplomatas e especialistas em política nuclear
Tem como alvos principais funcionários do governo, think tanks, académicos, instituições de investigação e meios de comunicação; rouba e-mails e materiais de investigação por meio de phishing direcionado, falsificação de identidade e outros métodos
A Coreia do Norte talvez seja o único país que transformou a cadeia industrial de hackers num pilar da economia nacional
Os grupos dividem as tarefas e colaboram, atuando desde instituições financeiras, como bancos, até à cadeia de fornecimento de software
O número de pessoas envolvidas, a amplitude das infiltrações e a dimensão dos danos causados estão provavelmente entre os maiores do mundo
👉 Ontem, a Binance divulgou o relatório de investigação sobre o ataque hacker
Os métodos revelam semelhanças com ataques anteriores de hackers norte-coreanos
1️⃣ Lazarus Group: ataques cibernéticos abrangentes
Abrange o roubo de informações, o roubo financeiro e ataques destrutivos, sendo o principal responsável por várias operações relacionadas
Casos emblemáticos: Sony Pictures (2014), WannaCry (2017), cadeia de fornecimento da 3CX (2023), operação de recrutamento-isca «Dream Job»
2️⃣ TraderTraitor: especializado no roubo de criptoativos
Tem como alvos principais corretoras, serviços de carteiras digitais e funcionários com acesso a permissões importantes
Costuma aproximar-se dos alvos por meio de falsas ofertas de emprego e testes técnicos; depois, usa identidades e permissões roubadas para interferir em carteiras, transações ou processos de assinatura
Operações emblemáticas: roubos envolvendo Ronin, DMM Bitcoin, Bybit, Bitget, Binance e outras
3️⃣ Bluenoroff / APT38: inicialmente atacava bancos através do SWIFT e caixas eletrônicos; mais tarde, voltou-se para as criptomoedas
Tem como alvos principais bancos, instituições financeiras e sistemas de pagamento e transferência, além de também visar criptoativos. Uma tática típica é infiltrar-se nas instituições, roubar permissões de transferência, manipular a movimentação de fundos e, possivelmente, danificar os sistemas para encobrir os rastros
Operações emblemáticas: Banco Central de Bangladesh (2016), levantamentos em caixas eletrônicos por meio do FASTCash, malware para macOS direcionado a fundos de capital de risco e equipes de projetos
4️⃣ AppleJeus / UNC4736: disfarça-se de software de negociação e de instituições de investimento falsas para se infiltrar por longos períodos em equipes de DeFi
Disfarça-se de software de negociação e de instituições de investimento falsas para se infiltrar por longos períodos em equipes de DeFi
Operações emblemáticas: Radiant Capital (2024), Drift (2026)
4️⃣ Andariel / APT45: roubo de tecnologia militar e industrial, financiamento por meio de extorsão
Tem como alvos principais instituições de defesa, aeroespacial, energia nuclear e engenharia, das quais rouba informações técnicas confidenciais; também ataca instituições médicas para exigir resgates
Operações emblemáticas: ransomware Maui, roubo de criptomoedas da Upbit (em colaboração com o Lazarus)
5️⃣ Kimsuky / APT43: recolha de informações: think tanks, diplomatas e especialistas em política nuclear
Tem como alvos principais funcionários do governo, think tanks, académicos, instituições de investigação e meios de comunicação; rouba e-mails e materiais de investigação por meio de phishing direcionado, falsificação de identidade e outros métodos