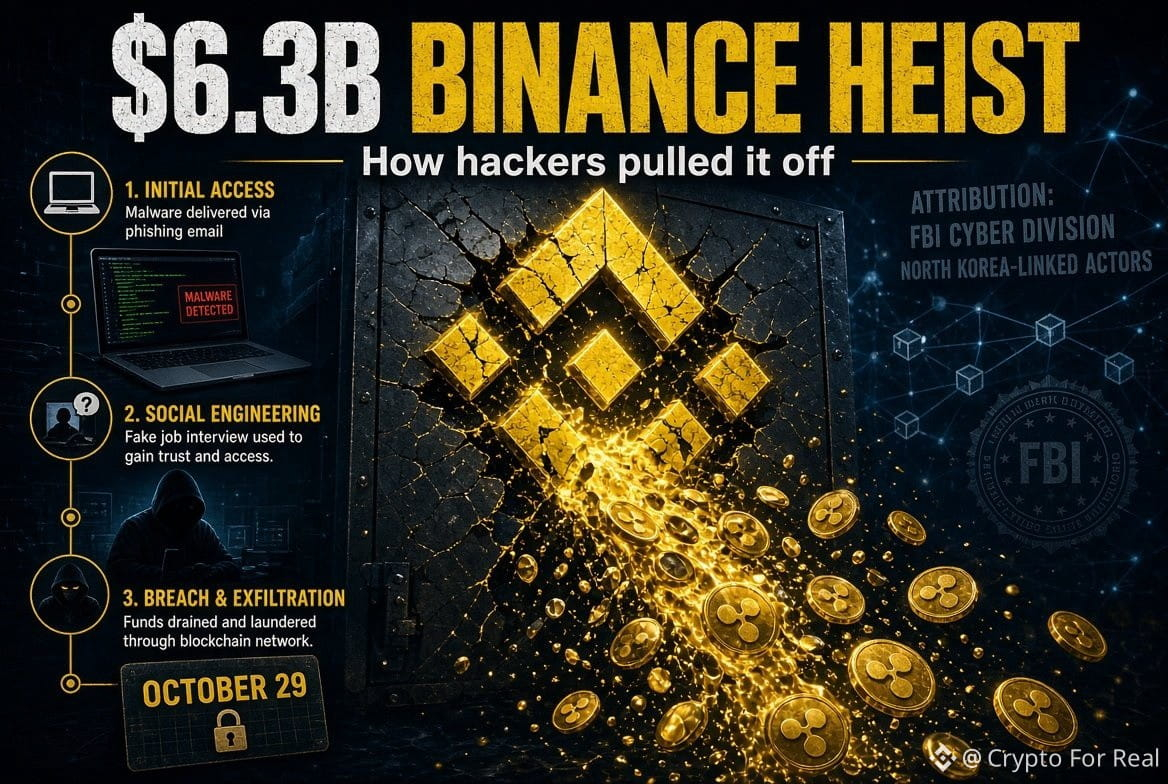
O hack de US$ 6,3 bilhões da Binance não foi nenhuma mágica de vulnerabilidade zero-day. Foi engenharia social básica.
Junho: um desenvolvedor de carteiras baixa uma ferramenta falsa de um anúncio patrocinado nos resultados de busca. A Binance percebe, mas o estrago já está feito.
Setembro: outro engenheiro faz uma "entrevista" com uma empresa falsa e baixa código malicioso.
20 de outubro: os invasores se infiltram por meio dessa máquina e de uma ferramenta interna de IA e comprometem mais dois desenvolvedores de carteiras.
29 de outubro: eles executam o script. 233 milhões de $XRP são drenados de cinco carteiras quentes em 4 minutos.
O FBI diz que foi a Coreia do Norte. Pyongyang nega.
Entrevistas de emprego falsas. Anúncios patrocinados de malware. Os truques mais antigos do livro ainda funcionam na maior corretora de criptomoedas.
Não foi uma falha tecnológica. Foi uma falha humana.
Junho: um desenvolvedor de carteiras baixa uma ferramenta falsa de um anúncio patrocinado nos resultados de busca. A Binance percebe, mas o estrago já está feito.
Setembro: outro engenheiro faz uma "entrevista" com uma empresa falsa e baixa código malicioso.
20 de outubro: os invasores se infiltram por meio dessa máquina e de uma ferramenta interna de IA e comprometem mais dois desenvolvedores de carteiras.
29 de outubro: eles executam o script. 233 milhões de $XRP são drenados de cinco carteiras quentes em 4 minutos.
O FBI diz que foi a Coreia do Norte. Pyongyang nega.
Entrevistas de emprego falsas. Anúncios patrocinados de malware. Os truques mais antigos do livro ainda funcionam na maior corretora de criptomoedas.
Não foi uma falha tecnológica. Foi uma falha humana.