#binanceincidentreport OFICIAL 3 de nov. de 2026 — o ataque de US$ 6,36 bilhões foi uma campanha de 5 meses conduzida por um Estado-nação, não uma falha rápida.
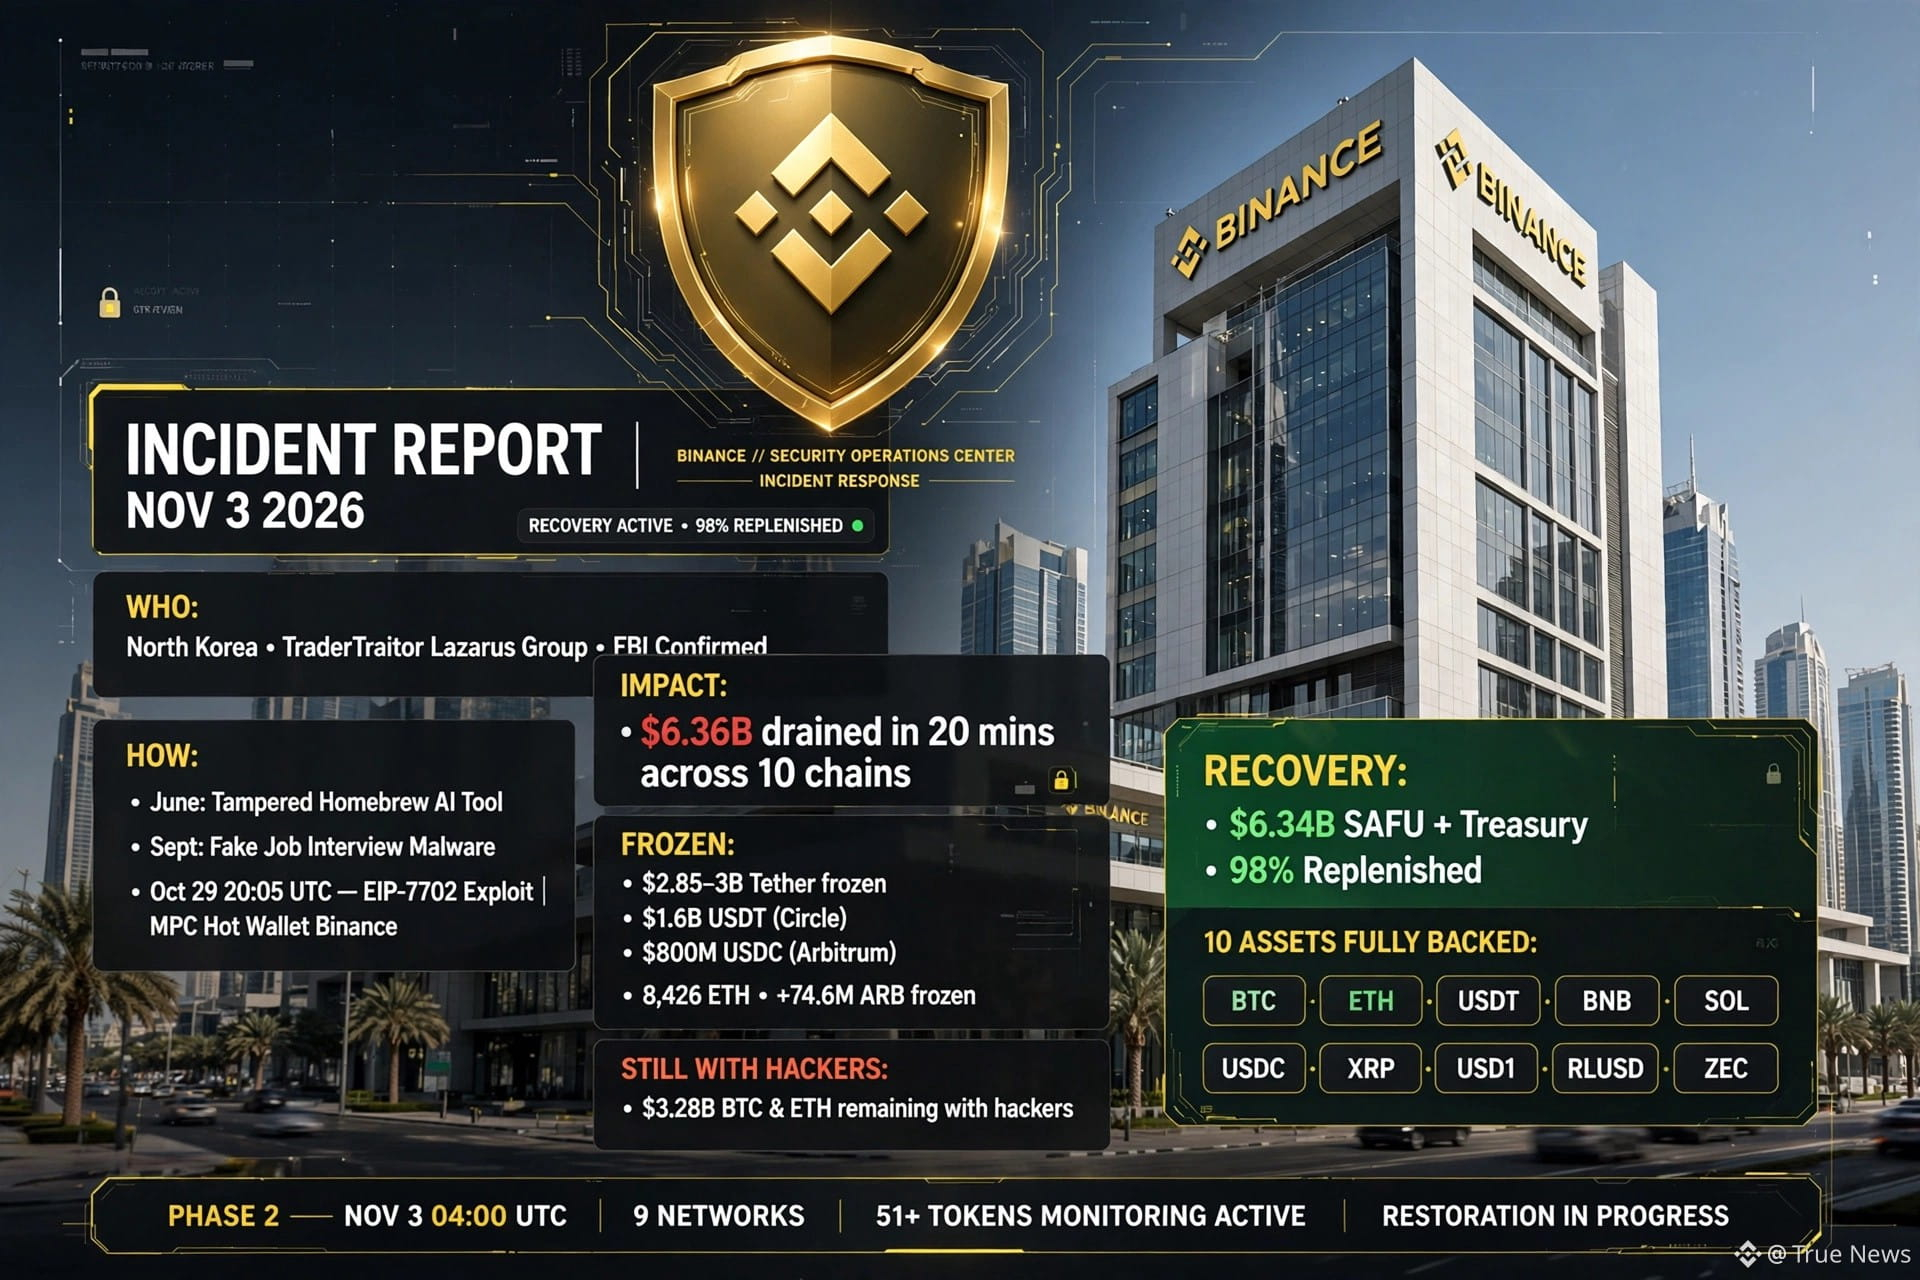
QUEM: Grupo norte-coreano TraderTraitor Lazarus Group; o FBI confirmou com alto grau de confiança, e TRM Labs e Chainalysis atribuíram o ataque ao mesmo grupo.
COMO: Em junho, um engenheiro de DevOps de carteiras instalou uma ferramenta de programação com IA do Homebrew adulterada — a primeira invasão silenciosa. Em setembro, o mesmo engenheiro foi atraído por uma falsa entrevista para o cargo de diretor de projeto, por meio de uma plataforma legítima de empregos; o malware tomou controle total do dispositivo.
Em 20 de outubro, os invasores usaram a máquina comprometida e uma ferramenta interna de IA para alcançar dois engenheiros de carteiras e roubar a permissão de implantação de contêineres.
Em 29 de outubro, às 20:05 UTC, implantaram um contêiner malicioso que explorava o EIP-7702 para obter controle sobre a carteira quente MPC Binance 14. Nenhuma chave individual podia revogar o acesso; US$ 6,36 bilhões foram drenados em 20 minutos, em 10 redes. A contenção ocorreu às 00:10 UTC de 30 de outubro.
IMPACTO E VALORES CONGELADOS: A Tether congelou US$ 1,6 bilhão em $USDT; a Circle, US$ 800 milhões em USDC; e o Conselho da Arbitrum, 8.426 ETH + 74,6 milhões de ARB. O total congelado foi de US$ 2,85–3 bilhões; os hackers ainda têm US$ 3,28 bilhões, em sua maioria BTC e ETH.
RECUPERAÇÃO: Os US$ 6,34 bilhões do $SAFU + Tesouro agora estão 98% repostos; 10 ativos estão totalmente lastreados: $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. Fase 2 em 3 de novembro, às 04:00 UTC: 9 redes e mais de 51 tokens. 57 ataques norte-coreanos foram bloqueados em 2026; os usuários não sofreram nenhuma perda. BNB, BTC e ETH mostram a recuperação mais forte.
#binanceincidentreport egurança #SAFU #TraderTraitor
QUEM: Grupo norte-coreano TraderTraitor Lazarus Group; o FBI confirmou com alto grau de confiança, e TRM Labs e Chainalysis atribuíram o ataque ao mesmo grupo.
COMO: Em junho, um engenheiro de DevOps de carteiras instalou uma ferramenta de programação com IA do Homebrew adulterada — a primeira invasão silenciosa. Em setembro, o mesmo engenheiro foi atraído por uma falsa entrevista para o cargo de diretor de projeto, por meio de uma plataforma legítima de empregos; o malware tomou controle total do dispositivo.
Em 20 de outubro, os invasores usaram a máquina comprometida e uma ferramenta interna de IA para alcançar dois engenheiros de carteiras e roubar a permissão de implantação de contêineres.
Em 29 de outubro, às 20:05 UTC, implantaram um contêiner malicioso que explorava o EIP-7702 para obter controle sobre a carteira quente MPC Binance 14. Nenhuma chave individual podia revogar o acesso; US$ 6,36 bilhões foram drenados em 20 minutos, em 10 redes. A contenção ocorreu às 00:10 UTC de 30 de outubro.
IMPACTO E VALORES CONGELADOS: A Tether congelou US$ 1,6 bilhão em $USDT; a Circle, US$ 800 milhões em USDC; e o Conselho da Arbitrum, 8.426 ETH + 74,6 milhões de ARB. O total congelado foi de US$ 2,85–3 bilhões; os hackers ainda têm US$ 3,28 bilhões, em sua maioria BTC e ETH.
RECUPERAÇÃO: Os US$ 6,34 bilhões do $SAFU + Tesouro agora estão 98% repostos; 10 ativos estão totalmente lastreados: $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. Fase 2 em 3 de novembro, às 04:00 UTC: 9 redes e mais de 51 tokens. 57 ataques norte-coreanos foram bloqueados em 2026; os usuários não sofreram nenhuma perda. BNB, BTC e ETH mostram a recuperação mais forte.
#binanceincidentreport egurança #SAFU #TraderTraitor