
Como os invasores se infiltraram na infraestrutura da Binance
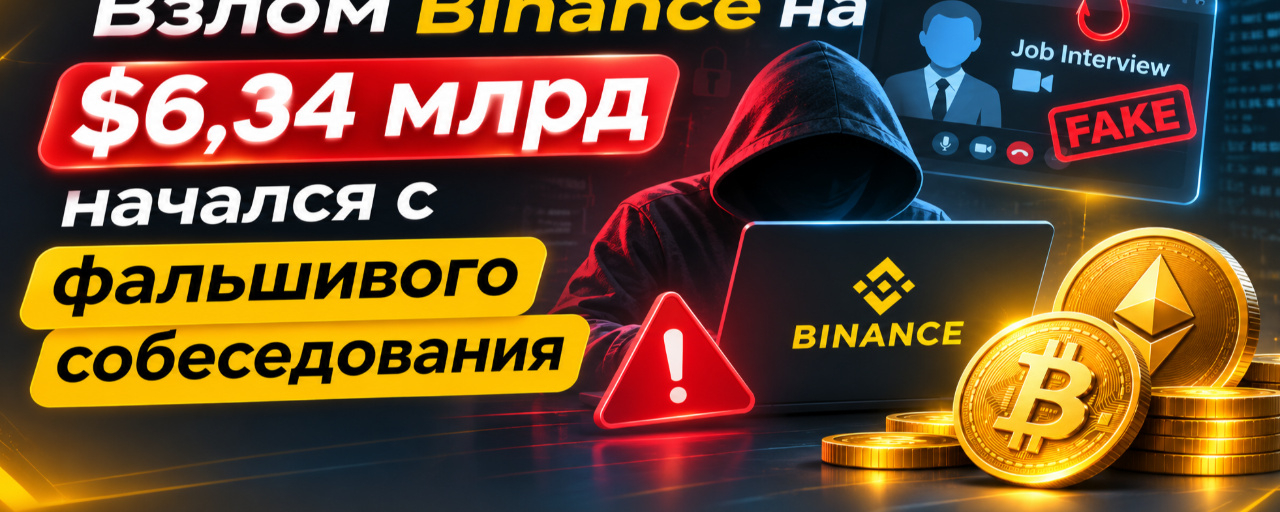
Segundo o relatório, em setembro, um dos engenheiros da Binance recebeu uma mensagem numa plataforma legítima de busca de emprego de uma pessoa que se apresentou como diretor de um projeto. O funcionário foi convidado a participar de duas etapas de entrevista.
Primeiro, ele foi contatado por alguém que supostamente era representante de RH da empresa. Essa pessoa fez uma videochamada e compartilhou um link para sua conta numa rede social, com fotos e vídeos pessoais, para conquistar sua confiança. Na segunda etapa, o engenheiro conversou com alguém que se fez passar pelo diretor de uma empresa inexistente.
Ao final da segunda entrevista, o funcionário foi orientado a baixar uma tarefa de teste — um repositório com código malicioso — no computador de trabalho. A execução do código durante a instalação levou a atividades não autorizadas no dispositivo. Segundo a Binance, o programa malicioso usava técnicas de ofuscação e de evasão das proteções, e seus componentes não foram detectados pelas soluções de proteção de endpoints em operação na época.
A corretora também descreveu um episódio anterior. Em junho, outro engenheiro baixou um pacote Homebrew modificado ao tentar instalar uma ferramenta popular de IA para desenvolvimento. A equipe de segurança detectou uma anomalia, substituiu o dispositivo e atualizou as credenciais associadas. No entanto, segundo a Binance, os invasores já haviam obtido informações sobre o funcionário e seus colegas da equipe responsável pela infraestrutura das carteiras.
Em 20 de outubro, os invasores usaram o computador comprometido do primeiro engenheiro e uma ferramenta interna de IA da Binance para obter acesso aos dispositivos de outros dois funcionários. Mais tarde, encontraram no computador de um dos engenheiros um token com permissões para implantar contêineres.
Em 29 de outubro, os invasores usaram as credenciais roubadas, implantaram um contêiner e executaram um script malicioso que lhes permitiu interferir nas operações de assinatura de transações.
Como os fundos foram retirados
Segundo a Binance, o ataque começou com transferências das carteiras quentes da corretora em várias redes. Entre 20h05 e 20h09 UTC, cinco carteiras enviaram 233,46 milhões de XRP para um endereço controlado pelos invasores. Além disso, cerca de 970.500 SOL e 44,2 milhões de OP foram retirados das carteiras nas redes Solana e Optimism.
Em seguida, 18.270 BTC foram transferidos da carteira quente da Binance.
Para movimentar os ativos posteriormente, os invasores recorreram ao mecanismo EIP-7702 no Ethereum. Ele permite que uma conta comum delegue a um contrato inteligente certos direitos para executar operações sem revelar a chave privada.
Nesse caso, os invasores usaram o mecanismo para interagir com a carteira quente da Binance. Isso permitiu realizar transferências sem passar pelo sistema padrão de saques da corretora.
A Binance detectou as grandes transações e começou a restringir operações, suspender saques, contatar parceiros para congelar os ativos e revogar autorizações não autorizadas.
No entanto, a suspensão dos saques comuns não interrompeu todas as movimentações de fundos: as autorizações EIP-7702 criadas na blockchain continuaram ativas, independentemente da infraestrutura padrão da corretora. Foi necessário um procedimento separado para revogá-las.
A arquitetura das carteiras quentes da Binance, que utilizam a tecnologia de computação multipartidária (MPC), tornou a situação ainda mais complexa. Como não existe uma única chave privada, a equipe não podia simplesmente usá-la para revogar as autorizações imediatamente.
A última transação não autorizada, no valor de 2.961,9 ETH, foi confirmada na blockchain às 23h56 UTC de 29 de outubro. Às 00h10 UTC de 30 de outubro, a Binance enviou uma nova autorização para o endereço zero a fim de remover o código delegado EIP-7702.
Binance recuperou 98% dos ativos afetados
Segundo estimativas da corretora, o incidente afetou ativos digitais no valor de aproximadamente US$ 6,34 bilhões. Desse total, cerca de US$ 2,85 bilhões puderam ser congelados ou interceptados. Essa estimativa pode mudar após a conferência dos dados e em função da volatilidade dos preços de mercado.
A Binance afirmou que assumirá as consequências financeiras do ataque. Até 31 de outubro, a empresa havia recuperado cerca de 98% dos tokens afetados, e o volume de fundos reservados supera o valor necessário para cobrir as perdas. A corretora também informou que está adquirindo os ativos restantes, menos líquidos.
Como parte da resposta ao incidente, #Binance reestruturou os sistemas de carteiras afetados e a ferramenta interna de IA, substituiu dispositivos e revogou as credenciais e os tokens associados aos funcionários afetados. A empresa também reforçou os controles sobre os dispositivos, a gestão de riscos dos serviços de carteira e a detecção de comportamentos anômalos com o uso de IA.
A corretora pretende contratar empresas independentes de cibersegurança para revisar os resultados da investigação. Além disso, planeja aumentar os investimentos em ferramentas de IA para detecção de ameaças, na proteção de dispositivos de trabalho e ambientes de desenvolvimento, bem como criar um fundo de apoio à pesquisa em segurança da infraestrutura blockchain.
A Binance enfatizou que o relatório publicado é preliminar: a investigação continua, e suas conclusões serão verificadas por especialistas independentes. A empresa decidiu não divulgar alguns detalhes técnicos para evitar ajudar possíveis invasores a preparar novos ataques.