🔐 Um ciberataque ao GitBook coloca mais do que a documentação em risco.
O GitBook, uma plataforma de documentação usada por projetos de criptomoedas e outros desenvolvedores, divulgou em 2 de novembro que foi alvo de uma intrusão direcionada envolvendo agentes de IA.
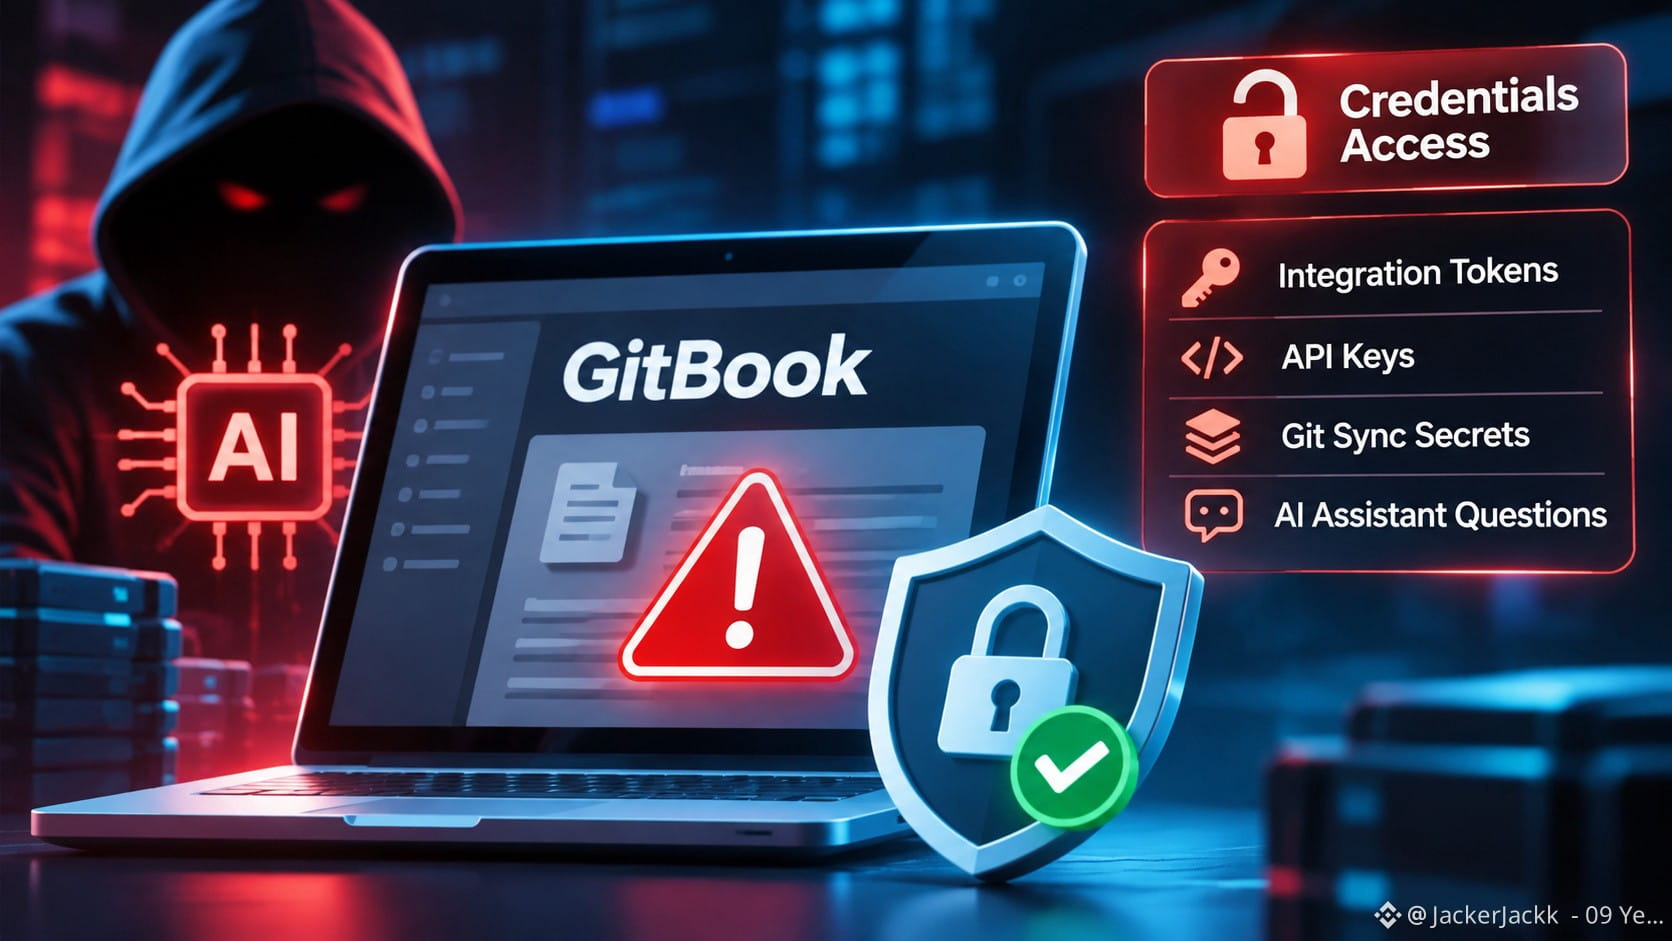
Os invasores obtiveram acesso não autorizado a algumas credenciais de infraestrutura. O GitBook afirma que detectou e bloqueou o ataque, mas tokens de integração, chaves de API, segredos do Git Sync e perguntas enviadas ao seu assistente de IA podem ter sido expostos.
A preocupação vai além do vazamento de informações. Credenciais vinculadas a outros serviços poderiam dar aos invasores acesso a sistemas fora do GitBook.
O GitBook substituiu seus segredos de infraestrutura, revogou os tokens de API dos clientes e restaurou seus principais serviços. A empresa afirma não haver evidências de que o conteúdo publicado tenha sido modificado.
Para as equipes que usam o GitBook, a prioridade é clara: a empresa recomenda que os clientes troquem as credenciais de serviços de terceiros conectados e autentiquem novamente as conexões MCP do GitBook.
A lição vai além do setor de criptomoedas: quando serviços estão conectados, um único incidente de segurança pode criar riscos em vários sistemas.
O GitBook, uma plataforma de documentação usada por projetos de criptomoedas e outros desenvolvedores, divulgou em 2 de novembro que foi alvo de uma intrusão direcionada envolvendo agentes de IA.
Os invasores obtiveram acesso não autorizado a algumas credenciais de infraestrutura. O GitBook afirma que detectou e bloqueou o ataque, mas tokens de integração, chaves de API, segredos do Git Sync e perguntas enviadas ao seu assistente de IA podem ter sido expostos.
A preocupação vai além do vazamento de informações. Credenciais vinculadas a outros serviços poderiam dar aos invasores acesso a sistemas fora do GitBook.
O GitBook substituiu seus segredos de infraestrutura, revogou os tokens de API dos clientes e restaurou seus principais serviços. A empresa afirma não haver evidências de que o conteúdo publicado tenha sido modificado.
Para as equipes que usam o GitBook, a prioridade é clara: a empresa recomenda que os clientes troquem as credenciais de serviços de terceiros conectados e autentiquem novamente as conexões MCP do GitBook.
A lição vai além do setor de criptomoedas: quando serviços estão conectados, um único incidente de segurança pode criar riscos em vários sistemas.