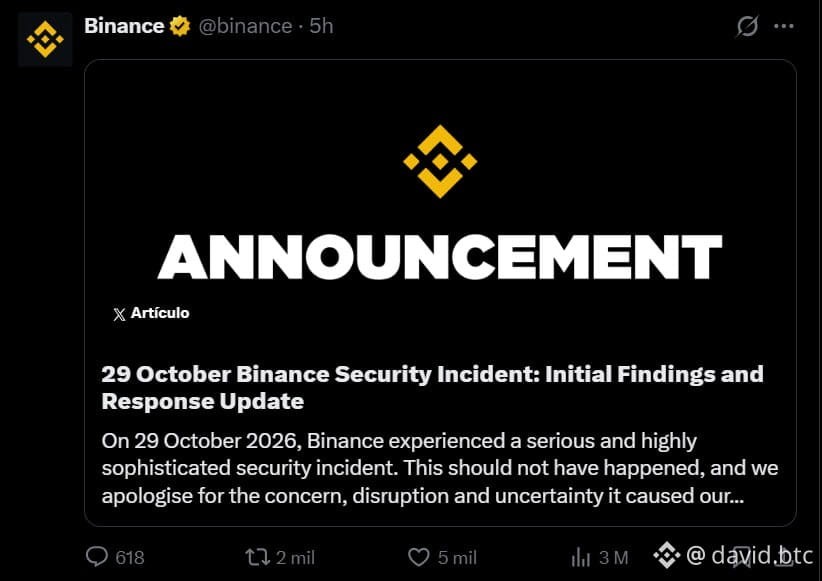
A Binance acabou de divulgar o relatório completo sobre como hackers norte-coreanos realizaram o maior roubo de criptomoedas da história — US$ 6,34 bilhões desapareceram em 20 minutos.
Veja a cadeia de ataque:
Junho: um engenheiro da Binance pesquisa no Google uma ferramenta de programação com IA. Clica em um anúncio falso. Baixa um malware. A Binance detecta o problema e troca a máquina dele — mas os hackers já haviam mapeado a equipe de infraestrutura de carteiras.
Setembro: eles mudam de estratégia. Miram outro engenheiro por meio de uma plataforma legítima de empregos. Recrutador falso. Entrevistas por vídeo de verdade. E então, o golpe final: "Aqui está seu teste técnico, baixe este arquivo."
Arquivo = malware de dia zero. Nenhum antivírus o detecta.
Depois de entrar, eles se movimentam lateralmente pelas ferramentas internas, comprometem mais dois engenheiros e roubam credenciais de acesso às carteiras.
29 de outubro: eles esvaziam US$ 6,34 bilhões em menos de 20 minutos.
O FBI confirmou que foi obra do TraderTraitor — a unidade de elite da Coreia do Norte. A mesma equipe que atacou a Bybit e roubou US$ 1,5 bilhão em 2025. Ofertas de emprego falsas são sua marca registrada.
A Binance cobriu 98% dos fundos dos usuários com suas reservas. Nenhum cliente sofreu perdas. Mas a verdadeira lição aqui é: se os engenheiros da Binance caíram nessa, você também não está imune.
Nunca baixe arquivos de desconhecidos. Por melhor que a oferta pareça. A engenharia social é o principal vetor de ataque no mundo cripto — e está cada vez mais sofisticada.
Você teria percebido os sinais de alerta naquela "entrevista"?
Veja a cadeia de ataque:
Junho: um engenheiro da Binance pesquisa no Google uma ferramenta de programação com IA. Clica em um anúncio falso. Baixa um malware. A Binance detecta o problema e troca a máquina dele — mas os hackers já haviam mapeado a equipe de infraestrutura de carteiras.
Setembro: eles mudam de estratégia. Miram outro engenheiro por meio de uma plataforma legítima de empregos. Recrutador falso. Entrevistas por vídeo de verdade. E então, o golpe final: "Aqui está seu teste técnico, baixe este arquivo."
Arquivo = malware de dia zero. Nenhum antivírus o detecta.
Depois de entrar, eles se movimentam lateralmente pelas ferramentas internas, comprometem mais dois engenheiros e roubam credenciais de acesso às carteiras.
29 de outubro: eles esvaziam US$ 6,34 bilhões em menos de 20 minutos.
O FBI confirmou que foi obra do TraderTraitor — a unidade de elite da Coreia do Norte. A mesma equipe que atacou a Bybit e roubou US$ 1,5 bilhão em 2025. Ofertas de emprego falsas são sua marca registrada.
A Binance cobriu 98% dos fundos dos usuários com suas reservas. Nenhum cliente sofreu perdas. Mas a verdadeira lição aqui é: se os engenheiros da Binance caíram nessa, você também não está imune.
Nunca baixe arquivos de desconhecidos. Por melhor que a oferta pareça. A engenharia social é o principal vetor de ataque no mundo cripto — e está cada vez mais sofisticada.
Você teria percebido os sinais de alerta naquela "entrevista"?