
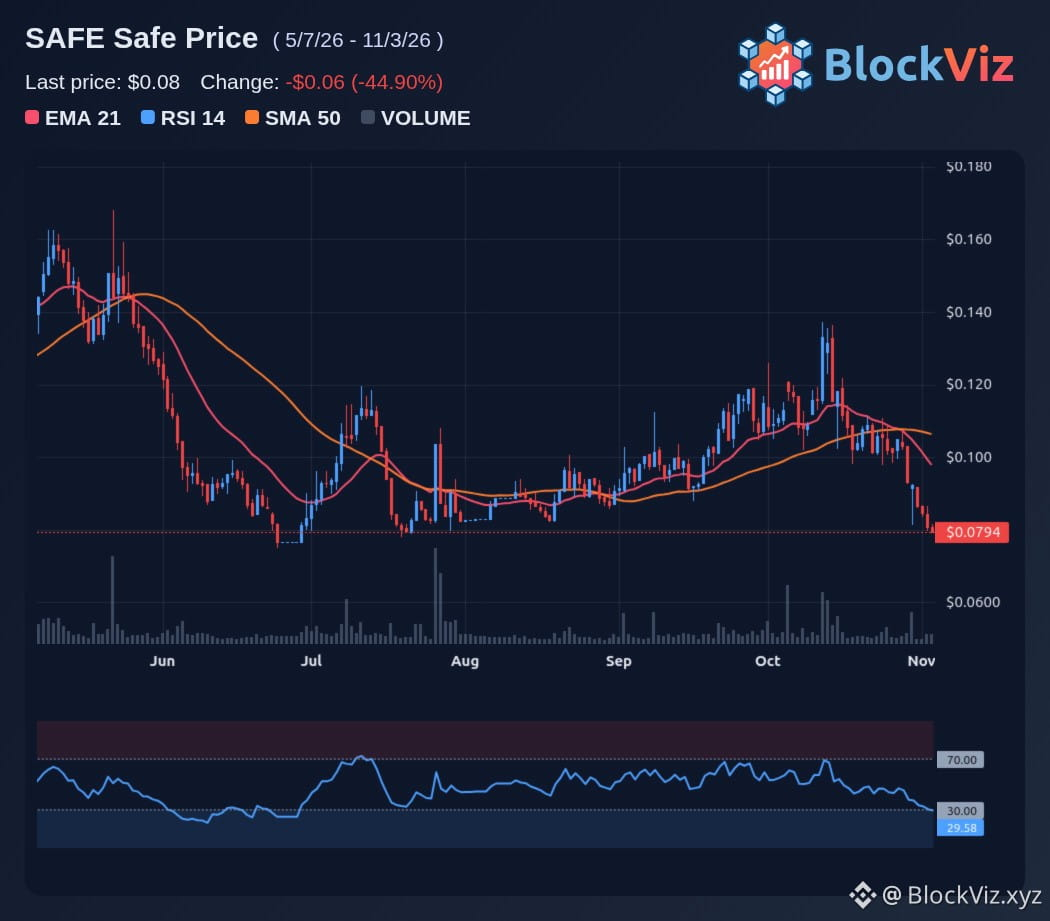
Mais três invasões após a da Binance levantam uma questão mais difícil: o ponto fraco está em uma única corretora ou no próprio modelo de custódia? Se os invasores estão mirando sistemas de saque, chaves de API, fornecedores ou pessoas de dentro, a solvência é apenas parte do risco. Carteiras quentes, dados dos clientes e controles de saque ampliam a superfície de ataque. A autocustódia elimina o risco de contraparte da corretora, mas não elimina os riscos de segurança. Phishing, aprovações maliciosas, dispositivos comprometidos e falsas solicitações de recuperação ainda podem drenar os fundos. Os principais sinais agora são se os incidentes compartilham um vetor de ataque, se os saques ficam mais lentos ou são interrompidos e como os fundos roubados são movimentados. As plataformas serão avaliadas pelo que falhou, pelo que foi contido e por se os ativos dos clientes continuaram protegidos. $SAFE
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone