O ataque de US$ 6,3 bilhões à Binance não começou em 29/10. Segundo o relatório post-mortem publicado pela Binance nesta terça-feira, 3/11, tudo começou com uma falsa entrevista de emprego e uma ferramenta de programação com IA adulterada, cinco meses antes.
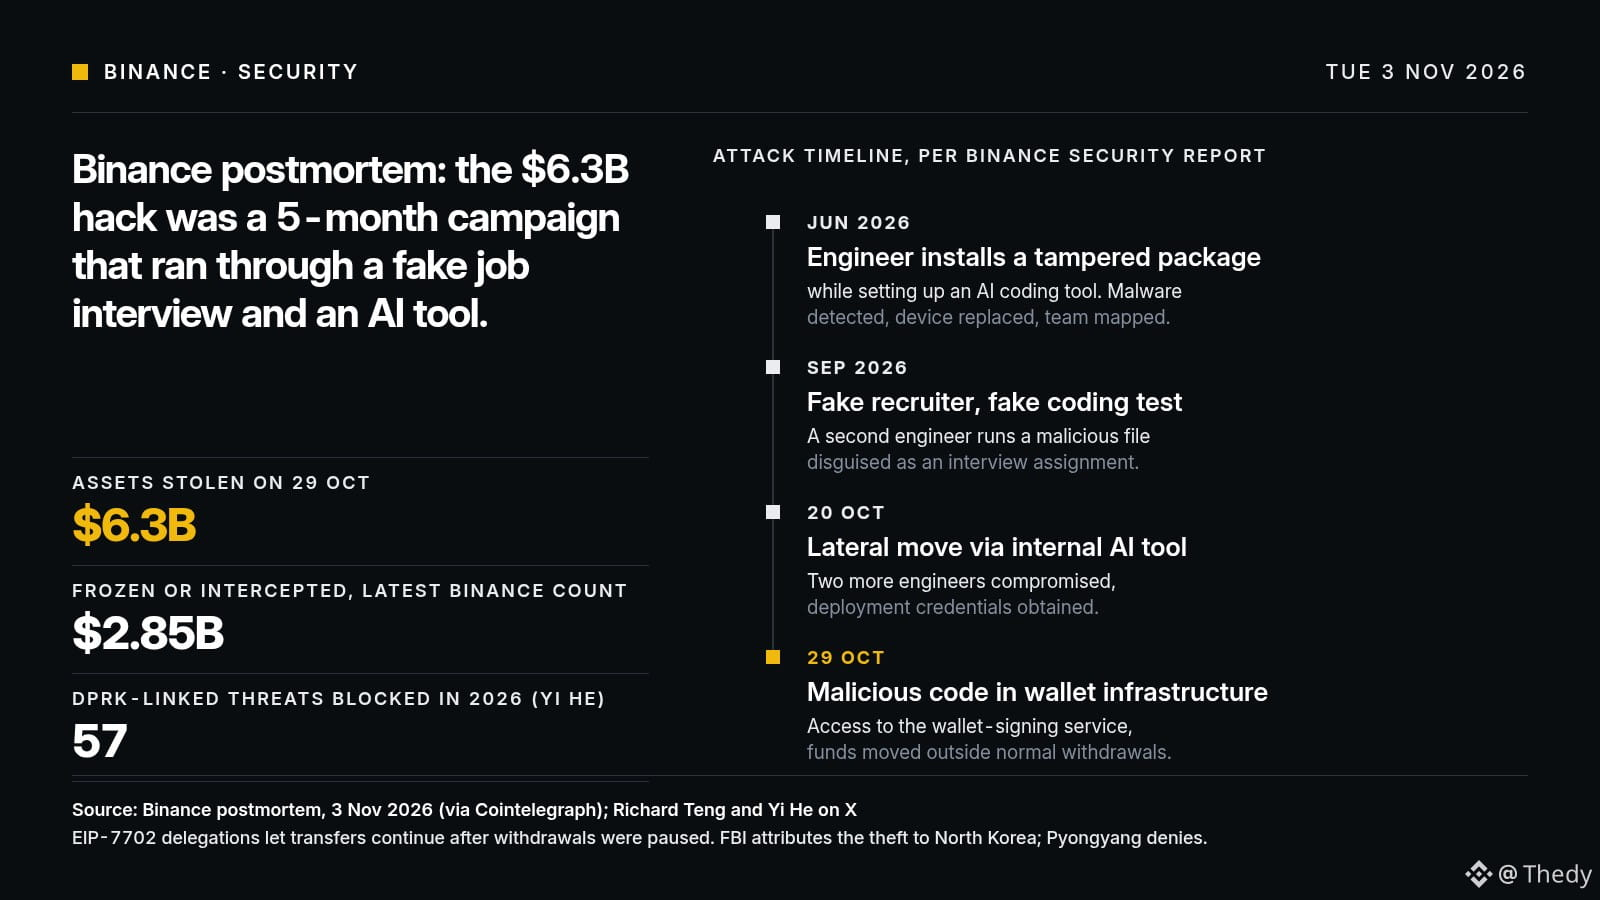
A cronologia segundo a Binance (relatório reproduzido pelo Cointelegraph):
Junho de 2026. Um engenheiro instala um pacote de software adulterado ao configurar uma ferramenta de programação com IA. Malware detectado, máquina substituída, mas a equipe de carteiras já havia sido mapeada.
Setembro. Falsos recrutadores visam um segundo engenheiro. O “teste técnico” é um arquivo malicioso que dribla as proteções.
20 de outubro. Por meio desse posto de trabalho e de uma ferramenta interna de IA, outros dois engenheiros são afetados; credenciais de implantação são roubadas.
29 de outubro. Código malicioso na infraestrutura das carteiras, acesso ao serviço de assinatura, fundos retirados de fora do fluxo de saques.
Detalhe técnico importante para os usuários de $ETH : os invasores exploraram as delegações EIP-7702, o que permitiu que as transferências continuassem após a suspensão dos saques. A Binance estima em US$ 2,85 bilhões os fundos congelados ou interceptados. Richard Teng falou no X sobre uma campanha que durou vários meses. Yi He afirma que 57 ameaças ligadas à Coreia do Norte foram bloqueadas em 2026. O FBI acusa Pyongyang, que nega.
Minha leitura: o elo mais fraco não era a blockchain nem um contrato inteligente, mas os computadores dos engenheiros. Dois desdobramentos possíveis. Ou o relatório post-mortem tranquiliza, os fluxos líquidos para a Binance, que voltaram a ficar positivos nesta terça-feira, se confirmam, e $BNB se beneficia. Ou outras exchanges descobrem o mesmo método em seus sistemas, e a desconfiança se espalha por todo o setor.
Pergunta para os devs de cripto: vocês ainda executam na máquina de trabalho um teste técnico enviado como arquivo por um recrutador?
#Binance #CyberSecurity
A cronologia segundo a Binance (relatório reproduzido pelo Cointelegraph):
Junho de 2026. Um engenheiro instala um pacote de software adulterado ao configurar uma ferramenta de programação com IA. Malware detectado, máquina substituída, mas a equipe de carteiras já havia sido mapeada.
Setembro. Falsos recrutadores visam um segundo engenheiro. O “teste técnico” é um arquivo malicioso que dribla as proteções.
20 de outubro. Por meio desse posto de trabalho e de uma ferramenta interna de IA, outros dois engenheiros são afetados; credenciais de implantação são roubadas.
29 de outubro. Código malicioso na infraestrutura das carteiras, acesso ao serviço de assinatura, fundos retirados de fora do fluxo de saques.
Detalhe técnico importante para os usuários de $ETH : os invasores exploraram as delegações EIP-7702, o que permitiu que as transferências continuassem após a suspensão dos saques. A Binance estima em US$ 2,85 bilhões os fundos congelados ou interceptados. Richard Teng falou no X sobre uma campanha que durou vários meses. Yi He afirma que 57 ameaças ligadas à Coreia do Norte foram bloqueadas em 2026. O FBI acusa Pyongyang, que nega.
Minha leitura: o elo mais fraco não era a blockchain nem um contrato inteligente, mas os computadores dos engenheiros. Dois desdobramentos possíveis. Ou o relatório post-mortem tranquiliza, os fluxos líquidos para a Binance, que voltaram a ficar positivos nesta terça-feira, se confirmam, e $BNB se beneficia. Ou outras exchanges descobrem o mesmo método em seus sistemas, e a desconfiança se espalha por todo o setor.
Pergunta para os devs de cripto: vocês ainda executam na máquina de trabalho um teste técnico enviado como arquivo por um recrutador?
#Binance #CyberSecurity