#binanceincidentreport
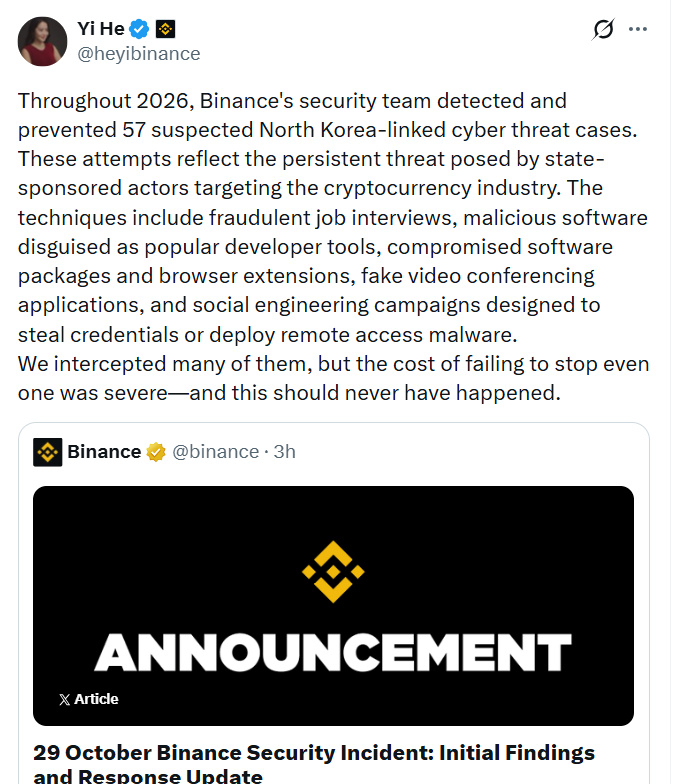
🚨 #Binance afirma ter substituído 98% dos ativos afetados pela violação de segurança de 29 de outubro e estar comprando os tokens restantes, menos líquidos.
A co-CEO Yi He também revelou que a corretora bloqueou 57 ameaças cibernéticas suspeitas em 2026, incluindo falsas entrevistas de emprego, softwares maliciosos, extensões fraudulentas para navegadores e campanhas de roubo de credenciais.
Aplicativos falsos de videoconferência foram outra forma de ataque. Também houve campanhas para roubar credenciais. Algumas tentaram instalar malware para obter acesso remoto a computadores.
Como uma falsa entrevista chegou até um funcionário
As conclusões iniciais da Binance descrevem um caso. Um engenheiro de software foi abordado em setembro. Alguém que se passou por diretor de projetos usou uma plataforma legítima de empregos.
Um suposto representante de RH conduziu uma entrevista por vídeo. Ele compartilhou um perfil de rede social com fotos pessoais. Um segundo entrevistador se passou por diretor-executivo. Essa pessoa instruiu o engenheiro a baixar uma tarefa.
A Binance disse que a tarefa continha código malicioso. Ele foi executado durante a instalação e conseguiu evitar as ferramentas de segurança de endpoints. Em 20 de outubro, o invasor usou o computador comprometido. Uma ferramenta interna de IA ajudou a chegar a dois engenheiros de carteiras. As credenciais obtidas nessa invasão permitiram acesso à assinatura de transações da carteira.
A publicação de Yi não detalhou quantos dos 57 casos envolveram armadilhas de recrutamento.
#Write2Earn $BTC $XRP $BNB
🚨 #Binance afirma ter substituído 98% dos ativos afetados pela violação de segurança de 29 de outubro e estar comprando os tokens restantes, menos líquidos.
A co-CEO Yi He também revelou que a corretora bloqueou 57 ameaças cibernéticas suspeitas em 2026, incluindo falsas entrevistas de emprego, softwares maliciosos, extensões fraudulentas para navegadores e campanhas de roubo de credenciais.
Aplicativos falsos de videoconferência foram outra forma de ataque. Também houve campanhas para roubar credenciais. Algumas tentaram instalar malware para obter acesso remoto a computadores.
Como uma falsa entrevista chegou até um funcionário
As conclusões iniciais da Binance descrevem um caso. Um engenheiro de software foi abordado em setembro. Alguém que se passou por diretor de projetos usou uma plataforma legítima de empregos.
Um suposto representante de RH conduziu uma entrevista por vídeo. Ele compartilhou um perfil de rede social com fotos pessoais. Um segundo entrevistador se passou por diretor-executivo. Essa pessoa instruiu o engenheiro a baixar uma tarefa.
A Binance disse que a tarefa continha código malicioso. Ele foi executado durante a instalação e conseguiu evitar as ferramentas de segurança de endpoints. Em 20 de outubro, o invasor usou o computador comprometido. Uma ferramenta interna de IA ajudou a chegar a dois engenheiros de carteiras. As credenciais obtidas nessa invasão permitiram acesso à assinatura de transações da carteira.
A publicação de Yi não detalhou quantos dos 57 casos envolveram armadilhas de recrutamento.
#Write2Earn $BTC $XRP $BNB