🚨 Entrevistas de emprego falsas estiveram por trás do ataque à Binance... Conheça a história completa do ciberataque ocorrido em 29 de outubro de 2026.
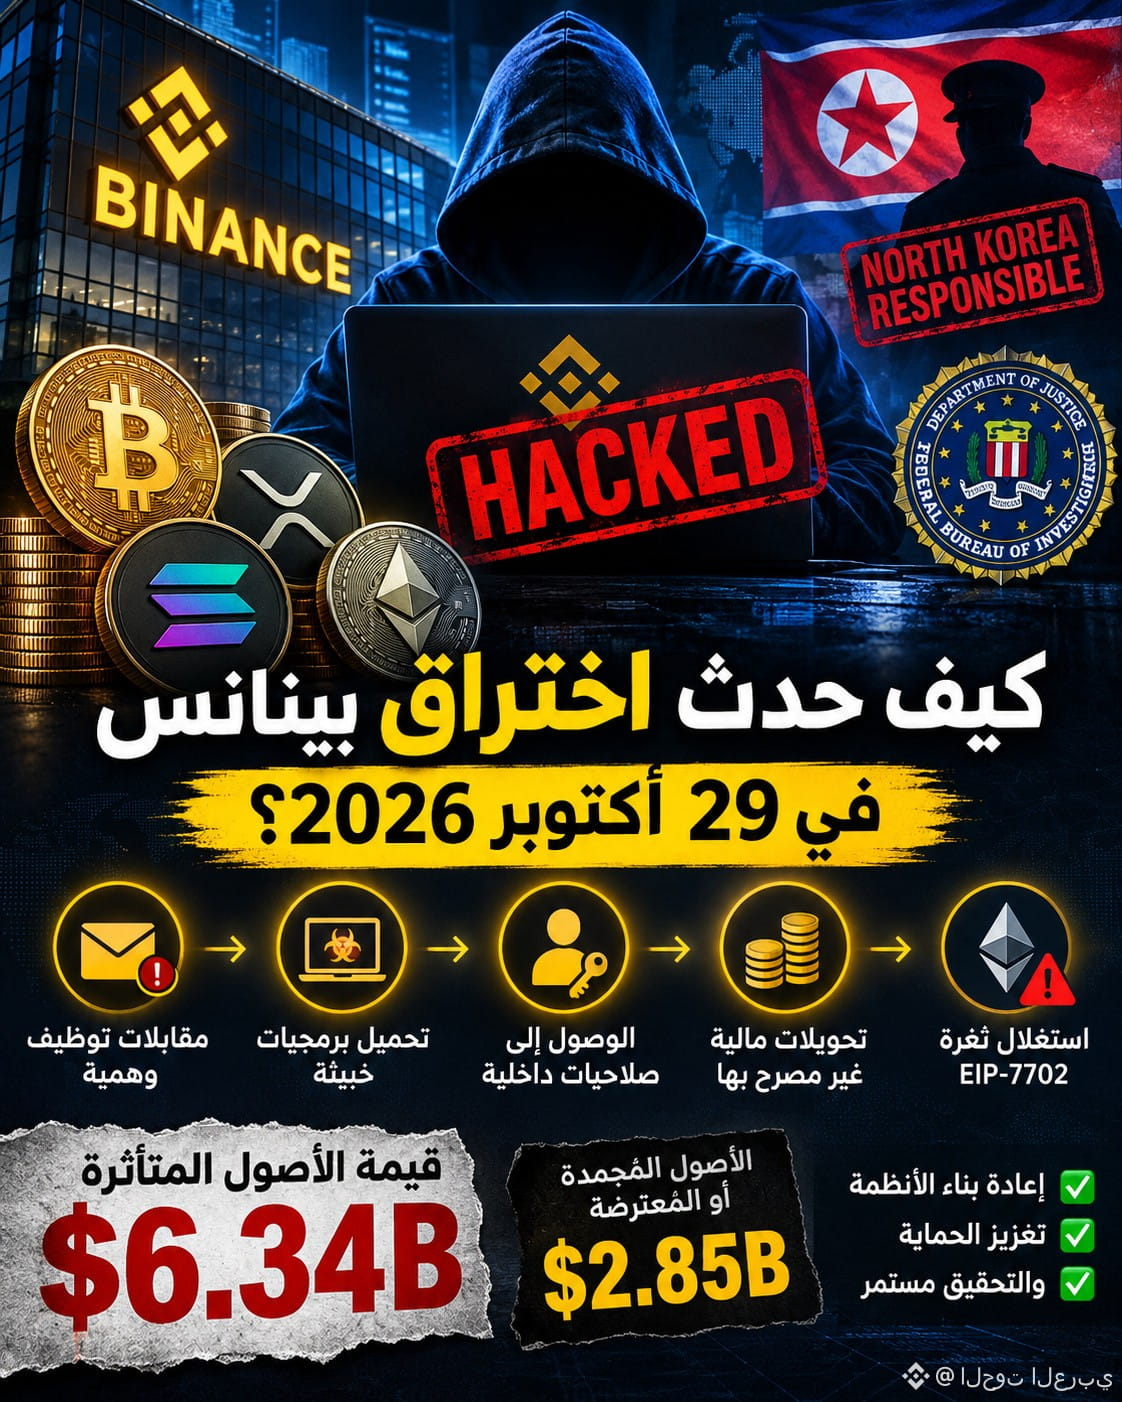
As investigações preliminares da Binance revelaram que o ataque foi uma operação cibernética complexa, planeada em várias etapas e direcionada a funcionários da plataforma para aceder aos sistemas das carteiras quentes.
Tudo começou com entrevistas de emprego falsas, usadas para enganar um funcionário e levá-lo a descarregar ficheiros e programas maliciosos no computador de trabalho, permitindo aos atacantes aceder a dados e permissões internas.
Em seguida, os hackers aproveitaram essas permissões para aceder aos sistemas de assinatura de transações das carteiras quentes e realizar transferências financeiras não autorizadas através de várias redes, incluindo XRP, Bitcoin, Solana e Ethereum.
Os ataques não cessaram assim que as operações de levantamento foram suspensas. Os atacantes exploraram o mecanismo de delegação EIP-7702 na rede Ethereum, o que lhes permitiu continuar a movimentar alguns ativos independentemente do sistema habitual de levantamentos.
Segundo a Binance, o valor dos ativos afetados foi de cerca de 6,34 mil milhões de dólares, enquanto a plataforma e os seus parceiros conseguiram congelar ou intercetar ativos no valor de 2,85 mil milhões de dólares.
As investigações apontaram a Coreia do Norte como responsável pelo ataque, com base nas informações mais recentes divulgadas pelo Federal Bureau of Investigation (FBI) dos Estados Unidos.
As investigações preliminares da Binance revelaram que o ataque foi uma operação cibernética complexa, planeada em várias etapas e direcionada a funcionários da plataforma para aceder aos sistemas das carteiras quentes.
Tudo começou com entrevistas de emprego falsas, usadas para enganar um funcionário e levá-lo a descarregar ficheiros e programas maliciosos no computador de trabalho, permitindo aos atacantes aceder a dados e permissões internas.
Em seguida, os hackers aproveitaram essas permissões para aceder aos sistemas de assinatura de transações das carteiras quentes e realizar transferências financeiras não autorizadas através de várias redes, incluindo XRP, Bitcoin, Solana e Ethereum.
Os ataques não cessaram assim que as operações de levantamento foram suspensas. Os atacantes exploraram o mecanismo de delegação EIP-7702 na rede Ethereum, o que lhes permitiu continuar a movimentar alguns ativos independentemente do sistema habitual de levantamentos.
Segundo a Binance, o valor dos ativos afetados foi de cerca de 6,34 mil milhões de dólares, enquanto a plataforma e os seus parceiros conseguiram congelar ou intercetar ativos no valor de 2,85 mil milhões de dólares.
As investigações apontaram a Coreia do Norte como responsável pelo ataque, com base nas informações mais recentes divulgadas pelo Federal Bureau of Investigation (FBI) dos Estados Unidos.