Como aconteceu, de fato, o maior hack de uma exchange
A Binance acaba de divulgar as conclusões iniciais sobre o incidente de 29 de outubro. Resumindo: não foi um clique errado, mas um ataque lento e paciente que começou meses antes.
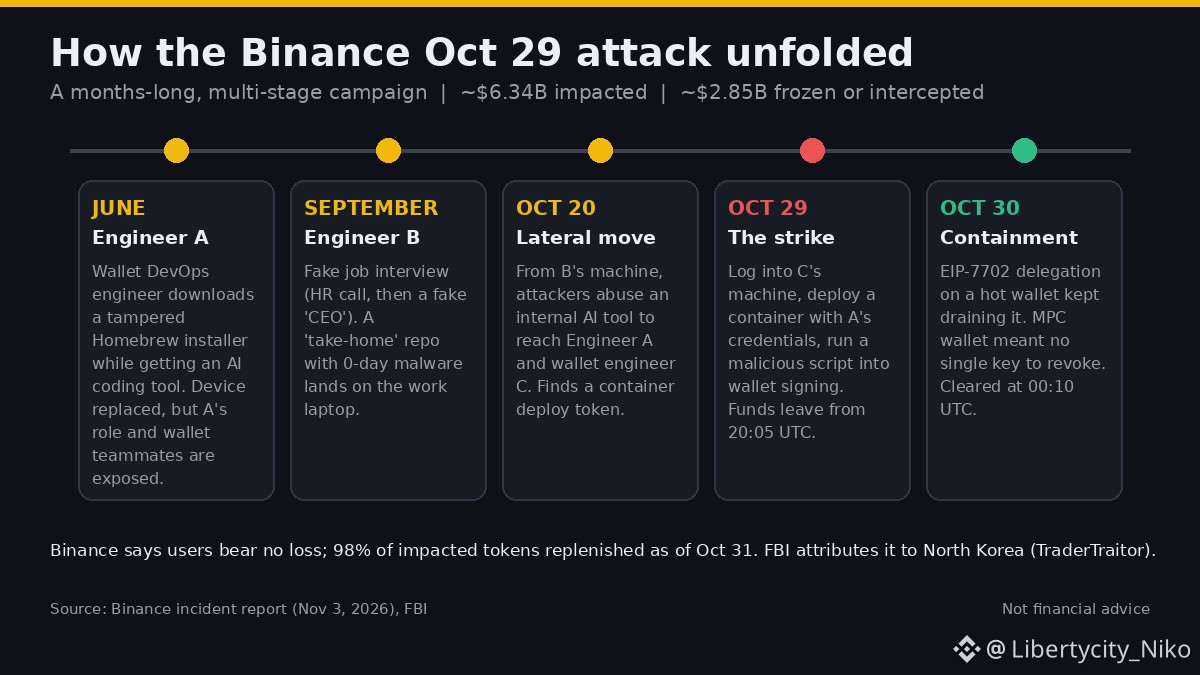
Junho. Um engenheiro de DevOps de carteiras (Engenheiro A) baixou um instalador adulterado do Homebrew para uma ferramenta de programação com IA. A equipe de segurança detectou o problema e substituiu o laptop, mas os invasores já haviam mapeado A e a equipe de carteiras.
Setembro. O Engenheiro B recebeu uma falsa proposta de emprego: uma videochamada com o RH, depois uma etapa com o “CEO” e, em seguida, uma tarefa para fazer em casa, executando um repositório em um computador de trabalho. O repositório continha um malware de dia zero que a proteção de endpoints não detectou.
20 de outubro. A partir da máquina de B, os invasores usaram uma ferramenta interna de IA para chegar até A e o Engenheiro C, da equipe de carteiras. Na máquina de A, encontraram um token com permissões para implantar contêineres.
29 de outubro. Usando o computador de C e as credenciais de A, implantaram um contêiner cujo script acessou o serviço de assinatura de carteiras. Os fundos começaram a sair das carteiras quentes às 20:05 UTC.
A reviravolta foi o EIP-7702: eles delegaram parte do controle de uma carteira quente ao próprio contrato. Como isso ficou registrado na blockchain, pausar os saques não poderia impedi-lo; e, com MPC, não havia uma única chave a revogar. Só foi possível encerrar a situação às 00:10 UTC de 30 de outubro.
Agora: cerca de US$ 6,34 bilhões foram afetados, e aproximadamente US$ 2,85 bilhões foram congelados ou interceptados. A Binance afirma que está absorvendo o prejuízo e que os usuários não terão perdas. O FBI atribui a responsabilidade à Coreia do Norte.
Lição: falsas propostas de emprego, instaladores falsos e ferramentas de desenvolvimento comprometidas são agora a porta de entrada. Verifique duas vezes cada download e cada tarefa de “entrevista”.
Créditos: CryptoTelugu no X
Não é aconselhamento financeiro. Só estou compartilhando o que diz o relatório.
#Binance #CryptoSecurity #BNB #Hack #EIP7702
A Binance acaba de divulgar as conclusões iniciais sobre o incidente de 29 de outubro. Resumindo: não foi um clique errado, mas um ataque lento e paciente que começou meses antes.
Junho. Um engenheiro de DevOps de carteiras (Engenheiro A) baixou um instalador adulterado do Homebrew para uma ferramenta de programação com IA. A equipe de segurança detectou o problema e substituiu o laptop, mas os invasores já haviam mapeado A e a equipe de carteiras.
Setembro. O Engenheiro B recebeu uma falsa proposta de emprego: uma videochamada com o RH, depois uma etapa com o “CEO” e, em seguida, uma tarefa para fazer em casa, executando um repositório em um computador de trabalho. O repositório continha um malware de dia zero que a proteção de endpoints não detectou.
20 de outubro. A partir da máquina de B, os invasores usaram uma ferramenta interna de IA para chegar até A e o Engenheiro C, da equipe de carteiras. Na máquina de A, encontraram um token com permissões para implantar contêineres.
29 de outubro. Usando o computador de C e as credenciais de A, implantaram um contêiner cujo script acessou o serviço de assinatura de carteiras. Os fundos começaram a sair das carteiras quentes às 20:05 UTC.
A reviravolta foi o EIP-7702: eles delegaram parte do controle de uma carteira quente ao próprio contrato. Como isso ficou registrado na blockchain, pausar os saques não poderia impedi-lo; e, com MPC, não havia uma única chave a revogar. Só foi possível encerrar a situação às 00:10 UTC de 30 de outubro.
Agora: cerca de US$ 6,34 bilhões foram afetados, e aproximadamente US$ 2,85 bilhões foram congelados ou interceptados. A Binance afirma que está absorvendo o prejuízo e que os usuários não terão perdas. O FBI atribui a responsabilidade à Coreia do Norte.
Lição: falsas propostas de emprego, instaladores falsos e ferramentas de desenvolvimento comprometidas são agora a porta de entrada. Verifique duas vezes cada download e cada tarefa de “entrevista”.
Créditos: CryptoTelugu no X
Não é aconselhamento financeiro. Só estou compartilhando o que diz o relatório.
#Binance #CryptoSecurity #BNB #Hack #EIP7702