


Uma tarefa de programação enviada por um possível empregador parecia uma etapa corriqueira de uma entrevista de emprego. Na verdade, foi uma das etapas de um ataque cibernético que durou meses e terminou com o roubo de US$ 6,3 bilhões da Binance, levantando questões sobre como as corretoras se protegem contra ameaças que têm seus funcionários como alvo.
O ataque fez parte de uma campanha coordenada que explorou tanto vulnerabilidades humanas quanto sistemas internos de segurança, segundo um relatório pós-incidente divulgado pela Binance na terça-feira. As conclusões da corretora detalharam como os hackers foram obtendo gradualmente acesso à sua infraestrutura de carteiras antes do roubo, em 29 de outubro.
Segundo o relatório de segurança da Binance, a campanha de ataque começou em junho, quando um engenheiro baixou um pacote de software adulterado ao configurar uma ferramenta de programação com IA. Embora a Binance tenha detectado o malware e substituído o dispositivo afetado, os atacantes já haviam reunido informações sobre a equipe responsável pelas carteiras da corretora.
Em setembro, atacantes que se fizeram passar por recrutadores visaram outro engenheiro de software e convenceram o funcionário a baixar um arquivo malicioso disfarçado de tarefa de programação. O malware comprometeu o computador de trabalho do engenheiro e contornou as proteções de segurança da corretora.
Em 20 de outubro, os atacantes usaram o computador comprometido e uma ferramenta interna de IA para obter acesso aos sistemas de mais dois engenheiros, conseguindo credenciais de implantação que lhes permitiram instalar software malicioso na infraestrutura de carteiras da Binance em 29 de outubro.
Em seguida, os atacantes obtiveram acesso ao serviço interno de assinatura de carteiras da corretora, que autoriza transações de criptomoedas. Isso lhes permitiu transferir fundos sem passar pelo processo normal de saque.
“Não foi um erro nem uma única violação — foi uma campanha que durou meses”, disse Richard Teng, co-CEO da Binance, em uma publicação feita na terça-feira no X.
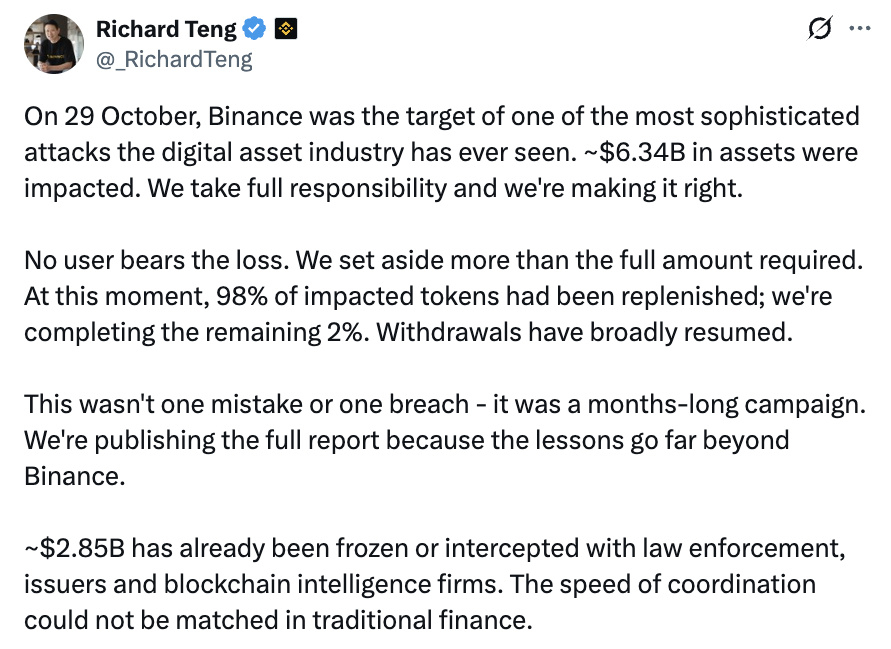
Fonte: Richard Teng
A Binance disse que os atacantes também exploraram o mecanismo EIP-7702 da Ethereum, que permite que carteiras deleguem permissões de transação a contratos inteligentes, possibilitando que transferências não autorizadas continuassem mesmo depois que a corretora suspendeu os saques. O sistema de carteira de computação multipartidária (MPC), que distribui o controle da assinatura de transações, dificultou os esforços para revogar essas permissões.
A violação afetou aproximadamente US$ 6,3 bilhões em ativos digitais. Segundo seu balanço mais recente, a Binance informou que US$ 2,85 bilhões haviam sido congelados ou interceptados. A corretora disse que absorveria as perdas, em vez de repassá-las aos clientes, e que, até 31 de outubro, havia reposto 98% dos ativos em tokens afetados.
O ataque, o maior roubo de criptomoedas da história, foi atribuído a hackers norte-coreanos pelo Federal Bureau of Investigation (FBI). Na terça-feira, Kim Yo Jong, irmã do líder norte-coreano Kim Jong Un, negou o envolvimento do país, dizendo que a atribuição de responsabilidade feita pelo FBI tinha motivação política e pretendia prejudicar a posição da Coreia do Norte no cenário internacional.
Revista: Hackers da Binance correram para transferir bilhões antes que pudessem ser congelados