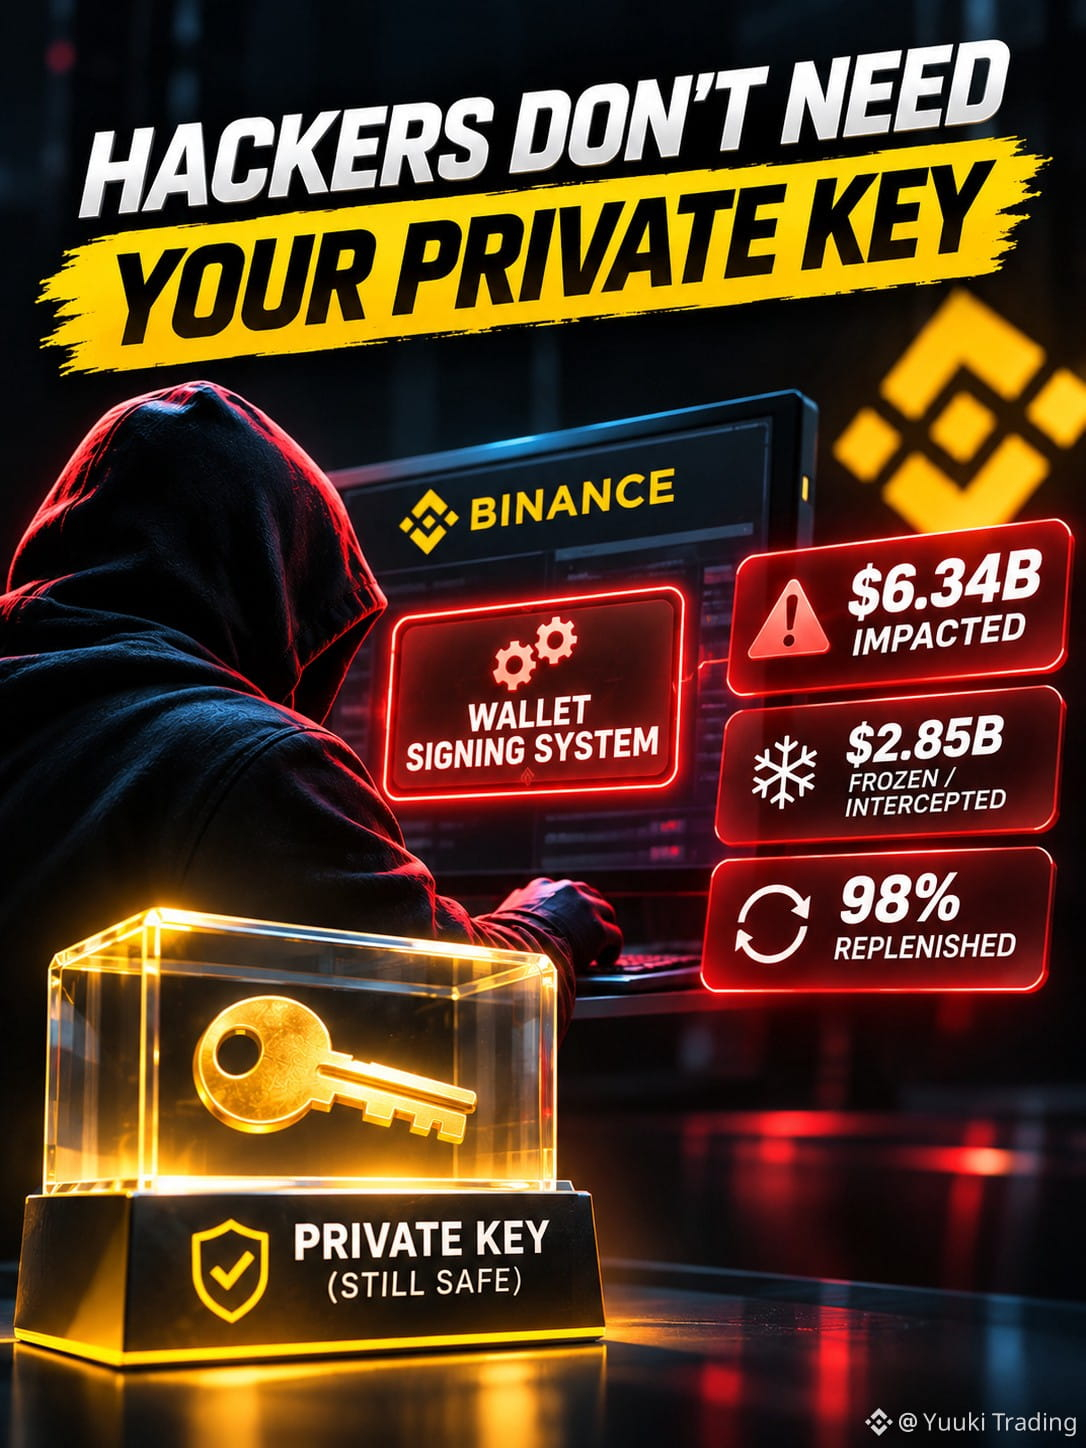
US$ 6,34 bilhões em ativos foram afetados.
Mas, depois de ler o relatório da Binance sobre o ataque de 29 de outubro, não acho que o número em si seja a parte mais assustadora.
A parte mais assustadora é esta:
Talvez os invasores nem precisassem da chave privada.
Só precisavam controlar o sistema autorizado a usá-la.
Esse ataque não aconteceu da noite para o dia.
Segundo relatos, os invasores usaram engenharia social, entrevistas falsas de recrutamento, malware, dispositivos de funcionários comprometidos, credenciais roubadas, ferramentas internas de IA e permissões de implantação…
até finalmente chegarem ao serviço de assinatura da carteira.
A partir daí, conseguiram iniciar transações fora do fluxo normal de saques.
XRP, SOL, OP, BTC e ETH foram transferidos das hot wallets da Binance.
Total de ativos afetados: ~US$ 6,34 bilhões
A Binance afirma que cerca de US$ 2,85 bilhões foram congelados ou interceptados, enquanto 98% dos ativos em tokens afetados foram repostos.
Mas há uma distinção importante:
98% repostos ≠ 98% recuperados dos invasores.
Repor significa que a Binance usou seus próprios recursos para restaurar os ativos que faltavam.
Mas o que mais me chamou a atenção foi o EIP-7702.
Os invasores criaram uma autorização on-chain para um contrato inteligente sob seu controle.
Isso significava que, mesmo depois de a Binance suspender os saques, alguns movimentos não autorizados de ativos não podiam ser interrompidos imediatamente.
A hot wallet também usava MPC, então não havia uma única chave privada que pudesse simplesmente ser usada para revogar instantaneamente a autorização maliciosa.
Esse incidente mudou a forma como penso sobre a segurança de carteiras.
A pergunta de antes era:
“A chave privada está segura?”
Talvez a pergunta melhor seja:
Quem pode fazer o sistema assinar?
Quem pode implantar código?
Quais credenciais conseguem chegar ao assinador?
Até onde um dispositivo comprometido de um funcionário pode escalar?
A chave privada ainda pode estar exatamente onde deveria estar.
Mas, se um invasor consegue fazer a infraestrutura assinar em seu nome…
isso é realmente diferente de ter a chave?
Mas, depois de ler o relatório da Binance sobre o ataque de 29 de outubro, não acho que o número em si seja a parte mais assustadora.
A parte mais assustadora é esta:
Talvez os invasores nem precisassem da chave privada.
Só precisavam controlar o sistema autorizado a usá-la.
Esse ataque não aconteceu da noite para o dia.
Segundo relatos, os invasores usaram engenharia social, entrevistas falsas de recrutamento, malware, dispositivos de funcionários comprometidos, credenciais roubadas, ferramentas internas de IA e permissões de implantação…
até finalmente chegarem ao serviço de assinatura da carteira.
A partir daí, conseguiram iniciar transações fora do fluxo normal de saques.
XRP, SOL, OP, BTC e ETH foram transferidos das hot wallets da Binance.
Total de ativos afetados: ~US$ 6,34 bilhões
A Binance afirma que cerca de US$ 2,85 bilhões foram congelados ou interceptados, enquanto 98% dos ativos em tokens afetados foram repostos.
Mas há uma distinção importante:
98% repostos ≠ 98% recuperados dos invasores.
Repor significa que a Binance usou seus próprios recursos para restaurar os ativos que faltavam.
Mas o que mais me chamou a atenção foi o EIP-7702.
Os invasores criaram uma autorização on-chain para um contrato inteligente sob seu controle.
Isso significava que, mesmo depois de a Binance suspender os saques, alguns movimentos não autorizados de ativos não podiam ser interrompidos imediatamente.
A hot wallet também usava MPC, então não havia uma única chave privada que pudesse simplesmente ser usada para revogar instantaneamente a autorização maliciosa.
Esse incidente mudou a forma como penso sobre a segurança de carteiras.
A pergunta de antes era:
“A chave privada está segura?”
Talvez a pergunta melhor seja:
Quem pode fazer o sistema assinar?
Quem pode implantar código?
Quais credenciais conseguem chegar ao assinador?
Até onde um dispositivo comprometido de um funcionário pode escalar?
A chave privada ainda pode estar exatamente onde deveria estar.
Mas, se um invasor consegue fazer a infraestrutura assinar em seu nome…
isso é realmente diferente de ter a chave?