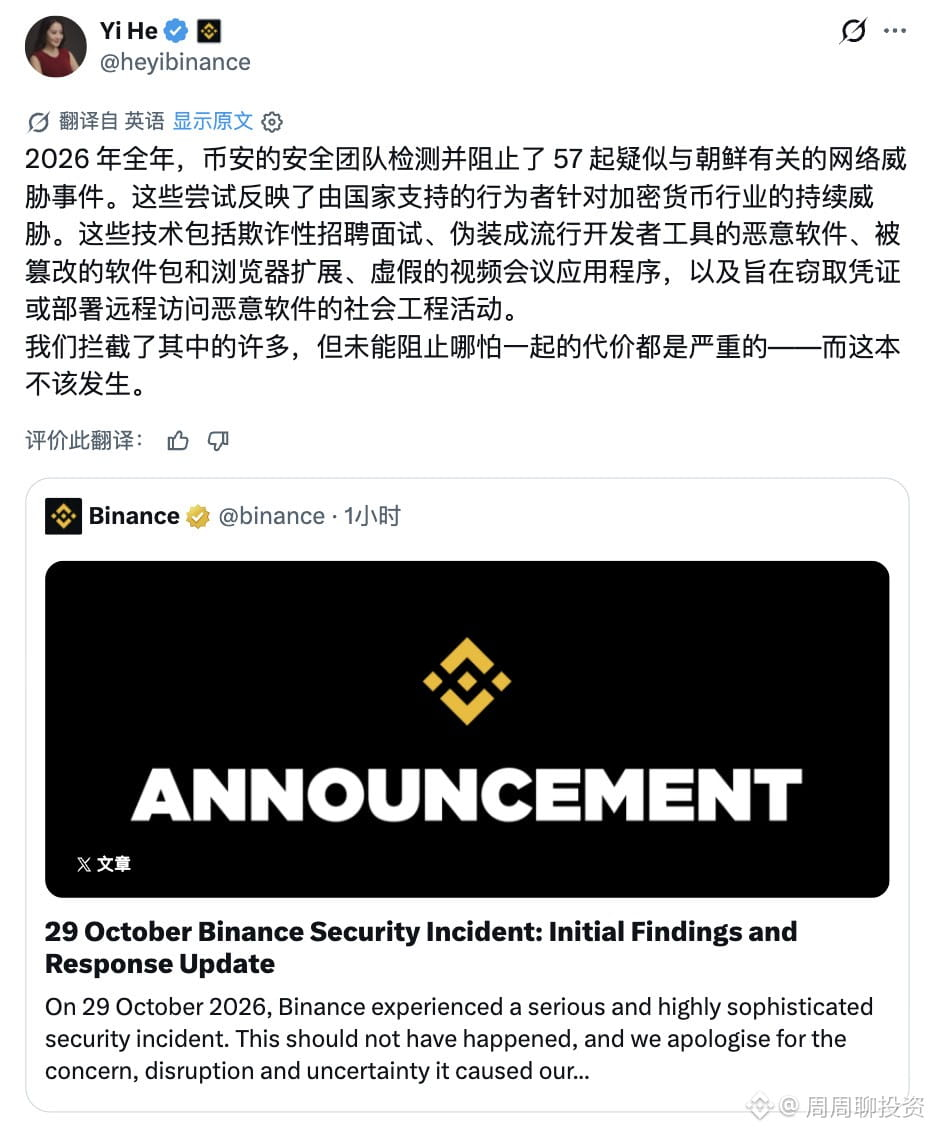
#币安10·30安全事件调查报告 Sua ferramenta de programação com IA, instalada sem pensar muito, também pode se tornar uma porta de entrada para hackers ⚠️⚠️ No relatório de investigação divulgado recentemente pela Binance, dois aspectos desse ataque estavam relacionados à IA.
Em junho, um engenheiro procurou ferramentas populares de programação com IA em um mecanismo de busca e baixou um pacote de instalação adulterado. A equipe de segurança detectou a anomalia rapidamente, trocou os dispositivos e renovou as credenciais.
Em outubro, hackers norte-coreanos usaram uma ferramenta interna de IA como trampolim e, partindo de um computador comprometido, foram avançando passo a passo até o sistema de carteiras.
Antes, todos se protegiam contra links de phishing. Agora, é preciso se proteger das ferramentas de IA que usamos todos os dias.
Ainda assim, a Binance reagiu relativamente rápido desta vez: assumiu todas as perdas e já repôs 98% dos tokens afetados. A Binance também se comprometeu a aumentar os investimentos em segurança de IA e a criar um fundo de pesquisa em segurança junto com empresas de IA e de segurança.
A divulgação dos detalhes serve de alerta para todo o setor: mesmo quando um ataque não é impedido a tempo, o preço a pagar é doloroso 😮💨
Em junho, um engenheiro procurou ferramentas populares de programação com IA em um mecanismo de busca e baixou um pacote de instalação adulterado. A equipe de segurança detectou a anomalia rapidamente, trocou os dispositivos e renovou as credenciais.
Em outubro, hackers norte-coreanos usaram uma ferramenta interna de IA como trampolim e, partindo de um computador comprometido, foram avançando passo a passo até o sistema de carteiras.
Antes, todos se protegiam contra links de phishing. Agora, é preciso se proteger das ferramentas de IA que usamos todos os dias.
Ainda assim, a Binance reagiu relativamente rápido desta vez: assumiu todas as perdas e já repôs 98% dos tokens afetados. A Binance também se comprometeu a aumentar os investimentos em segurança de IA e a criar um fundo de pesquisa em segurança junto com empresas de IA e de segurança.
A divulgação dos detalhes serve de alerta para todo o setor: mesmo quando um ataque não é impedido a tempo, o preço a pagar é doloroso 😮💨