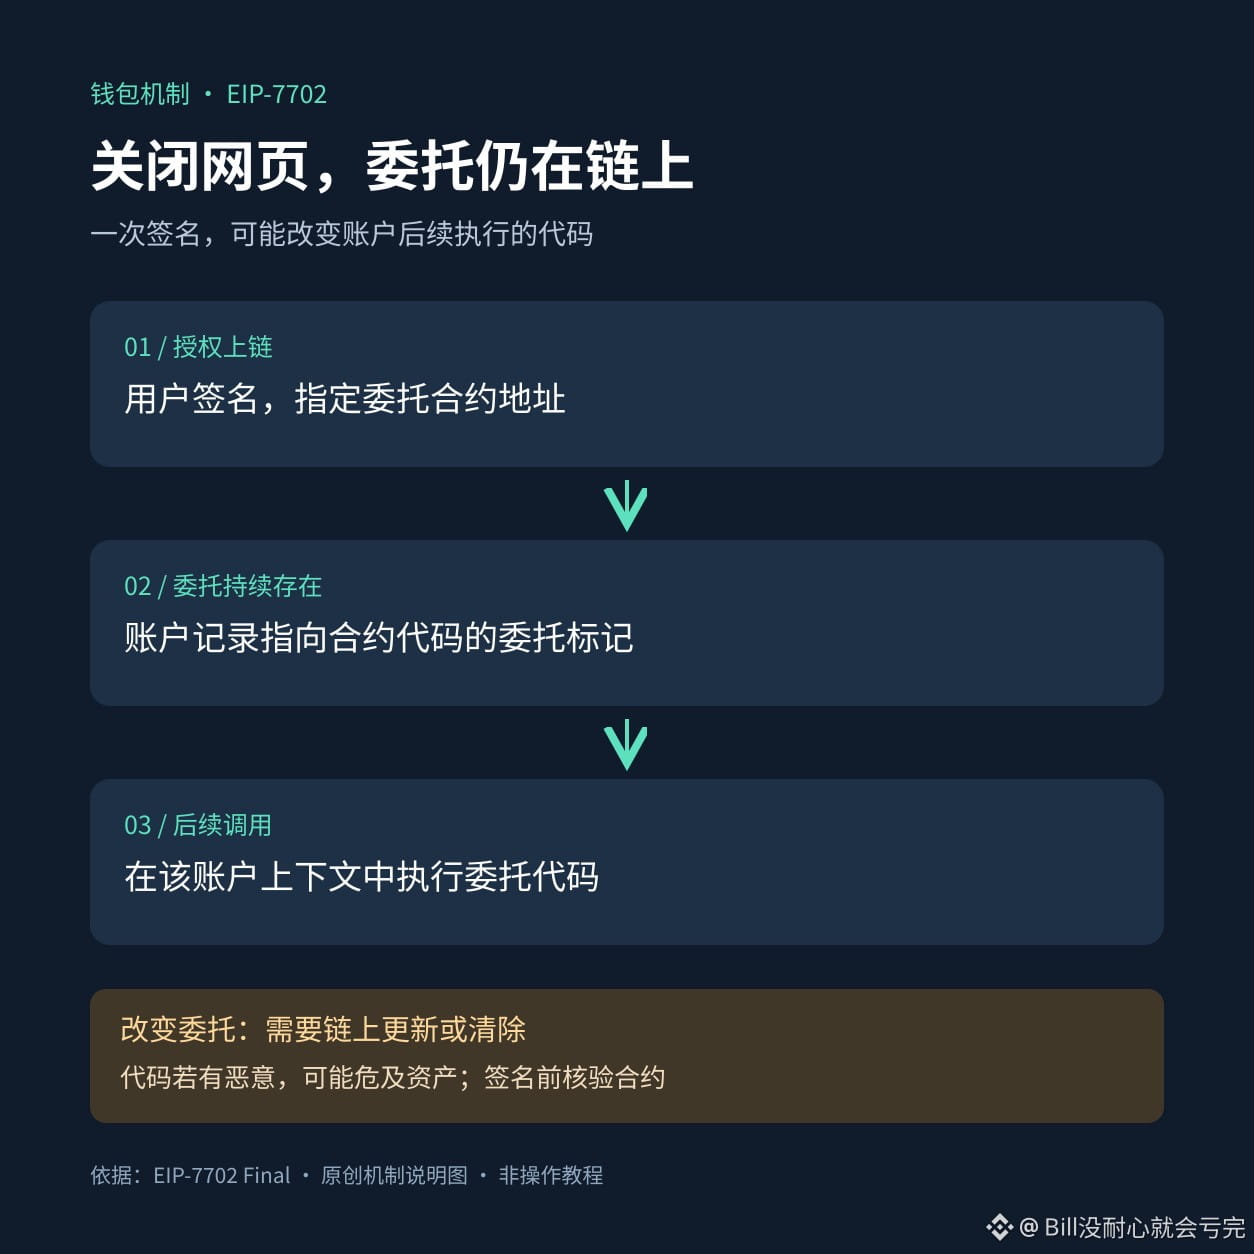
A delegação EIP-7702 não desaparece quando você fecha a página. Quando a carteira exibir uma solicitação de atualização ou delegação, confira com atenção qual contrato ela pretende autorizar a executar código em nome da sua conta.
Um preprint de segurança publicado no arXiv em 30 de outubro analisou ataques que usam delegações maliciosas para transferir automaticamente o ETH recebido. O estudo ainda não foi revisado por pares nem representa uma conclusão definitiva, mas o risco descrito tem uma base clara no protocolo: a especificação oficial prevê que a delegação permaneça ativa até ser atualizada ou removida na blockchain. Não a confunda com uma assinatura de login que expira após o uso.
Uma carteira inteligente legítima pode usar esse recurso para agrupar operações e permitir que outra parte pague as taxas. Mas, nas mãos de um contrato malicioso, essa mesma capacidade de execução pode colocar seus ativos em risco. Antes de assinar, confira se o contrato foi confirmado pelo provedor da carteira. Se não reconhecer a delegação, pare. Se notar algo suspeito, fechar o site não elimina o risco — e não se apresse em enviar mais ETH para o endereço original.
Carteiras inteligentes ainda apresentam riscos relacionados a contratos e assinaturas. Verifique tudo com cuidado.
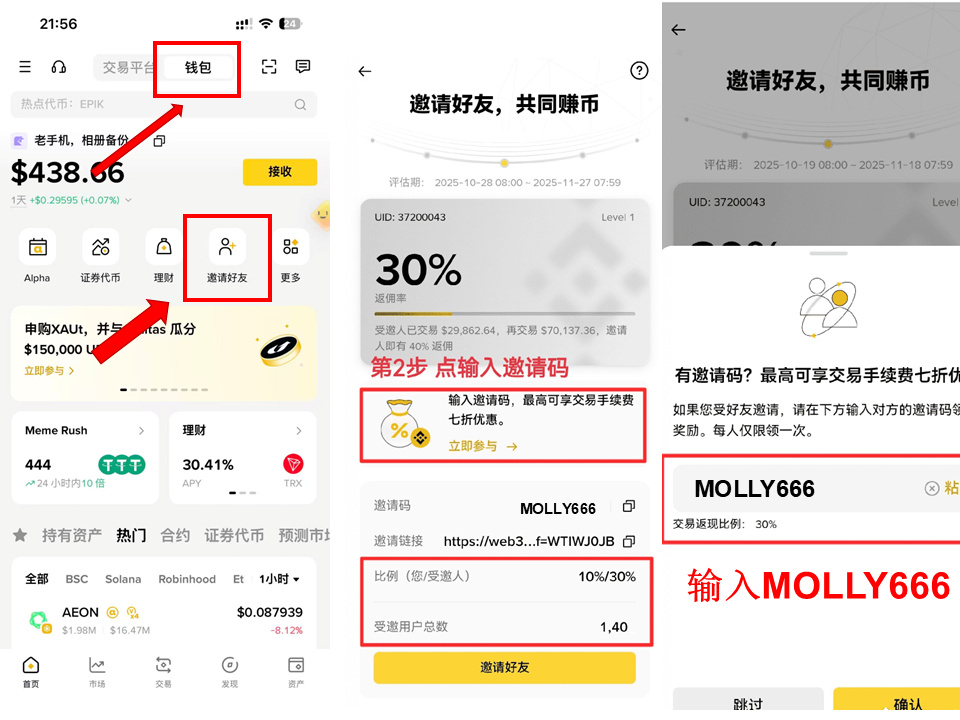
Código de convite da Binance Wallet: MOLLY666
Um preprint de segurança publicado no arXiv em 30 de outubro analisou ataques que usam delegações maliciosas para transferir automaticamente o ETH recebido. O estudo ainda não foi revisado por pares nem representa uma conclusão definitiva, mas o risco descrito tem uma base clara no protocolo: a especificação oficial prevê que a delegação permaneça ativa até ser atualizada ou removida na blockchain. Não a confunda com uma assinatura de login que expira após o uso.
Uma carteira inteligente legítima pode usar esse recurso para agrupar operações e permitir que outra parte pague as taxas. Mas, nas mãos de um contrato malicioso, essa mesma capacidade de execução pode colocar seus ativos em risco. Antes de assinar, confira se o contrato foi confirmado pelo provedor da carteira. Se não reconhecer a delegação, pare. Se notar algo suspeito, fechar o site não elimina o risco — e não se apresse em enviar mais ETH para o endereço original.
Carteiras inteligentes ainda apresentam riscos relacionados a contratos e assinaturas. Verifique tudo com cuidado.
Código de convite da Binance Wallet: MOLLY666