
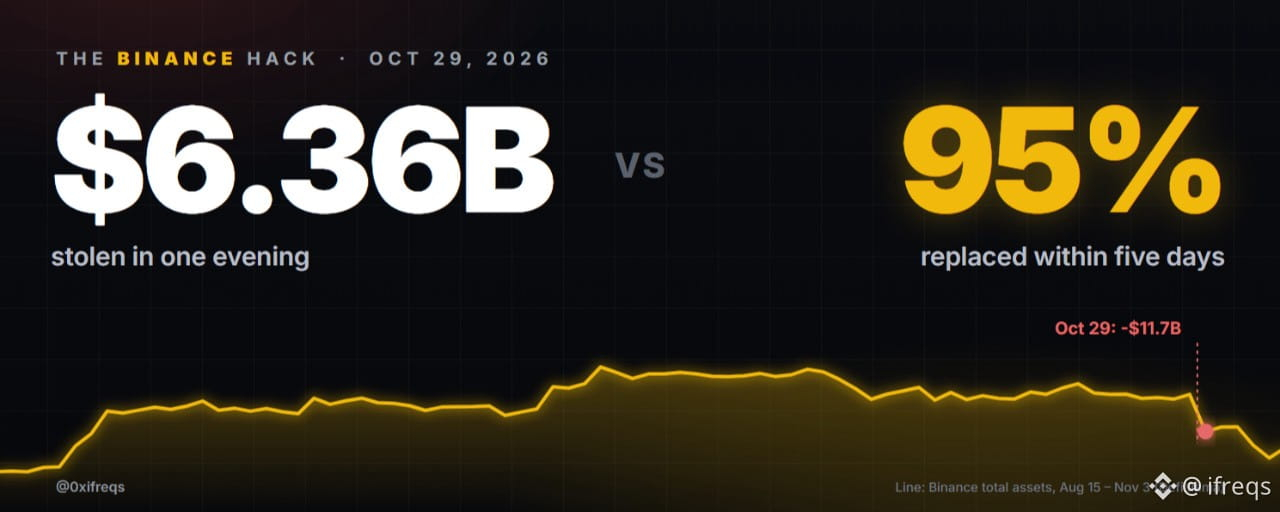

Em 29 de outubro, alguém esvaziou as carteiras quentes da Binance em dez blockchains numa única noite.
A TRM Labs estima o total em US$ 6,36 bilhões. A Elliptic calcula US$ 6,43 bilhões. De qualquer forma, é o maior roubo de criptomoedas já registrado, cerca de quatro vezes os US$ 1,5 bilhão roubados da Bybit em fevereiro de 2025.
Cinco dias depois, a Binance afirma ter reposto 95% do valor com recursos do próprio balanço. Os saques estão sendo retomados, e o FBI apontou a Coreia do Norte.
Mas a história ainda não acabou. Ainda não foi divulgada a causa raiz, cerca de US$ 3,2 bilhões continuam em carteiras vinculadas aos invasores, e a lavagem de dinheiro mal começou.
Isto é tudo o que consegui verificar, por ordem: o que aconteceu, como, quem, a corrida para congelar os fundos, a resposta da Binance, onde está o dinheiro agora e o que poderá acontecer a seguir.
Em resumo
→ O quê: cerca de 6,36 mil milhões de dólares foram retirados das carteiras quentes da Binance a 29 de outubro, entre as 20:05 e as 23:56 UTC, em 10 redes.
→ Como: a Binance aponta para o computador portátil de um engenheiro de DevOps comprometido, além de «outros pontos de intrusão». Na Ethereum, o atacante usou o EIP-7702 com 50 autorizações pré-assinadas.
→ Quem: o FBI atribui o ataque ao TraderTraitor, da Coreia do Norte. A Coreia do Norte nega o envolvimento.
→ Congelado: cerca de 2,85 mil milhões de dólares congelados ou apreendidos, sobretudo em USDT e USDC. Cerca de 786M em stablecoins foram trocados antes de os congelamentos entrarem em vigor.
→ Binance: 6,34 mil milhões de dólares reservados, 95% cobertos, 7.499 BTC pagos pelo SAFU e um instantâneo do Proof of Reserves com uma prova zk. Os levantamentos foram reabertos a 1 e 3 de novembro.
→ Utilizadores: uma saída líquida de 3,64 mil milhões de dólares nas primeiras nove horas. CZ diz que 98% ficaram e que os depósitos já excedem os levantamentos.
→ Ainda por resolver: não há análise pós-incidente, ainda estão a ser comprados 5% dos tokens, falta repor o SAFU e cerca de 3,24 mil milhões de dólares continuam nas carteiras do atacante.
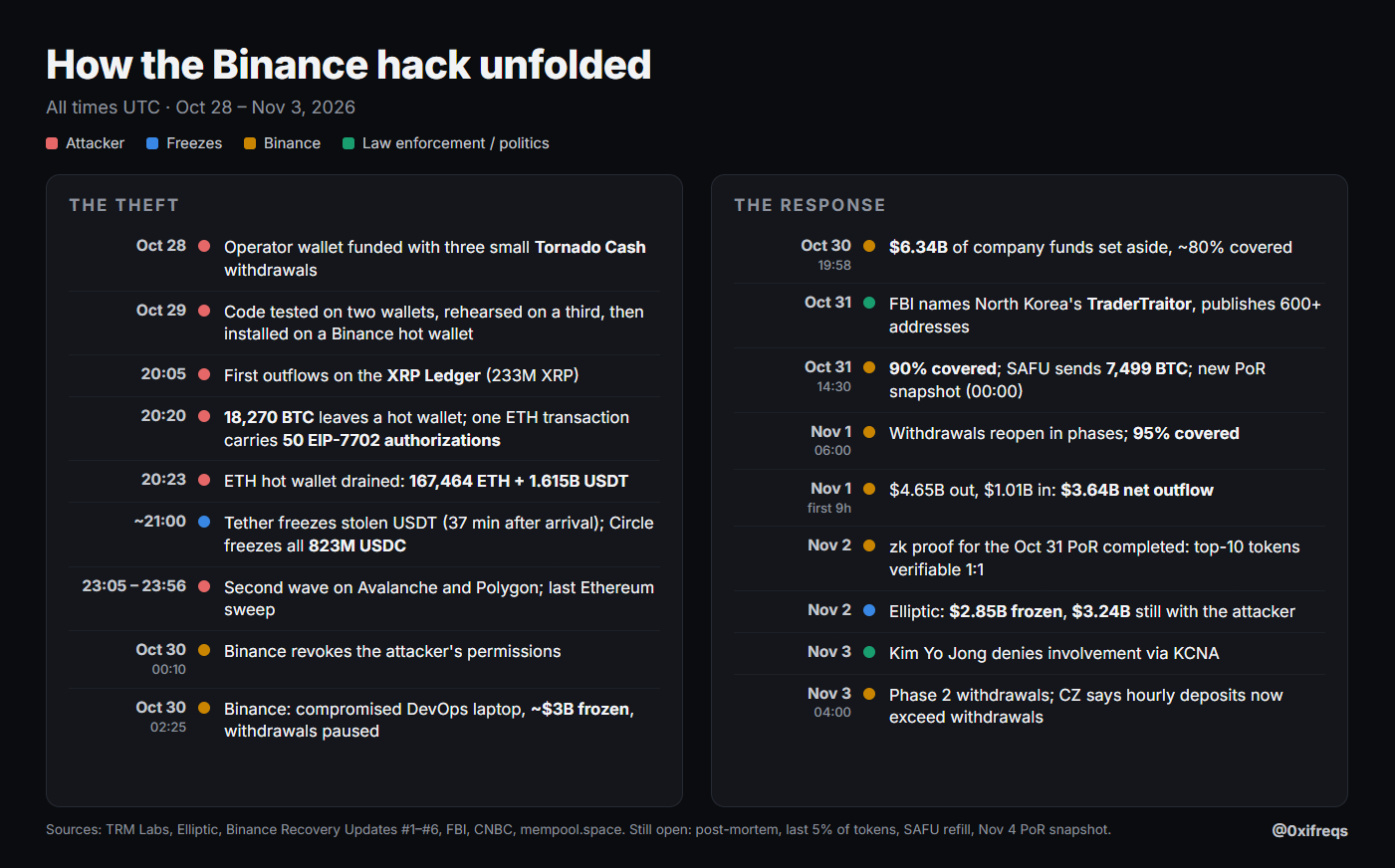
Como se desenrolou o ataque informático à Binance. Fontes: TRM Labs, Elliptic, Binance, FBI, CNBC
1. O que aconteceu, minuto a minuto
★ O roubo começou às 20:05 UTC de 29 de outubro na XRP Ledger e ocorreu em várias vagas até às 23:56 UTC.
→ 20:05–20:09: 233,46M XRP (cerca de 296M de dólares) saíram de cinco carteiras da Binance.
→ 20:20: uma carteira quente de Bitcoin enviou 18.270 BTC (cerca de 1,47 mil milhões de dólares), distribuídos por 19 endereços em meia hora. Desde então, não se movimentaram.
→ 20:20: na Ethereum, uma única transação incluía 50 autorizações. Cerca de três minutos depois, todo o saldo da carteira saiu: 167.464 ETH e 63 tokens, incluindo 1,615 mil milhões de USDT.
→ 23:05: uma segunda vaga atingiu Avalanche e Polygon. 23:56: a última transferência de fundos da Ethereum.
★ Por rede, segundo a TRM: Ethereum, 3,79 mil milhões de dólares; Bitcoin, 1,47 mil milhões; Tron, 628M; XRP Ledger, 296M; Solana, 96M; Arbitrum/Optimism/Base, 39M; Avalanche, 28M; Polygon, 10M.
→ Segundo a Elliptic, 54% do total (3,46 mil milhões de dólares) eram stablecoins. Este único pormenor determinou o que aconteceu nas quatro horas seguintes.
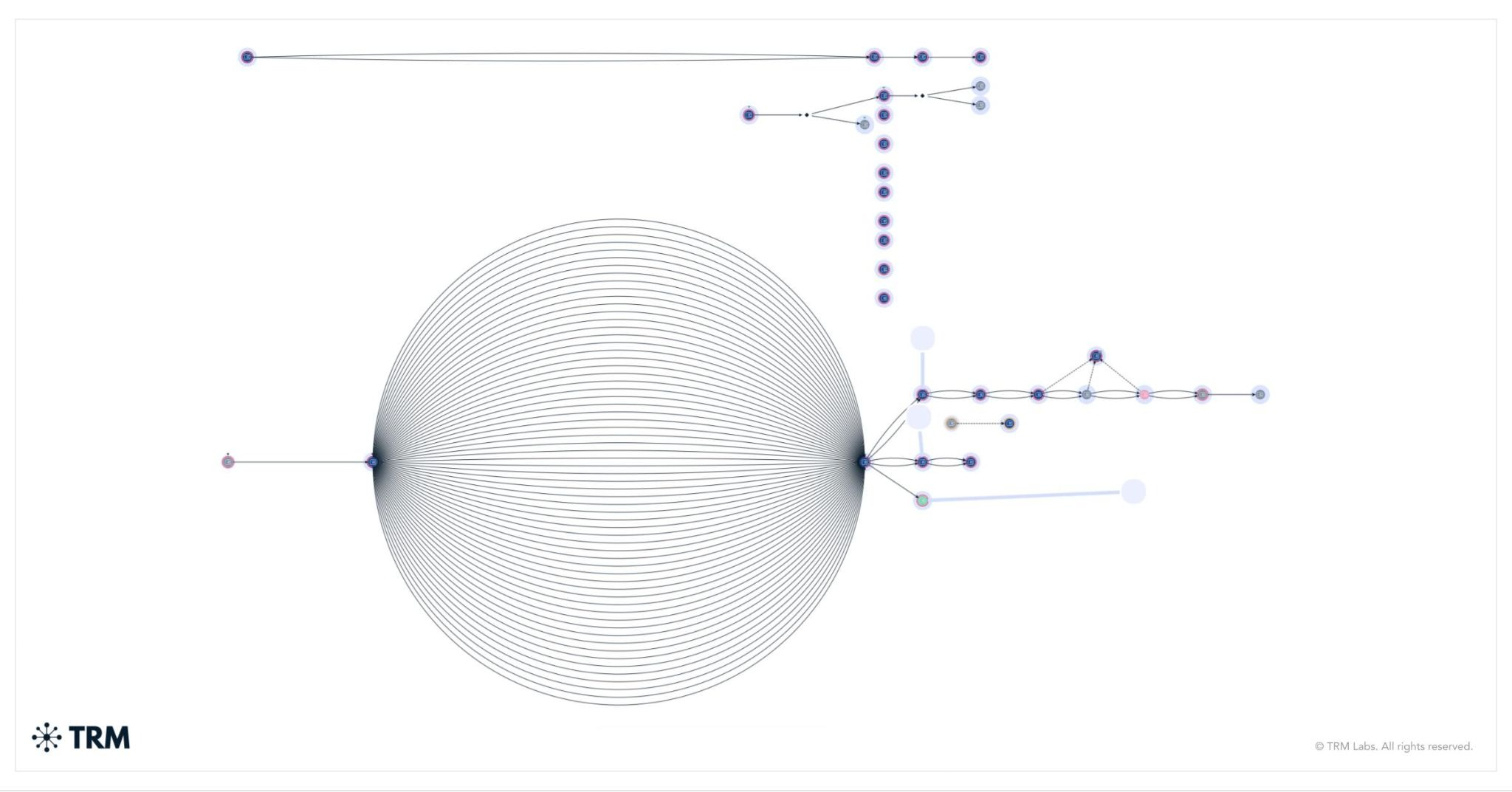
Visão geral do gráfico da TRM Labs sobre o roubo de 29 de outubro
2. Como funcionou o ataque
★ A primeira explicação da Binance surgiu às 02:25 UTC de 30 de outubro. O computador portátil de um engenheiro de DevOps comprometido permitiu ao atacante aceder a um contentor de serviço e «enviar transações de levantamento não autorizadas».
→ Cerca de seis horas depois, a Binance afirmou que a investigação tinha «identificado outros pontos de intrusão».
→ A Binance também afirma não ter encontrado provas de que as chaves privadas das carteiras tenham sido divulgadas.
★ A reconstrução on-chain da TRM mostra como esse acesso foi utilizado:
→ 28 de outubro: a carteira do operador recebeu fundos de três pequenos levantamentos do Tornado Cash.
→ 29 de outubro: o atacante testou o código em duas carteiras, ensaiou numa terceira e, depois, instalou-o numa carteira quente da Binance.
→ Na Ethereum, utilizou o EIP-7702, que permite a uma carteira normal delegar a sua lógica a um contrato inteligente. A carteira quente assinou 50 autorizações que apontavam para um contrato de recolha controlado pelo atacante. Cada uma tinha um nonce consecutivo, garantindo que pelo menos uma fosse válida.
→ A delegação permaneceu ativa, por isso o atacante continuou a retirar fundos às 20:41, 20:59, 21:04, 21:44, 22:39 e 23:56 UTC.
→ Nas outras redes, os fundos saíram através de transferências assinadas normais.
★ A minha leitura: isto não parece uma chave roubada. Parece que o atacante conseguiu que o próprio sistema de assinatura da Binance assinasse por ele. A TRM chega à mesma conclusão, mas a Binance ainda não publicou a causa principal.
3. Quem fez isto
★ A 31 de outubro, o FBI afirmou que a Coreia do Norte era responsável e chamou à atividade «TraderTraitor». Publicou mais de 600 endereços de atacantes na Ethereum, Bitcoin e Solana.
→ Pediu aos operadores de THORNode, fornecedores de RPC, serviços de troca instantânea e aplicações DeFi que bloqueassem as transações associadas a esses endereços.
→ A TRM e a Chainalysis já tinham apontado para o TraderTraitor. É o mesmo método usado na Bybit (fev. de 2025) e na KelpDAO (abr. de 2026): pequenos montantes enviados através do Tornado Cash, preparação com bastante antecedência e assinaturas recolhidas previamente, usadas de uma só vez.
→ A 3 de novembro, Kim Yo Jong negou qualquer envolvimento através dos meios de comunicação estatais e chamou à acusação uma «grave provocação política».
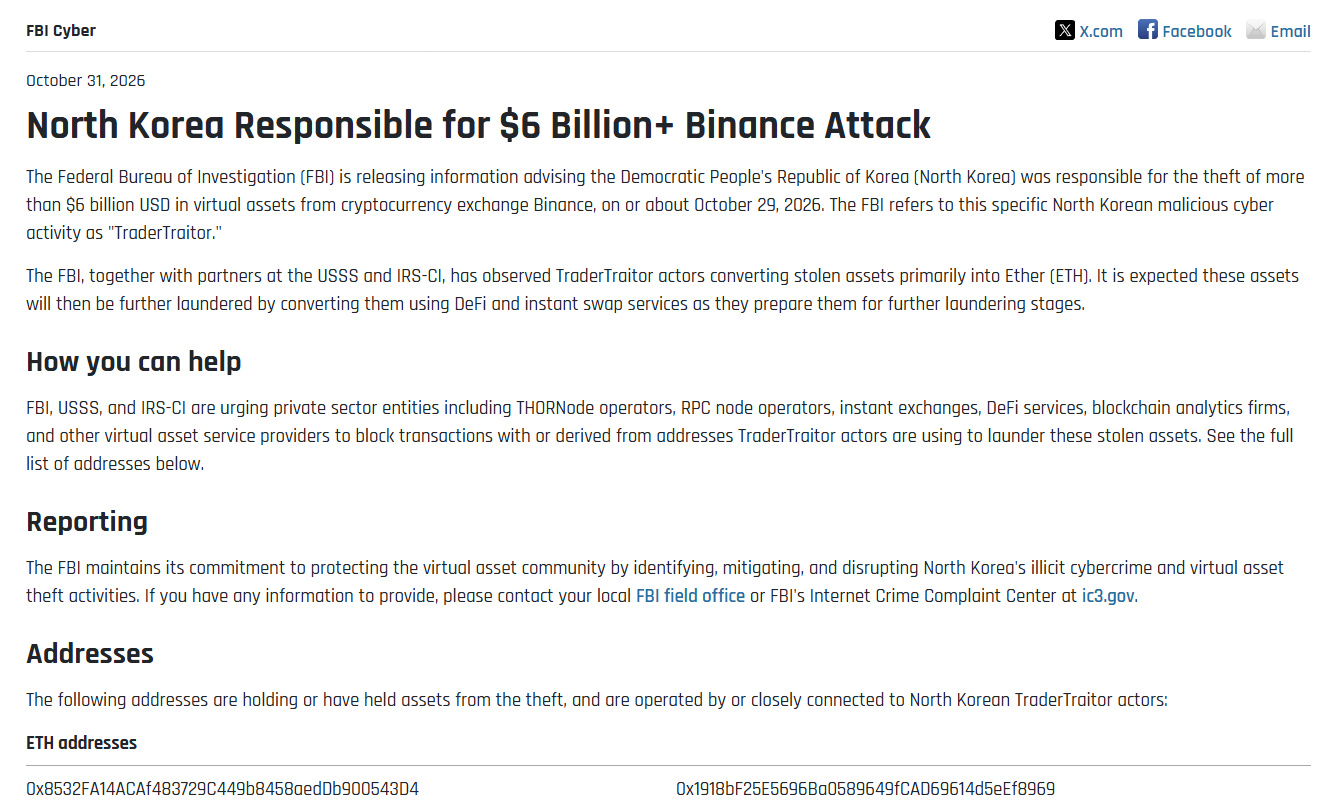
Alerta de cibersegurança do FBI, 31 de outubro de 2026
4. A corrida para congelar os fundos
★ As stablecoins podem ser congeladas. $BTC e $ETH não podem. Por isso, a primeira tarefa do atacante foi trocar as stablecoins antes de os emissores reagirem.
→ A Tether congelou os USDT roubados na Ethereum 37 minutos depois de terem chegado. Antes disso, cerca de 434M USDT foram trocados por ETH em DEX, como a Uniswap, e foram pedidos emprestados 19.762 ETH na Aave, usando 59,9M USDT como garantia.
→ Na Tron, 234M USDT foram trocados por TRX na SunSwap antes do congelamento.
→ A Circle congelou todos os 823M USDC roubados antes de qualquer troca.
→ A Ripple congelou 40,5M RLUSD e a World Liberty congelou 27,8M USD1. O Conselho de Segurança da Arbitrum congelou 8.426 ETH e 74,6M ARB.
★ Resultado líquido, segundo a Elliptic: cerca de 2,85 mil milhões de dólares congelados ou apreendidos, e cerca de 786M em stablecoins convertidos antes de os congelamentos entrarem em vigor.
→ A minha leitura: os congelamentos salvaram a maior parte das stablecoins. Mas também mostraram quanta influência alguns emissores têm sobre o dinheiro «on-chain» — e isso funciona nos dois sentidos.
5. Como respondeu a Binance
★ Contenção: os levantamentos foram suspensos e as autorizações afetadas foram revogadas. Os depósitos continuaram abertos.
★ Dinheiro: a 30 de outubro, a Binance reservou 6,34 mil milhões de dólares dos fundos da empresa, 5 mil milhões dos quais já estavam exatamente nos tokens que foram roubados.
→ A cobertura passou de cerca de 80% (30 de outubro) para 90% (31 de outubro) e 95% (1 de novembro). Os últimos 5% correspondem a tokens menores que a Binance ainda está a comprar nos mercados e através de canais OTC.
→ O dinheiro veio do SAFU, do Fundo de Seguro de Futuros, de uma reserva de BTC e da tesouraria da empresa.
→ O endereço de bitcoin do SAFU enviou 7.499 BTC a 31 de outubro, às 14:51 UTC. Agora tem 7.500 BTC, metade do que tinha antes. A Binance diz que vai repor o SAFU até cerca de mil milhões de dólares.
→ CZ: «A Binance não pediu dinheiro emprestado. A Binance não vendeu ativos. A Binance não angariou dinheiro.»
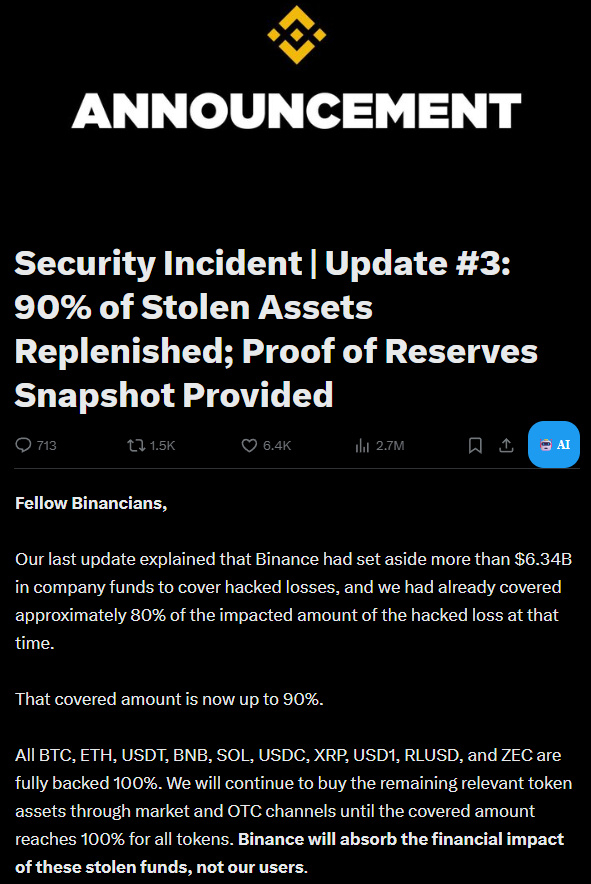
Atualização de recuperação da Binance n.º 3, 31 de outubro
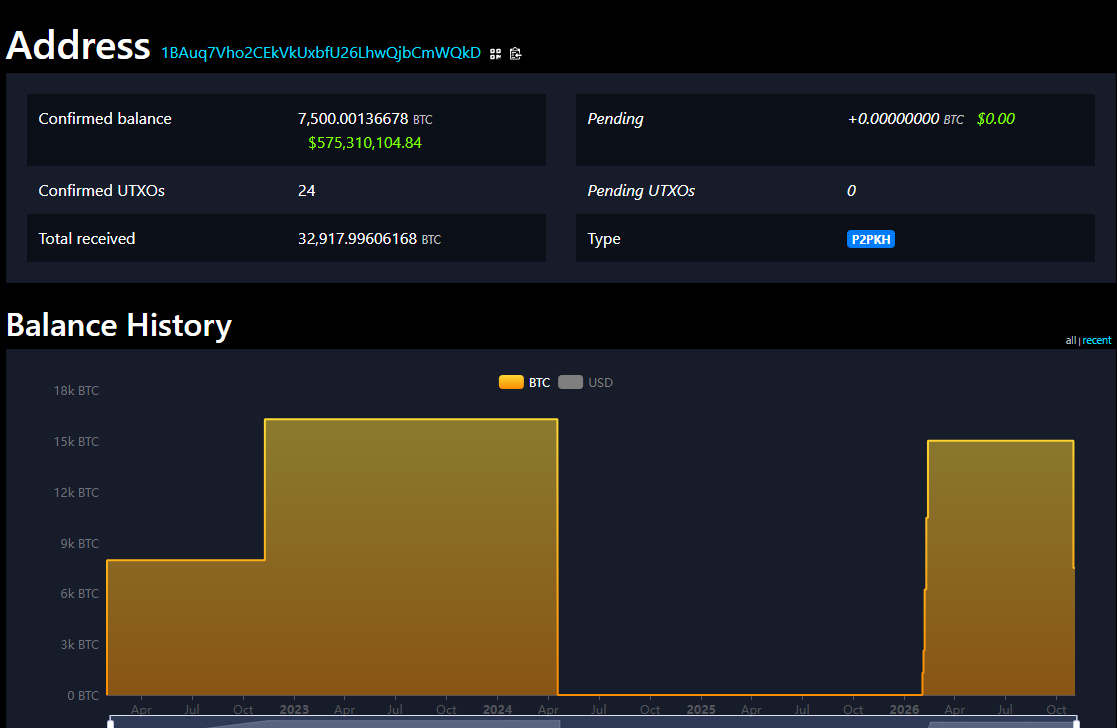
Histórico do saldo do endereço de BTC do SAFU, mempool.space
★ Verificação: foi feito um novo instantâneo do Proof of Reserves às 00:00 UTC de 31 de outubro. A prova zk ficou concluída a 2 de novembro.
→ Os detentores dos 10 principais tokens (BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC) podem agora verificar por si próprios se os seus saldos estão cobertos numa proporção de, pelo menos, 1:1.
→ O próximo instantâneo, que abrangerá mais tokens, está previsto para 4 de novembro.
★ Levantamentos: a primeira fase foi reaberta a 1 de novembro, entre as 06:00 e as 09:00 UTC, dando prioridade à procura dos utilizadores da semana anterior. A segunda fase começou a 3 de novembro, às 04:00 UTC.
6. Como reagiram o mercado e os utilizadores
★ Preços: na Binance, o BTC caiu de 80.864 para 76.500 dólares (-5,4%) nas sete horas seguintes. O ETH caiu 6,8% e $BNB desceu 8,7%, para 680 dólares, na primeira hora.
→ Cerca de 1,5 mil milhões de dólares em posições foram liquidados em 24 horas, a maioria posições longas, segundo dados da CoinGlass.
→ O BNB ainda não recuperou: está agora a cerca de 696 dólares, face aos cerca de 744 dólares antes do ataque.
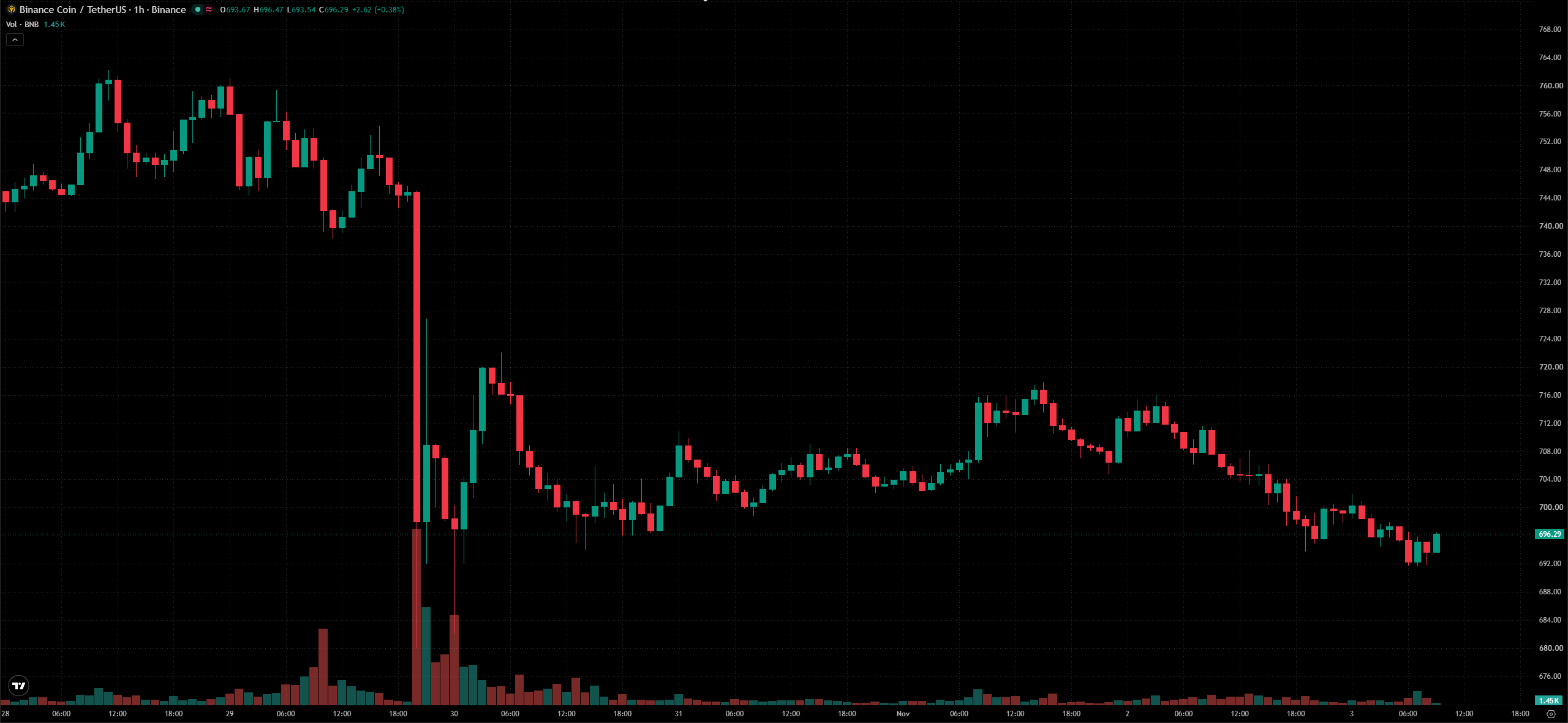
BNB/USDT, gráfico de 1 h na Binance, 28 de outubro – 3 de novembro (TradingView)
★ Fluxos: depois de os levantamentos serem reabertos, os utilizadores retiraram 4,65 mil milhões de dólares e depositaram 1,01 mil milhões em nove horas. Isto representa uma saída líquida de 3,64 mil milhões de dólares, segundo a CNBC.
→ A DefiLlama mostra que os ativos da Binance passaram de 144,9 mil milhões de dólares a 29 de outubro para 133,2 mil milhões no dia seguinte e 124,8 mil milhões a 3 de novembro, tendo agora recuperado para cerca de 128 mil milhões. Parte da variação deve-se aos preços, não apenas aos levantamentos.
→ CZ afirmou que 98% «escolhem ficar». A 3 de novembro, disse que os depósitos por hora já excedem os levantamentos e que apenas 6–10% dos levantamentos foram para outras exchanges.
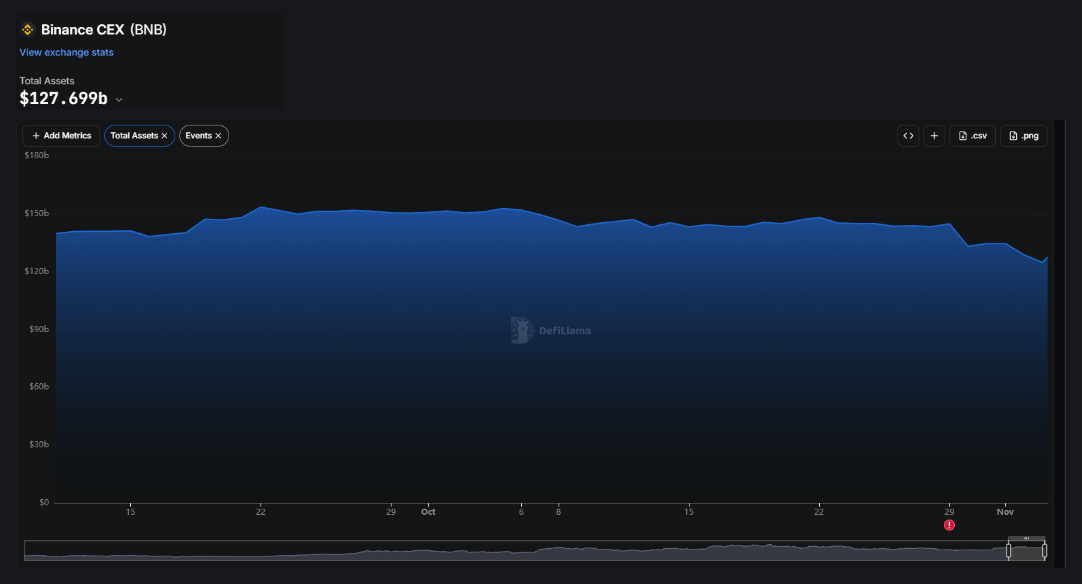
Ativos totais da Binance, DefiLlama
→ A minha leitura: não houve uma corrida aos bancos. Saíram cerca de 3% dos ativos, menos do que eu teria previsto depois do maior ataque informático de sempre.
7. Onde está o dinheiro agora
★ A Elliptic contabiliza cerca de 12.000 carteiras, 11 redes e mais de 40.000 transações em menos de quatro dias. Isso equivale a uma nova carteira a cada 25 segundos, por isso é evidente que o processo é automatizado.
→ Cerca de 3,24 mil milhões de dólares continuam em endereços associados ao atacante, sobretudo em ETH e BTC. Uma quantia insignificante foi convertida em dinheiro.
→ A Tron foi a principal rota. 684,6M TRX foram distribuídos a partir de uma carteira para cerca de 7.700 endereços e, depois, passaram por seis pontes. Pelo menos 147 milhões de dólares foram transferidos da Tron para a Ethereum.
→ A 31 de outubro, o atacante acrescentou novas rotas: trocas por USDD, que se apresenta como imune a congelamentos, e passagens por um cofre da JustLend.
→ Desde 1 de novembro, ETH, SOL, NEAR e XRP começaram a movimentar-se. Cerca de 28 BTC passaram por coinjoins, o primeiro sinal de mistura de fundos.
→ Um acidente abrandou o processo. Uma reorganização da Ethereum provocou um reembolso duplicado num depósito da THORChain e obrigou a THORChain a suspender as operações de emergência, segundo a Chainalysis.
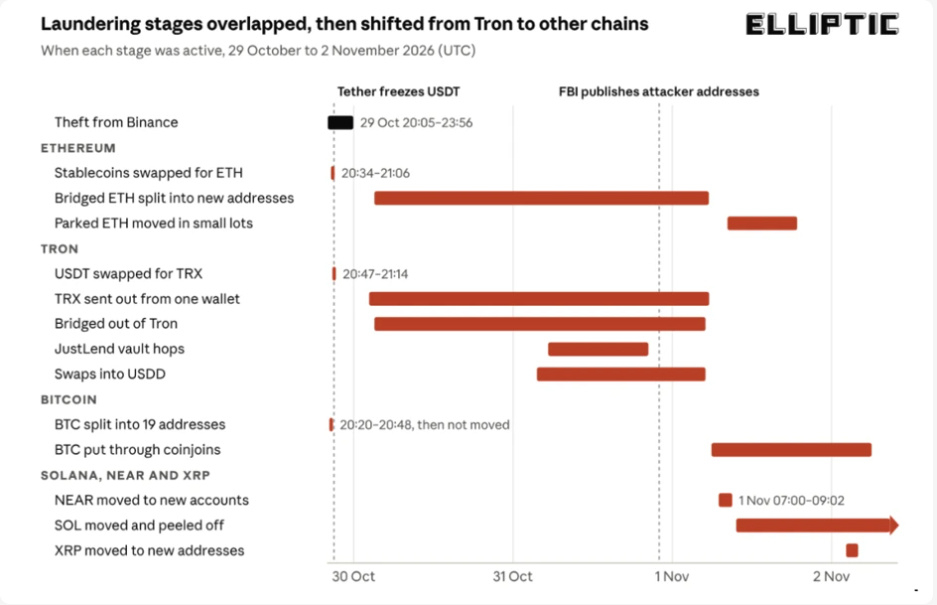
Etapas da lavagem de dinheiro, 29 de outubro – 2 de novembro (Elliptic)
★ Isto está a acontecer mais lentamente do que no caso da Bybit, em que todo o ETH roubado foi movimentado em 10 dias. A Elliptic prevê uma conversão gradual em BTC e a retirada de dinheiro através de corretores OTC ao longo de vários meses.
8. Está resolvido?
★ Para os utilizadores da Binance, em grande parte, sim. Para o setor, não.
→ Resolvido: os 10 principais tokens estão cobertos numa proporção de 1:1 e podem ser verificados, 95% estão cobertos, os levantamentos estão a ser reabertos e os depósitos excedem os levantamentos.
→ Por resolver:
ainda não foi publicada a causa principal nem uma análise pós-incidente
os últimos 5% dos tokens
a reposição do SAFU, que ainda não tem data
cerca de 3,24 mil milhões de dólares ainda nas mãos do atacante
se os USDT e USDC congelados serão alguma vez reemitidos para a Binance
→ Reguladores: o Serviço Secreto dos EUA afirma estar a trabalhar para rastrear e congelar os fundos. A FCA do Reino Unido disse que a Binance não está registada no país e que está a analisar o possível impacto.
9. O que poderia ter evitado isto e o que deve mudar
★ Para as exchanges:
→ Monitorizar em tempo real as delegações EIP-7702 nas carteiras de tesouraria e emitir alertas para qualquer delegação (TRM).
→ Rejeitar autorizações 7702 inesperadas. Um pedido de várias autorizações em nonces consecutivos deve, por si só, ser considerado um sinal de comprometimento.
→ Proteger os sistemas que podem pedir assinaturas, não apenas as chaves. Um sistema de assinatura assina tudo o que lhe chega através de um fluxo de pedidos comprometido.
→ Separar os processos de assinatura por rede e nível de carteira, para que uma única intrusão não possa esvaziar dez redes numa só noite.
→ Limitar os fundos nas carteiras quentes e adicionar disjuntores automáticos. Neste caso, as saídas só pararam quando os levantamentos foram suspensos, cerca de quatro horas após a primeira transferência.
→ Proteger os computadores dos programadores:
separar o trabalho diário de desenvolvimento do acesso de administração e de assinatura
usar credenciais de curta duração
abrir «testes de programação» não solicitados apenas em ambientes isolados; os testes falsos de emprego são um método conhecido do TraderTraitor para atrair vítimas
★ Para os utilizadores:
→ O saldo numa exchange é uma promessa de pagamento. Desta vez, foi cumprida na íntegra. Não assumam que será sempre assim.
→ Verifiquem o vosso saldo através do Proof of Reserves e mantenham os investimentos de longo prazo em autocustódia.
→ Utilizem apenas canais oficiais. Os ataques de phishing aumentam após cada ataque informático.
10. Cenários a partir daqui
★ Cenário base: a Binance cobre os últimos 5%, publica uma análise pós-incidente e repõe o SAFU. Ao longo de vários meses, o atacante converte lentamente os fundos em BTC através de mesas OTC, e alguns fundos congelados acabam por ser devolvidos.
★ Cenário melhor: uma parte maior dos cerca de 3,24 mil milhões de dólares é congelada ao passar por exchanges, mesas OTC e pontes que utilizam a lista do FBI. A análise pós-incidente revela uma falha circunscrita e corrigível.
★ Cenário pior: a análise pós-incidente revela problemas mais profundos, os reguladores aproveitam o incidente para agir, as saídas de fundos recomeçam ou o mesmo método é usado contra outra exchange.
→ Em todo o setor, esperem um escrutínio maior do EIP-7702, limites mais rigorosos para as carteiras quentes e um debate mais intenso sobre o poder dos emissores de stablecoins para congelar fundos.
A manchete é: 6,3 mil milhões de dólares roubados.
O número mais importante talvez seja 95%: a Binance absorveu o maior ataque informático de sempre com o seu próprio balanço, em menos de uma semana.
Mas o dinheiro não desapareceu. Está distribuído por cerca de 12.000 carteiras, e surge uma nova a cada 25 segundos.
Se gerisse as carteiras quentes de uma exchange, o que mudaria primeiro?
Fontes
Binance no X: investigação inicial (30 de outubro), atualização da investigação (30 de outubro), atualizações de recuperação n.os 2–6 (30 de outubro – 3 de novembro)
FBI Cyber: «Coreia do Norte responsável por ataque à Binance de mais de 6 mil milhões de dólares» (31 de outubro)
TRM Labs: «Coreia do Norte rouba 6,36 mil milhões de dólares à Binance no maior ataque informático da história»
Elliptic: «Como a Coreia do Norte está a lavar os 6,4 mil milhões de dólares roubados à Binance» (2 de novembro)
CNBC: saídas líquidas (2 de novembro); negação da Coreia do Norte e rastreamento da Elliptic/Chainalysis (3 de novembro)
Cointelegraph no X, citando a Chainalysis: suspensão da THORChain após uma reorganização da Ethereum (31 de outubro)
CZ no X (1–3 de novembro)
DefiLlama (Binance CEX), mempool.space (endereço do SAFU), TradingView/Binance (preços), CoinGlass via BeInCrypto (liquidações)
StepSecurity: lições sobre segurança de computadores de programadores (30 de outubro)
Wikipedia «ataque informático à Binance em 2026» para confirmar a cronologia