
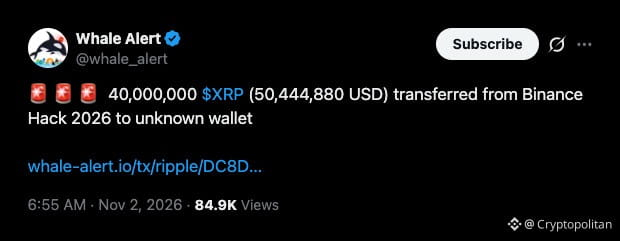


O hacker por trás do ataque de cerca de US$ 6,3 bilhões à Binance transferiu todos os 233,46 milhões de XRP roubados para seis novas carteiras na segunda-feira.
Ao contrário das stablecoins também levadas no roubo, o XRP nativo não tem um emissor que possa congelá-lo.
Nove pagamentos esvaziaram o endereço de custódia em oito minutos
De acordo com os registros do XRP Ledger, o endereço de custódia fez seis pagamentos de teste de 1.000 XRP cada, começando às 03:47 UTC. Entre 03:52 e 04:00 UTC, foram feitos nove pagamentos de grandes quantias.
No fim, cinco carteiras receberam cerca de 40 milhões de XRP cada. Três receberam o valor em duas parcelas: 30 milhões e 10 milhões.
A sexta recebeu 33,46 milhões. O endereço original manteve 23,7 XRP.
Ao preço do XRP na segunda-feira, de cerca de US$ 1,26, as moedas valiam aproximadamente US$ 294 milhões. A Whale Alert destacou uma única transferência de 40 milhões de XRP, no valor de cerca de US$ 50,4 milhões, a partir de um endereço que identifica como “Binance Hack 2026”.
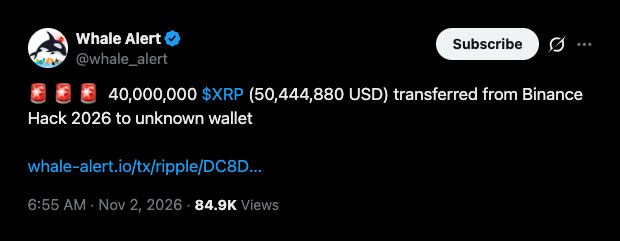 Uma transferência de 40 milhões de XRP a partir do endereço identificado como Binance Hack 2026, publicada por @whale_alert no X em 2 de novembro de 2026.
O atacante também enviou 1.000 XRP para um sétimo endereço separado às 02:12 UTC. As moedas ficaram no endereço de custódia por cerca de 80 horas antes de serem feitos os grandes pagamentos.
Cinco carteiras da Binance enviaram a totalidade dos 233,46 milhões de XRP para esse endereço em cerca de quatro minutos, em 29 de outubro. Os dados do Ledger às 07:27 UTC de terça-feira revelaram que nenhuma das seis novas carteiras havia enviado fundos para fora.
A Gate recebeu US$ 250.000 do saque ao longo de 12 horas
De acordo com a documentação do XRP Ledger, o XRP nativo não pode ser congelado no ledger. A Ripple congelou RLUSD roubados ligados à violação, mas os controles do emissor só se aplicam à sua própria stablecoin.
Agora, a tarefa é rastrear as seis carteiras e fazer com que as exchanges rejeitem os depósitos para recuperar os XRP.
A divisão parece ser uma etapa de lavagem de dinheiro. Seis saldos significam mais rastros para seguir e lotes menores para converter em dinheiro.
O rastreador on-chain Lookonchain afirmou que cerca de US$ 250.000 do saque foram transferidos para a exchange Gate ao longo de 12 horas.
O ataque resultou no roubo de cerca de US$ 628 milhões em ativos na Tron. A Tether congelou cerca de 378,7 milhões de USDT, mas o analista SomaXBT estima que aproximadamente US$ 242 milhões escaparam por rotas ligadas à Tron em dois dias.
Cerca de US$ 140 milhões passaram por serviços como Relay e THORChain, cujos operadores de nós foram solicitados pelo FBI a bloquear os fundos. Essas estimativas apontam um volume de quase US$ 48 milhões para a Relay e de US$ 44 milhões para a THORChain.
A Cryptopolitan informou que o setor congelou cerca de US$ 3 bilhões em ativos roubados. O FBI culpa a TraderTraitor, nome dado a uma operação de hackers norte-coreana ligada ao Estado, e afirma que os atacantes estão convertendo as criptomoedas roubadas em Ether.
No entanto, Kim Yo Jong, da Coreia do Norte, negou a acusação do FBI, chamando-a de “retórica absurda e nada de novo”, em uma declaração oficial divulgada em 2 de novembro.
A Binance afirmou que os fundos da empresa compensaram cerca de 95% do valor afetado. A exchange também disse que seus saldos em XRP têm cobertura integral.
Não se limite a ler notícias sobre criptomoedas. Entenda-as. Assine nossa newsletter. É grátis.