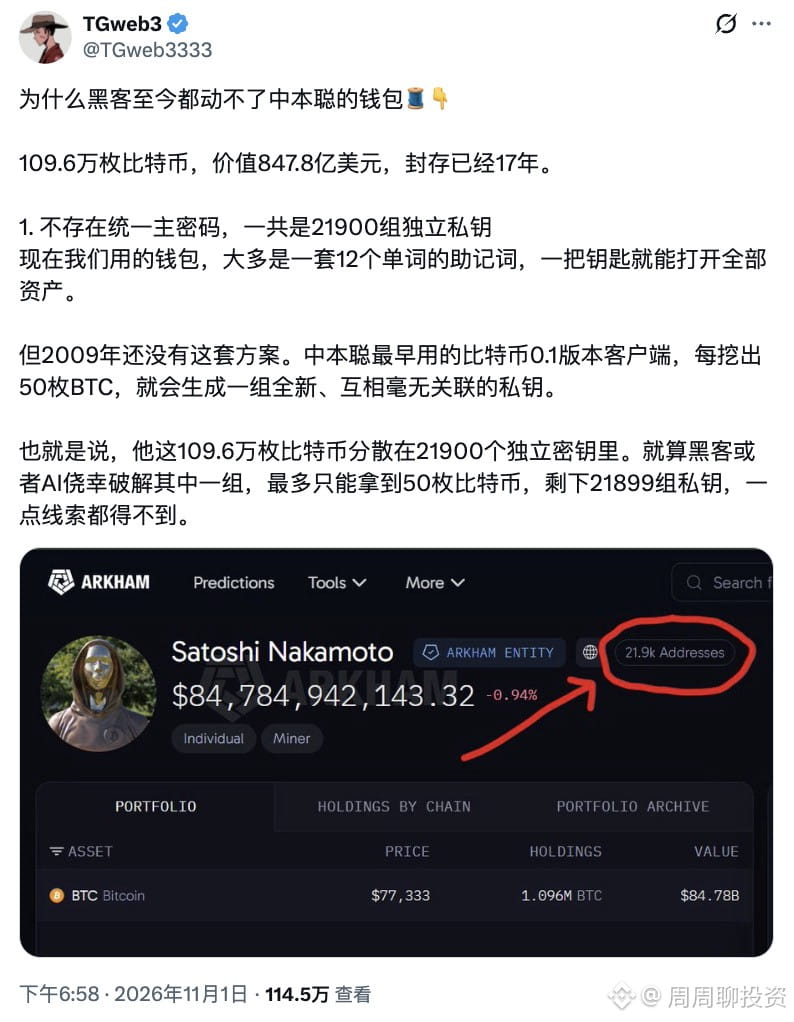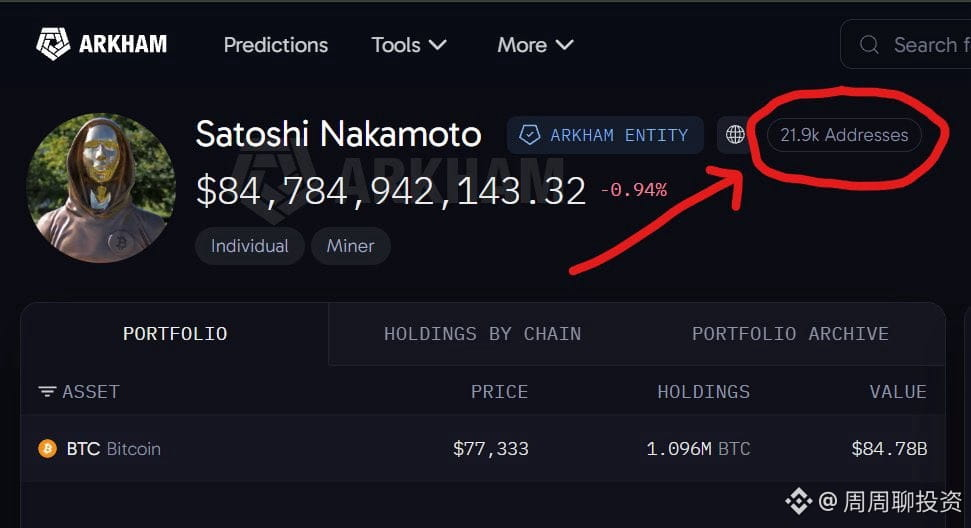
1.096.000 BTC, no valor de US$ 84,78 bilhões, estão guardados há 17 anos. Por que os hackers ainda não conseguem acessar a carteira de Satoshi Nakamoto? 🤔🤔
1. Sem uma “chave mestra”, mais segurança
Hoje, estamos acostumados a usar uma única frase-semente para gerenciar todos os nossos ativos. É prático, mas também significa que, se um único ponto for comprometido, tudo pode ser perdido. Naquela época, o cliente de Satoshi Nakamoto gerava uma chave privada independente a cada 50 BTC minerados — 21.900 conjuntos ao todo, sem qualquer ligação entre si.
Em outras palavras, mesmo que um hacker tivesse a sorte de comprometer um conjunto, conseguiria apenas 50 moedas. Os outros 21.899 continuariam completamente fora de seu alcance. O que na época parecia uma “solução rudimentar” hoje é a melhor forma de diversificar os riscos.
2. Não coloque a IA num pedestal: ela não tem como lidar com números aleatórios
Ultimamente, muita gente diz que a IA pode quebrar o Bitcoin, mas isso mostra que não entende o princípio. A IA é boa em encontrar padrões, mas uma chave privada de 256 bits é um número puramente aleatório, sem padrões que possam ser aprendidos. Mesmo que todos os supercomputadores do mundo tentassem adivinhar à força, levaria dezenas de bilhões de anos para acertar uma chave. Não é uma questão de a IA ser inteligente o bastante: é matematicamente inviável.
3. O verdadeiro fosso de proteção é “não mexer”
A chave privada fica no arquivo wallet.dat, offline. Não está na nuvem, não há conta em corretora, e os hackers não encontram por onde entrar. Mais importante: nenhuma moeda jamais foi movimentada, nenhuma assinatura foi transmitida. Assim, não há pistas na blockchain que permitam descobrir a chave.
Sempre achei que a jogada mais impressionante de Satoshi Nakamoto não foi criar o Bitcoin, mas resistir à tentação de tocar nesse dinheiro por 17 anos. Na maioria das carteiras roubadas, o problema começa quando alguém “mexe” nelas.
4. O único risco que merece ser levado a sério: a computação quântica
É importante deixar isso claro. Nos primeiros endereços, criados em 2009, as chaves públicas foram divulgadas diretamente na blockchain. Em teoria, um computador quântico suficientemente potente poderia deduzir a chave privada a partir da chave pública.
Mas não entre em pânico. Esse risco é real, só que ainda está longe de se concretizar. E, quando esse dia chegar, Satoshi Nakamoto não será o único ameaçado: todo o setor de criptomoedas terá de se atualizar. O Bitcoin terá tempo suficiente para se preparar #比特币 #中本聪 #黑客 #AI #量子威胁
1. Sem uma “chave mestra”, mais segurança
Hoje, estamos acostumados a usar uma única frase-semente para gerenciar todos os nossos ativos. É prático, mas também significa que, se um único ponto for comprometido, tudo pode ser perdido. Naquela época, o cliente de Satoshi Nakamoto gerava uma chave privada independente a cada 50 BTC minerados — 21.900 conjuntos ao todo, sem qualquer ligação entre si.
Em outras palavras, mesmo que um hacker tivesse a sorte de comprometer um conjunto, conseguiria apenas 50 moedas. Os outros 21.899 continuariam completamente fora de seu alcance. O que na época parecia uma “solução rudimentar” hoje é a melhor forma de diversificar os riscos.
2. Não coloque a IA num pedestal: ela não tem como lidar com números aleatórios
Ultimamente, muita gente diz que a IA pode quebrar o Bitcoin, mas isso mostra que não entende o princípio. A IA é boa em encontrar padrões, mas uma chave privada de 256 bits é um número puramente aleatório, sem padrões que possam ser aprendidos. Mesmo que todos os supercomputadores do mundo tentassem adivinhar à força, levaria dezenas de bilhões de anos para acertar uma chave. Não é uma questão de a IA ser inteligente o bastante: é matematicamente inviável.
3. O verdadeiro fosso de proteção é “não mexer”
A chave privada fica no arquivo wallet.dat, offline. Não está na nuvem, não há conta em corretora, e os hackers não encontram por onde entrar. Mais importante: nenhuma moeda jamais foi movimentada, nenhuma assinatura foi transmitida. Assim, não há pistas na blockchain que permitam descobrir a chave.
Sempre achei que a jogada mais impressionante de Satoshi Nakamoto não foi criar o Bitcoin, mas resistir à tentação de tocar nesse dinheiro por 17 anos. Na maioria das carteiras roubadas, o problema começa quando alguém “mexe” nelas.
4. O único risco que merece ser levado a sério: a computação quântica
É importante deixar isso claro. Nos primeiros endereços, criados em 2009, as chaves públicas foram divulgadas diretamente na blockchain. Em teoria, um computador quântico suficientemente potente poderia deduzir a chave privada a partir da chave pública.
Mas não entre em pânico. Esse risco é real, só que ainda está longe de se concretizar. E, quando esse dia chegar, Satoshi Nakamoto não será o único ameaçado: todo o setor de criptomoedas terá de se atualizar. O Bitcoin terá tempo suficiente para se preparar #比特币 #中本聪 #黑客 #AI #量子威胁