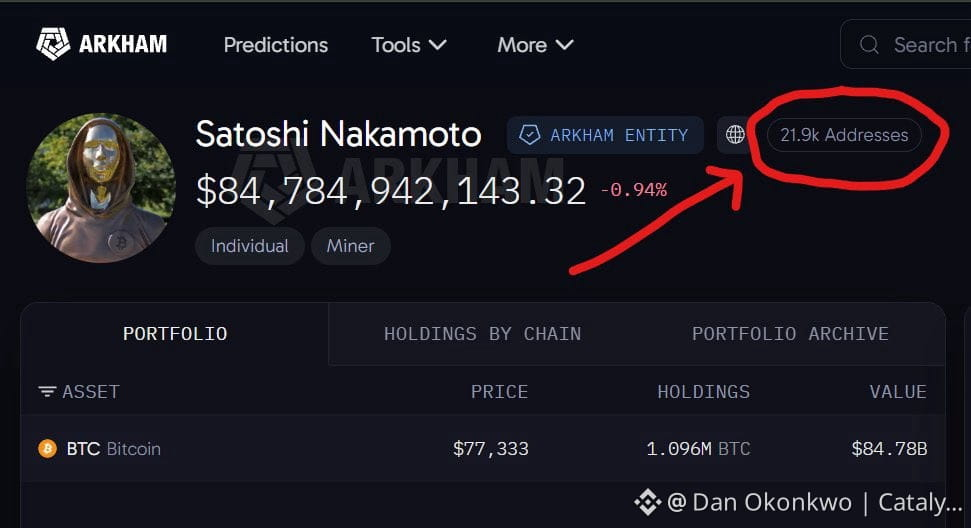
⚠️Por que os hackers ainda não conseguem tocar na carteira de Satoshi?👇👇1,096 milhão de BTC, no valor de US$ 84,78 bilhões, intocados há 17 anos.
1. Sem chave mestra, apenas 21.900 fechaduras separadas
A maioria das carteiras hoje usa uma frase-semente que controla tudo. O cliente v0.1 de 2009 funcionava de outra maneira. Cada vez que minerava 50 BTC, gerava uma chave privada totalmente nova, sem nenhuma ligação com as outras.
Mesmo que alguém decifrasse uma chave, conseguiria 50 BTC. Os outros 21.899 continuariam fora de alcance, sem nenhuma pista para seguir.
2. A aleatoriedade de 256 bits não deixa nada para a IA aprender
A IA é boa em encontrar padrões, mas a aleatoriedade pura não tem nenhum. Mesmo que todos os supercomputadores da Terra tentassem adivinhar à força, levaria dezenas de bilhões de anos para acertar uma única chave.
3. Offline e nunca movimentadas, então não há rastros
As chaves eram mantidas em um arquivo wallet.dat offline. Nunca ficaram na nuvem nem foram vinculadas a uma conta online que alguém pudesse invadir. Nenhum dos endereços de mineração jamais enviou uma única moeda. Sem transações, nenhuma assinatura foi transmitida, então não há dados matemáticos dos quais se possa partir para descobrir as chaves.
4. O único risco real: a computação quântica
Os endereços modernos não revelam a chave pública até que enviem fundos. Os endereços de Satoshi de 2009 revelam: suas chaves públicas estão escritas diretamente na blockchain, onde qualquer pessoa pode vê-las.
Os computadores e a IA de hoje ainda não conseguem quebrá-las. Mas um computador quântico suficientemente poderoso poderia, em teoria, usar essas chaves públicas para descobrir as chaves privadas. Essa é a única ameaça real a essa fortuna #BTC #Satoshi #Hack #AI
1. Sem chave mestra, apenas 21.900 fechaduras separadas
A maioria das carteiras hoje usa uma frase-semente que controla tudo. O cliente v0.1 de 2009 funcionava de outra maneira. Cada vez que minerava 50 BTC, gerava uma chave privada totalmente nova, sem nenhuma ligação com as outras.
Mesmo que alguém decifrasse uma chave, conseguiria 50 BTC. Os outros 21.899 continuariam fora de alcance, sem nenhuma pista para seguir.
2. A aleatoriedade de 256 bits não deixa nada para a IA aprender
A IA é boa em encontrar padrões, mas a aleatoriedade pura não tem nenhum. Mesmo que todos os supercomputadores da Terra tentassem adivinhar à força, levaria dezenas de bilhões de anos para acertar uma única chave.
3. Offline e nunca movimentadas, então não há rastros
As chaves eram mantidas em um arquivo wallet.dat offline. Nunca ficaram na nuvem nem foram vinculadas a uma conta online que alguém pudesse invadir. Nenhum dos endereços de mineração jamais enviou uma única moeda. Sem transações, nenhuma assinatura foi transmitida, então não há dados matemáticos dos quais se possa partir para descobrir as chaves.
4. O único risco real: a computação quântica
Os endereços modernos não revelam a chave pública até que enviem fundos. Os endereços de Satoshi de 2009 revelam: suas chaves públicas estão escritas diretamente na blockchain, onde qualquer pessoa pode vê-las.
Os computadores e a IA de hoje ainda não conseguem quebrá-las. Mas um computador quântico suficientemente poderoso poderia, em teoria, usar essas chaves públicas para descobrir as chaves privadas. Essa é a única ameaça real a essa fortuna #BTC #Satoshi #Hack #AI