🚨 Alerta de exploração cripto de US$ 106 milhões: entidade não identificada da UE foi alvo
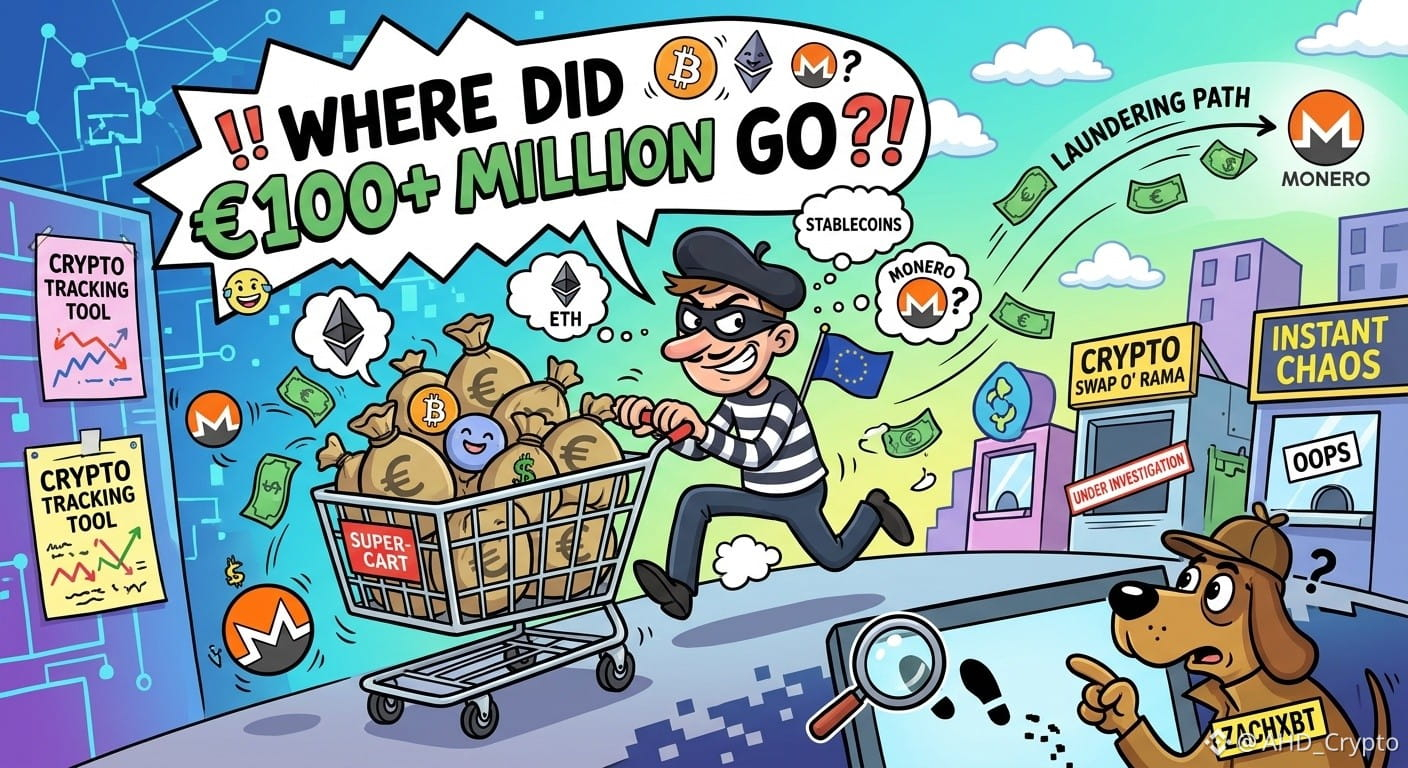
O investigador on-chain ZachXBT alertou para um grande incidente de segurança envolvendo uma entidade sediada na UE, cujo nome não foi divulgado, que teria perdido mais de US$ 106 milhões de contas em corretoras centralizadas em 1º de novembro.
Principais destaques do incidente:
>> Saque inicial: o invasor drenou stablecoins (USDC e $USDT ) de várias contas em corretoras centralizadas.
>> Conversão rápida: mais de US$ 63 milhões em USDC foram rapidamente convertidos em $ETH para impedir que emissores centralizados congelassem os ativos roubados.
>> Rota de lavagem: o hacker encaminhou os fundos por plataformas instantâneas (incluindo WellWallet e Kyrrex), pontes entre blockchains e a moeda de privacidade $XMR (Monero) para ocultar o rastro financeiro.
>> Grupo Lazarus descartado: ZachXBT afirmou, com alto grau de confiança, que o padrão do ataque não corresponde ao do Grupo Lazarus da Coreia do Norte.
A identidade da vítima e as corretoras visadas ainda não foram divulgadas publicamente, mas 11 endereços de carteiras associados foram publicados para rastrear os fundos.
Mantenha-se alerta ao usar suas contas em corretoras e garanta que medidas rigorosas de segurança, como a autenticação de dois fatores por hardware, estejam ativadas!
O que você pensa sobre o uso de moedas de privacidade e corretoras instantâneas para lavar fundos roubados? Vamos conversar nos comentários abaixo! 👇
#writetoearn #CryptoSecurity #zachxbt #cryptohacks #Web3Security
O investigador on-chain ZachXBT alertou para um grande incidente de segurança envolvendo uma entidade sediada na UE, cujo nome não foi divulgado, que teria perdido mais de US$ 106 milhões de contas em corretoras centralizadas em 1º de novembro.
Principais destaques do incidente:
>> Saque inicial: o invasor drenou stablecoins (USDC e $USDT ) de várias contas em corretoras centralizadas.
>> Conversão rápida: mais de US$ 63 milhões em USDC foram rapidamente convertidos em $ETH para impedir que emissores centralizados congelassem os ativos roubados.
>> Rota de lavagem: o hacker encaminhou os fundos por plataformas instantâneas (incluindo WellWallet e Kyrrex), pontes entre blockchains e a moeda de privacidade $XMR (Monero) para ocultar o rastro financeiro.
>> Grupo Lazarus descartado: ZachXBT afirmou, com alto grau de confiança, que o padrão do ataque não corresponde ao do Grupo Lazarus da Coreia do Norte.
A identidade da vítima e as corretoras visadas ainda não foram divulgadas publicamente, mas 11 endereços de carteiras associados foram publicados para rastrear os fundos.
Mantenha-se alerta ao usar suas contas em corretoras e garanta que medidas rigorosas de segurança, como a autenticação de dois fatores por hardware, estejam ativadas!
O que você pensa sobre o uso de moedas de privacidade e corretoras instantâneas para lavar fundos roubados? Vamos conversar nos comentários abaixo! 👇
#writetoearn #CryptoSecurity #zachxbt #cryptohacks #Web3Security