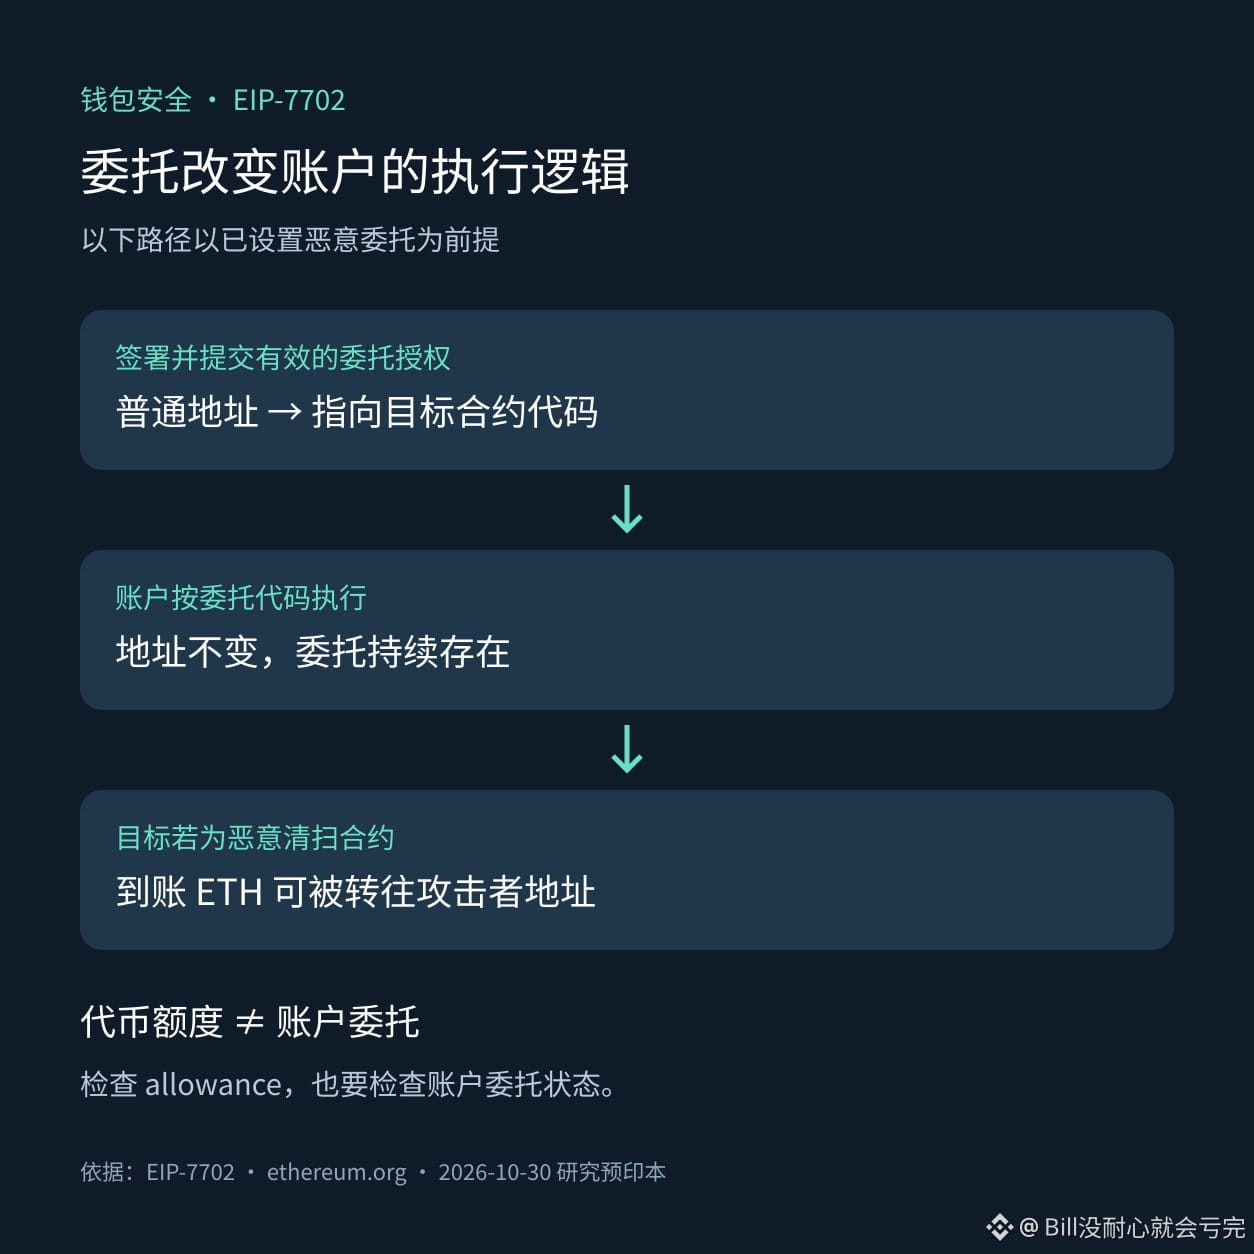
Revogar a autorização de tokens não significa remover a delegação EIP-7702 da carteira. Esta é uma camada de permissões que pode passar despercebida ao investigar problemas na carteira.
Um preprint enviado ao arXiv em 30 de outubro investigou ataques em que contratos de delegação maliciosos transferem ETH recebido. O artigo ainda não foi revisado por pares; aqui, falaremos apenas de mecanismos que podem ser verificados com base nas especificações do Ethereum.
O EIP-7702 permite que endereços comuns deleguem a execução de código de contratos. O endereço continua sendo o mesmo, mas a lógica de execução pode mudar; a delegação também não desaparece automaticamente ao fim de uma transação. Entre os usos legítimos estão operações em lote e o pagamento de taxas por terceiros. O risco está em a quem você concede permissão de execução.
Ao ver uma solicitação de assinatura para algo como atualizar uma conta inteligente, não se limite a verificar se haverá uma transferência imediata. Confira o destino da delegação exibido pela carteira, a rede a que pertence e a origem do código. Se suspeitar que já existe uma delegação maliciosa, a investigação deve incluir o estado de delegação da conta, e não apenas verificar a allowance de ERC-20.
Assinaturas na carteira e contratos envolvem riscos. Verifique as permissões antes de agir e não assine sem pensar.
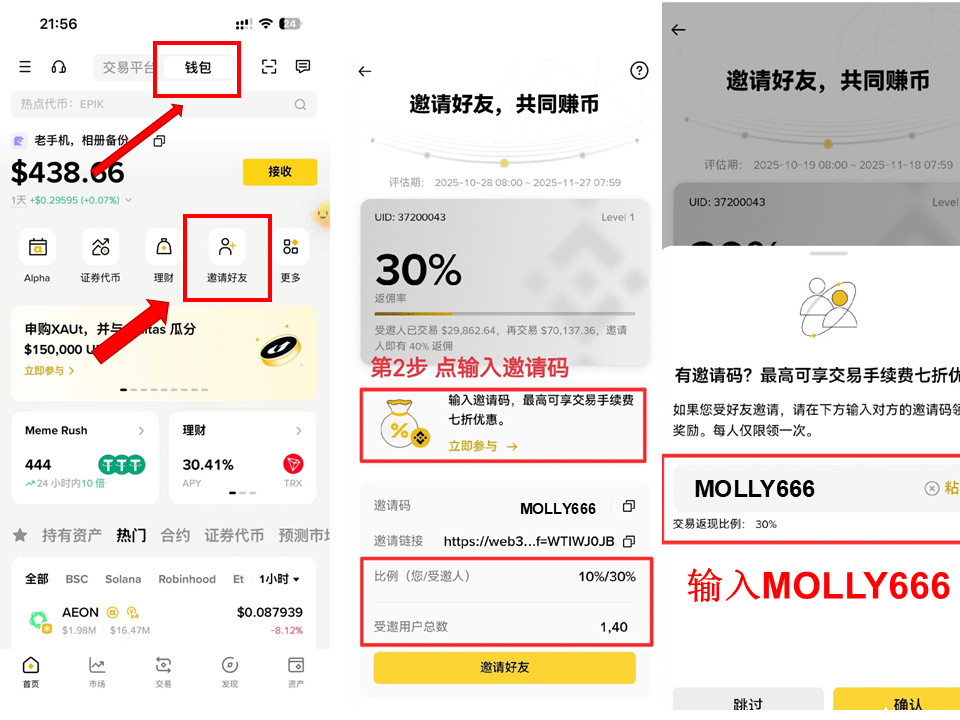
Código de convite da Binance Wallet: MOLLY666
Um preprint enviado ao arXiv em 30 de outubro investigou ataques em que contratos de delegação maliciosos transferem ETH recebido. O artigo ainda não foi revisado por pares; aqui, falaremos apenas de mecanismos que podem ser verificados com base nas especificações do Ethereum.
O EIP-7702 permite que endereços comuns deleguem a execução de código de contratos. O endereço continua sendo o mesmo, mas a lógica de execução pode mudar; a delegação também não desaparece automaticamente ao fim de uma transação. Entre os usos legítimos estão operações em lote e o pagamento de taxas por terceiros. O risco está em a quem você concede permissão de execução.
Ao ver uma solicitação de assinatura para algo como atualizar uma conta inteligente, não se limite a verificar se haverá uma transferência imediata. Confira o destino da delegação exibido pela carteira, a rede a que pertence e a origem do código. Se suspeitar que já existe uma delegação maliciosa, a investigação deve incluir o estado de delegação da conta, e não apenas verificar a allowance de ERC-20.
Assinaturas na carteira e contratos envolvem riscos. Verifique as permissões antes de agir e não assine sem pensar.
Código de convite da Binance Wallet: MOLLY666