

Muitas pessoas ativam o código anti-phishing da Binance e depois passam a tratá-lo como um bloqueio da conta. Na verdade, ele funciona mais como uma marca-d'água. Você escolhe uma palavra curta, de 6 a 8 caracteres, e a Binance a inclui em todos os e-mails legítimos e, nas regiões compatíveis, em todas as SMS que envia para você. Qualquer mensagem sem essa palavra (ou com uma palavra diferente) é falsa.
Você pode configurá-lo no site, em Conta, Segurança, Segurança avançada, clicando em «Ativar» ao lado de Código anti-phishing, ou no aplicativo, em Informações da conta, Segurança. Leva cerca de dois minutos e é necessário confirmar com a autenticação de dois fatores ou uma chave de acesso.
👉 Crie uma conta da Binance com o código GETREWARD e confira o bônus de cadastro de até US$ 19.800 para usuários elegíveis
A configuração é a parte fácil. A parte mais difícil é saber o que a palavra comprova e o que ela não comprova, porque é aí que as pessoas ainda caem em golpes. A seguir estão as etapas exatas, exemplos de códigos que atendem ou não às regras, oito mitos comuns acompanhados dos fatos, uma verificação da caixa de entrada que leva 30 segundos e o que fazer se você já clicou em algo.
O que o código antiphishing comprova e o que ele não impede?
Ele comprova uma coisa: uma mensagem que contém sua palavra atual veio da Binance, porque só você e a Binance sabem qual palavra você escolheu.
Ele não comprova que todos os links da mensagem ainda sejam os mesmos que a Binance enviou, que sua caixa de e-mail seja privada ou que a pessoa ao telefone seja funcionária. Também não oferece proteção na própria página de login. Alguém que tenha sua senha e seu código 2FA pode entrar na sua conta, com ou sem um código antiphishing.
Pense nele como um filtro para as mensagens recebidas. A proteção de login continua sendo feita por 2FA ou chaves de acesso, e a proteção de saques, por configurações como a lista de permissões de endereços.
Como ativar o recurso pelo site?
O processo todo leva cinco cliques e uma verificação. Faça isso em um computador confiável, digitando o endereço você mesmo na barra de endereços, nunca usando um link de e-mail.
Abra Segurança: Faça login, passe o cursor sobre o ícone do perfil no canto superior direito, clique em “Conta” e depois em “Segurança” no menu à esquerda.
No alto dessa página estão listados seus métodos de login. Dê uma olhada antes de rolar a página, pois vale a pena corrigir primeiro a falta de um autenticador ou o uso de um e-mail que você não acessa mais.
Se “Aplicativo autenticador” ou “Número de telefone” aparecer como DESATIVADO, o código ainda funcionará, mas você terá menos opções para confirmar a alteração e recuperar a conta depois.
Encontre Segurança avançada: Role a página até o bloco “Segurança avançada”. A linha Código antiphishing mostra DESATIVADO e um botão “Ativar” até que você configure o código.
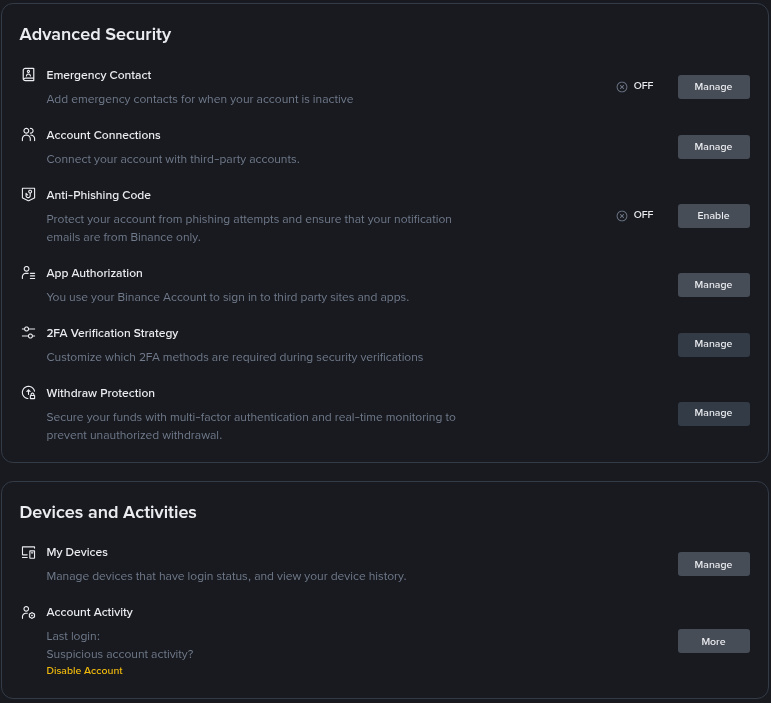
Comece a configuração: Clique em “Ativar” e, na tela seguinte, em “Criar”.
Digite sua palavra: Insira o código desejado e clique em “Enviar”. As regras estão na próxima seção.
Confirme: Conclua a verificação de segurança usando seu método 2FA ou uma chave de acesso. A partir desse momento, os e-mails legítimos e os SMS compatíveis incluirão a palavra.
No aplicativo, a sequência é diferente. Toque no ícone do menu e depois no seu perfil para acessar “Informações da conta”. Selecione “Segurança”, toque em “Código antiphishing” e depois em “Criar”. As regras e a verificação são as mesmas.
Para alterá-lo mais tarde, a mesma linha mostrará “Alterar” em vez de “Ativar”. A Binance sugere atualizá-lo de tempos em tempos, como uma senha, e imediatamente se você achar que alguém o viu.
Quais códigos a Binance aceita?
As regras atuais são simples. O código deve ter de 6 a 8 caracteres, combinar pelo menos três dos quatro tipos de caracteres (letras maiúsculas, letras minúsculas, dígitos e o sublinhado) e não pode conter nenhum outro caractere especial.
Veja como exemplos reais se saem diante dessas regras:
Kite_204: Aceito. Oito caracteres, com os quatro tipos presentes.
KITE_77: Aceito. Sete caracteres com letras maiúsculas, sublinhado e dígitos, ou seja, três tipos.
kite204: Rejeitado. Apenas letras minúsculas e dígitos, portanto dois tipos.
lime_ox: Rejeitado pelo mesmo motivo: letras minúsculas e sublinhado.
Kite-204: Rejeitado. O hífen conta como caractere especial.
Ab_1: Rejeitado. Quatro caracteres é menos que o mínimo.
Mountain_26: Rejeitado. Onze caracteres é mais que o máximo.
Guias antigos de outros sites ainda mencionam um intervalo de 4 a 20 caracteres. Essa era a regra anterior. Se o formulário não aceitar sua palavra, confira se ela está de acordo com as regras atuais acima antes de presumir que a página está com problemas.
Escolha algo que você reconheça de imediato e que não tenha nenhuma relação com você. O nome de um animal de estimação com dígitos é fácil de lembrar, mas também é o tipo de coisa que as pessoas publicam na internet.
Oito mitos sobre o código antiphishing da Binance
Mito 1. Um código mais longo e complexo é mais seguro
Fato: Ninguém vai adivinhar seu código. Com 63 símbolos possíveis (26 letras maiúsculas, 26 minúsculas, 10 dígitos e o sublinhado), existem cerca de 62,5 bilhões de combinações de seis caracteres e cerca de 248 trilhões de combinações de oito caracteres. Um golpista não vai tentar nenhuma delas. A única maneira de descobrir sua palavra é vê-la, então mantê-la em segredo importa muito mais do que o comprimento.
Mito 2. O código impede que hackers acessem minha conta
Fato: Ele apenas identifica as mensagens. Se você digitar sua senha e um código 2FA em uma página de login falsa, o invasor poderá usá-los imediatamente, e o código antiphishing não terá nenhuma influência nisso. A função dele é impedir que você acesse a página falsa logo de início.
Mito 3. Se minha palavra estiver no e-mail, todos os links nele são seguros
Fato: A palavra indica que o e-mail veio da Binance. Mesmo assim, o hábito mais seguro é abrir o aplicativo ou digitar o endereço você mesmo, em vez de clicar. Se sua caixa de e-mail tiver sido invadida, o invasor poderá ler sua palavra em qualquer e-mail antigo da Binance e copiá-la para uma mensagem falsa. Uma palavra correta é um bom sinal, mas não é garantia.
Mito 4. O suporte da Binance pode pedir meu código para confirmar minha identidade
Fato: Ninguém precisa dele. Qualquer pessoa que pedir seu código antiphishing, em um chat, uma ligação ou um formulário, está tentando obtê-lo para que a próxima mensagem falsa pareça real. Considere o próprio pedido um alerta.
Mito 5. Todos os SMS da Binance vão mostrar minha palavra
Fato: A versão para SMS foi implementada por etapas, de acordo com a localização, e talvez ainda não esteja disponível na sua região. Confira a próxima mensagem de texto legítima que receber da Binance. Se sua palavra não estiver nela, não presuma que o recurso de SMS está com problemas e continue desconfiando de qualquer mensagem de texto com um link ou número de telefone.
Mito 6. Um e-mail sem código é sempre falso
Fato: Quase sempre, com uma exceção legítima. E-mails enviados antes de você configurar a palavra não a incluem, então é normal que uma confirmação de depósito de três meses atrás não tenha sua palavra. Essa verificação se aplica às mensagens que chegam depois da configuração.
O mesmo raciocínio ajuda a identificar um golpe mais sofisticado. Se você mudar sua palavra em 10 de novembro e receber um e-mail em 14 de novembro mostrando a palavra antiga, alguém copiou uma mensagem anterior. Os e-mails legítimos enviados após a alteração usam a palavra nova.
Mito 7. Depois de configurá-la, nunca mais preciso mexer nela
Fato: Sua palavra vaza com mais facilidade do que uma senha, porque aparece abertamente em todas as mensagens. Ela pode aparecer na prévia da tela de bloqueio, em uma captura de tela de um e-mail de depósito enviada a um amigo ou em um chamado de suporte no qual você colou uma mensagem inteira. Cada uma dessas situações é um motivo para alterá-la no mesmo dia.
Mito 8. As tentativas de phishing só chegam por e-mail
Fato: Muitas tentativas agora chegam por mensagens no Telegram, comentários em publicações nas redes sociais, anúncios de pesquisa e ligações telefônicas. Nenhum desses canais vai exibir sua palavra, então o código não pode ajudar nesses casos. Use a página Binance Verify para verificar um site, endereço de e-mail ou conta de rede social antes de confiar neles. Nosso guia para identificar os golpes mais comuns da Binance aborda esses canais um por um.
Como verificar um e-mail da Binance em 30 segundos?
Faça as mesmas três verificações, sempre na mesma ordem, até que se tornem automáticas.
Encontre a palavra: Procure o código no local em que ele apareceu no primeiro e-mail legítimo recebido após a configuração. Se estiver faltando ou for diferente, pare.
Leia o que a mensagem pede: Mensagens que pedem para você transferir fundos, compartilhar um código ou ligar para um número merecem atenção redobrada, mesmo que tenham a palavra correta.
Aja pelo aplicativo: Abra o aplicativo ou digite o endereço você mesmo e procure o mesmo alerta na sua conta. Se ele não estiver lá, o e-mail não se referia a nada real.
Um teste rápido com três mensagens, supondo que sua palavra seja Kite_204:
Mensagem A: “Novo login em dispositivo” com Kite_204 perto do início. Legítima. Se não foi você quem fez o login, altere sua senha no aplicativo, não por um botão no e-mail.
Mensagem B: “Seu saque está retido; confirme em até 24 horas” sem nenhuma palavra. Falsa. Apague-a e denuncie, se quiser.
Mensagem C: “Atualização de segurança: transfira seus ativos para uma carteira protegida” exibindo Kite_204. Sua palavra foi copiada, o que geralmente significa que sua caixa de e-mail ou uma captura de tela antiga está exposta. Altere o código, proteja a conta de e-mail e nunca transfira fundos porque uma mensagem mandou.
O tempo gasto é pouco. Considerando cerca de 5 segundos por mensagem e 14 e-mails da Binance em uma semana movimentada, esse hábito custa aproximadamente 70 segundos por semana.
O que você deve fazer se já clicou em um link falso?
Neste caso, agir rápido é mais importante do que seguir a ordem, mas esta sequência abrange os danos mais comuns.
Ainda não digitou nada: Feche a página. Um simples clique raramente causa danos em um navegador atualizado, mas feche a aba e não volte a acessá-la.
Digitou a senha: Altere imediatamente sua senha da Binance pelo site ou aplicativo oficial e, em seguida, altere a senha do e-mail se tiver reutilizado a mesma em algum lugar.
Aprovou um código 2FA ou uma solicitação de chave de acesso: Considere a conta comprometida. Confira “Meus dispositivos” na página de Segurança e remova tudo o que não reconhecer.
Fundos em risco: Se encontrar logins ou ordens que não sejam seus, desative a conta primeiro e investigue depois.
Tanto a opção de desativação quanto o formulário de denúncia ficam na área de Autoatendimento do centro de suporte:
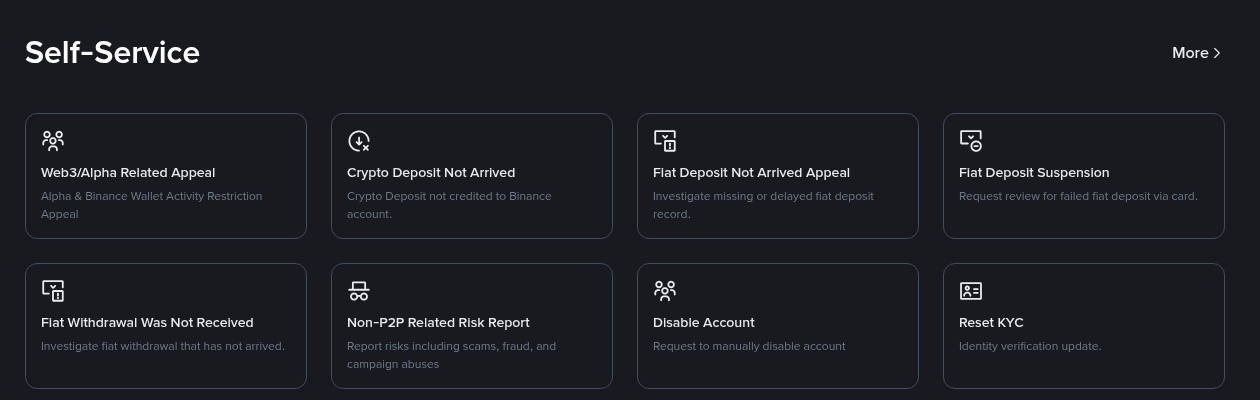
“Desativar conta” suspende as negociações e os saques até que você recupere o acesso, o que lhe dá tempo. “Denúncia de risco não relacionado a P2P” é o formulário para denunciar golpes, fraudes e mensagens falsas. Anexe capturas de tela.
Quando tudo estiver sob controle, adicione medidas de proteção que limitem os danos na próxima vez. Uma lista de permissões de endereços de saque impede que até mesmo um invasor conectado envie fundos imediatamente para um endereço novo. Nosso guia de configuração da lista de permissões de saques explica como fazer isso.
Uma lista breve de configurações antes de fechar a página de Segurança
Palavra configurada: De seis a oito caracteres, três tipos de caracteres, anotada em algum lugar offline.
E-mail de teste recebido: Observe onde sua palavra aparece na próxima mensagem legítima.
Pré-visualizações ocultas: Desative as pré-visualizações de mensagens na tela de bloqueio se outras pessoas puderem ver seu telefone.
2FA ativada: Use um aplicativo autenticador ou uma chave de acesso, não apenas SMS.
Caixa de e-mail protegida: Uma senha exclusiva e 2FA ativada na conta de e-mail, já que essa caixa guarda todas as cópias da sua palavra.
Data de alteração anotada: Defina um lembrete no calendário para alterá-la a cada poucos meses e mude-a imediatamente se houver qualquer vazamento.
Se você estiver criando uma conta da Binance pela primeira vez, configurar a palavra deve fazer parte dos primeiros dez minutos, logo depois de ativar o 2FA. Novos usuários que se cadastrarem com GETREWARD e concluírem as tarefas podem receber o bônus de boas-vindas de até US$ 19.800, caso sejam elegíveis. Você pode ver as tarefas atuais do bônus da Binance antes de começar.
Nenhuma configuração de segurança elimina todos os riscos. O código antiphishing é uma camada de proteção e só funciona se você o verificar sempre.
Perguntas frequentes
O código antiphishing é a mesma coisa que o 2FA?
Não. O 2FA protege logins e saques. O código antiphishing apenas identifica mensagens legítimas da Binance para que você possa diferenciá-las das falsas.
Preciso de 2FA ou de uma chave de acesso para configurar o código?
Sim. Antes de ativar a nova palavra, a Binance solicita uma verificação de segurança usando seu método 2FA ou uma chave de acesso.
Por que um e-mail antigo da Binance não mostra minha palavra?
Ele foi enviado antes de você configurar o código ou antes da última alteração. Apenas as mensagens enviadas depois da configuração incluem a palavra atual.
Posso usar parte da minha senha como código?
Não faça isso. A palavra aparece em todas as mensagens, então qualquer pessoa que leia sua caixa de e-mail poderá vê-la. Use algo que não tenha relação com nenhuma senha.
E se uma mensagem tiver a palavra correta, mas pedir que eu envie fundos para algum lugar?
Não envie nada. Abra o aplicativo você mesmo e procure a mesma solicitação. Um aviso de segurança legítimo não pede que você transfira ativos para uma carteira “segura”.
O código funciona em ligações telefônicas da Binance?
Não. Ele aparece em e-mails e, quando disponível, em SMS. Quem liga não pode comprovar nada com ele, então encerre a chamada e entre em contato com o suporte pelo aplicativo.
Divulgação: este artigo inclui um link de cadastro da Binance com o código GETREWARD. Os códigos de exemplo exibidos aqui são inventados; não os use como se fossem seus.