


Nas notícias de Bitcoin de hoje, o BTCPay Server, o processador de pagamentos gratuito e de código aberto que muitos comerciantes de Bitcoin operam por conta própria, pediu a todos os operadores que desligassem suas instâncias após relatos de que invasores estavam esvaziando as carteiras quentes nos servidores dos comerciantes. Menos de seis horas depois, descobriu-se que o culpado era um software antigo.
Às 04:07 UTC de segunda-feira, o projeto informou que sua investigação havia identificado um vetor de ataque direcionado a servidores que executavam a versão 2.4.1, lançada em 23 de julho, ou versões anteriores. Não há “relatos confiáveis” de esvaziamento de carteiras na versão atual, a 2.4.7. O BTCPay não informou quanto foi roubado nem quantas lojas foram afetadas.
Isso torna esta notícia sobre Bitcoin diferente do hack da Binance da semana passada. Nenhuma corretora foi invadida. O alvo foram os lojistas que operam sua própria infraestrutura de pagamentos — justamente as pessoas que a autocustódia deveria proteger.
Então, quem foi afetado e o que os lojistas devem fazer agora?
🚨 Alerta de segurança!
Segundo relatos, invasores não autorizados estão drenando carteiras quentes em instâncias do @BtcpayServer.
Usuários que executam instâncias do BTCPay Server são aconselhados a desligá-las imediatamente. pic.twitter.com/H7mXfJLLcD
— Lookonchain (@lookonchain) 2 de novembro de 2026
Inteligência de mercado: analista de segurança de criptomoedas recomenda as melhores carteiras anônimas de criptomoedas
O que aconteceu com as carteiras quentes do BTCPay Server?
Um invasor fez login como administrador em servidores mais antigos e esvaziou as carteiras quentes. O BTCPay Server emitiu o alerta às 22:25 UTC de domingo e pediu aos operadores que executassem seu script de desligamento “até concluirmos a investigação”.
Duas horas depois, o fundador Nicolas Dorier disse que os servidores públicos do próprio projeto, na versão 2.4.7, não foram atacados. “O invasor conseguiu fazer login como administrador nessas instâncias; ainda estamos tentando descobrir como”, escreveu.
A atualização veio às 04:07 UTC:
📢 Nossa investigação de resposta ao incidente identificou um vetor de ataque que tem como alvo instâncias executando as versões 2.4.1 (23 de julho de 2026) ou anteriores.
Não temos relatos confiáveis de drenagem de carteiras quentes entre usuários que executam a versão mais recente, 2.4.7. Reiteramos nossa recomendação para que todos mantenham seu BTCPay Server… pic.twitter.com/gYxK4Bb7fc
— BTCPay Server (@BtcpayServer) 2 de novembro de 2026
Uma carteira quente mantém suas chaves de assinatura no próprio servidor, permitindo que reembolsos e pagamentos sejam feitos automaticamente. Qualquer pessoa com privilégios de administrador nesse servidor também pode enviar as moedas.
Os provedores de hospedagem agiram rapidamente. O BTCPay agradeceu à LunaNode e a outros por desligarem por conta própria instâncias hospedadas mais antigas, então alguns lojistas podem encontrar suas lojas fora do ar na segunda-feira.
O histórico de versões conta a história. A versão 2.4.1 foi lançada em 23 de julho. Duas semanas depois, a 2.4.2 corrigiu uma falha crítica que, segundo a equipe, estava “sendo explorada ativamente”, e mais cinco versões foram lançadas, culminando na 2.4.7 de quinta-feira, que corrigiu 85 problemas identificados em uma análise de segurança com IA feita pela Anthropic para o projeto.
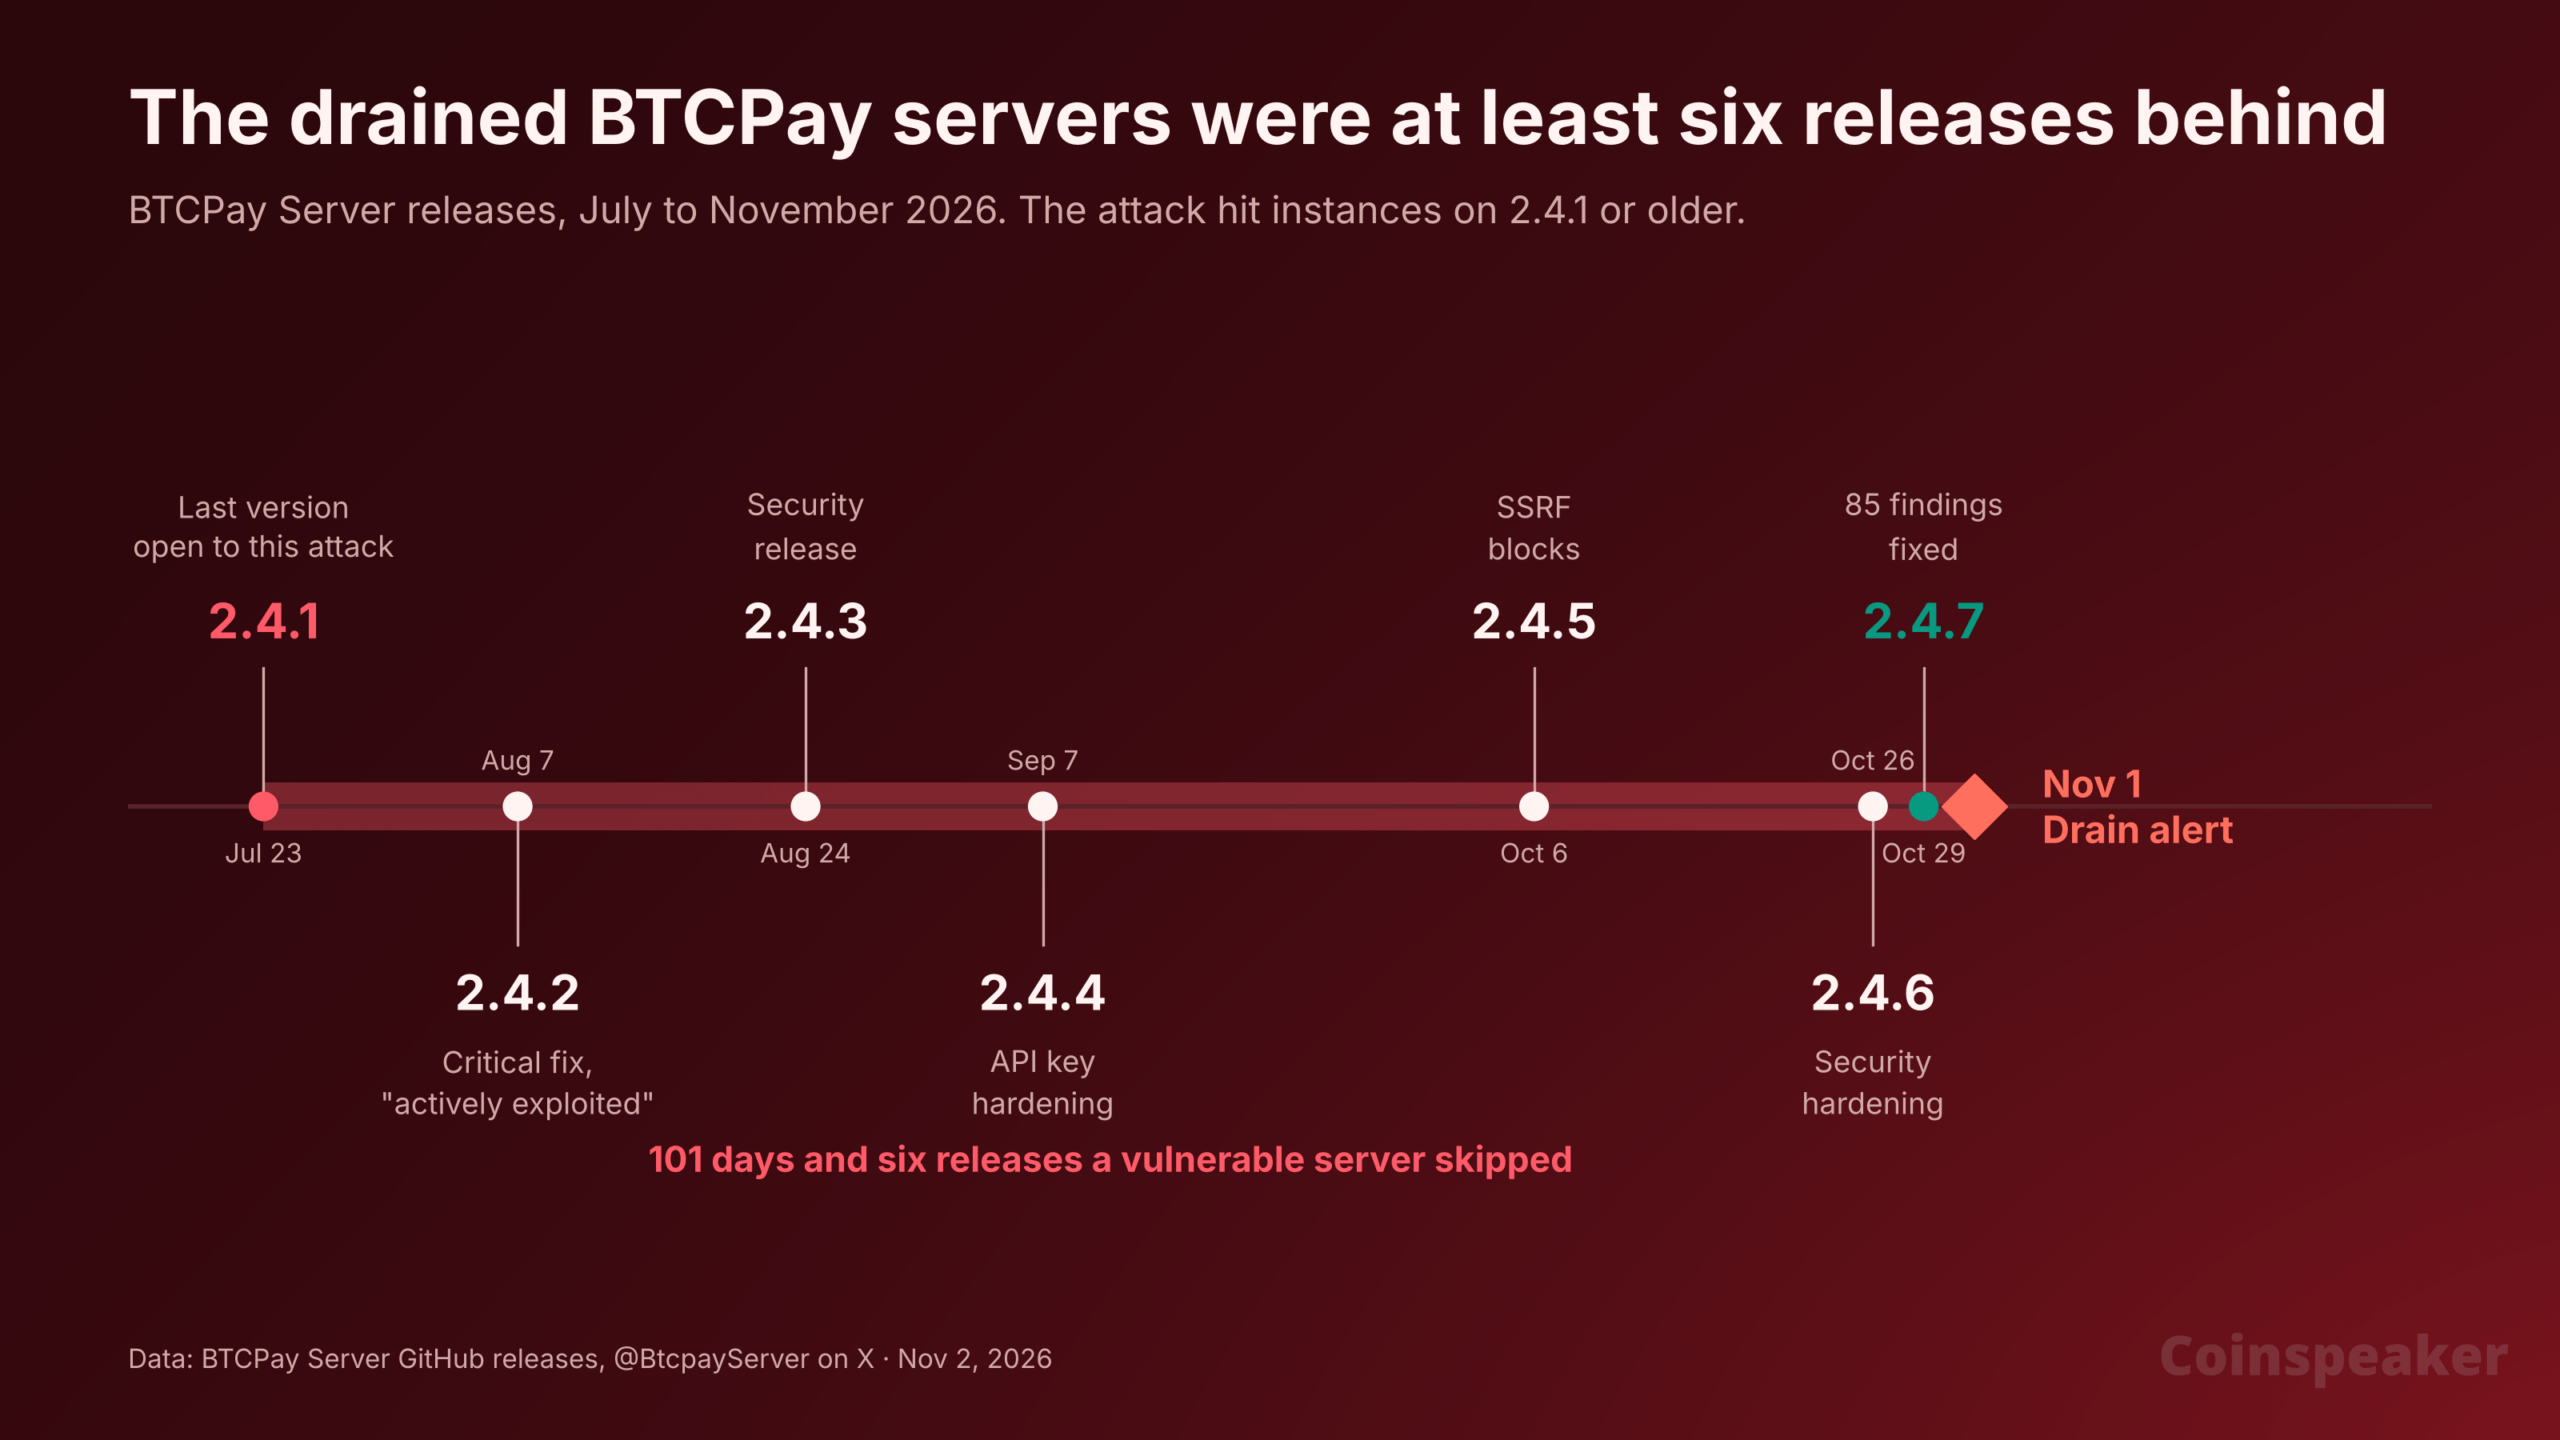
Ainda não se sabe se esta é a mesma vulnerabilidade de agosto. Dorier disse que uma publicação no blog com mais detalhes está a caminho.
Sua loja no BTCPay Server está vulnerável?
Pelo que o projeto sabe até agora, apenas se ainda estiver executando a versão 2.4.1 ou anterior. “Para quem já atualizou pelo menos uma vez desde o lançamento da versão 2.4.2, não há motivo para pânico”, escreveu Dorier às 04:10 UTC.
O que os operadores devem fazer agora:
Verifique a versão. Qualquer versão 2.4.1 ou anterior deve permanecer offline até ser atualizada.
Atualize para a versão 2.4.7. Os administradores podem clicar em Update em Server Settings → Maintenance. Instalações Docker devem executar o script btcpay-update.sh via SSH, e usuários do Umbrel ou Start9 devem instalá-la pela própria plataforma, conforme detalhado no guia do BTCPay.
Mantenha pouco saldo na carteira quente. O conselho do próprio Dorier: “não mantenha muito na sua carteira quente”. Transfira as vendas para armazenamento frio e deixe apenas o necessário para reembolsos.
Denuncie uma drenagem. As vítimas devem enviar detalhes e registros para security@btcpayserver.org.
Todas as drenagens relatadas atingiram carteiras quentes. Lojas que recebem fundos em uma carteira somente para consulta mantêm suas chaves de assinatura completamente fora do servidor.
DESCOBRIR: Hacker da Binance detém US$ 1,4 bilhão em Bitcoin, o triplo de uma semana de compras de ETFs
Esta notícia sobre Bitcoin fez o preço do BTC se mexer?
Não. O BTC estava cotado a US$ 77.890 quando o alerta foi enviado e era negociado a US$ 78.102 na Binance às 07:40 UTC de segunda-feira, alta de 0,3% em um dia. O mercado ainda está digerindo o hack da Binance da semana passada.
Esse hack estabeleceu o piso. O Bitcoin caiu para US$ 76.326 em 30 de outubro, exatamente na EMA de 200 dias (média móvel exponencial), agora em US$ 76.512, e os compradores se mantiveram acima dela por três dias. Acima, a EMA de 50 dias, em US$ 80.293, agora está como resistência, e US$ 81.971, a máxima de 29 de outubro antes do hack, limita a faixa.
O Índice de Medo e Ganância marca 37, indicando medo, e o BTC caiu 2,5% na semana.
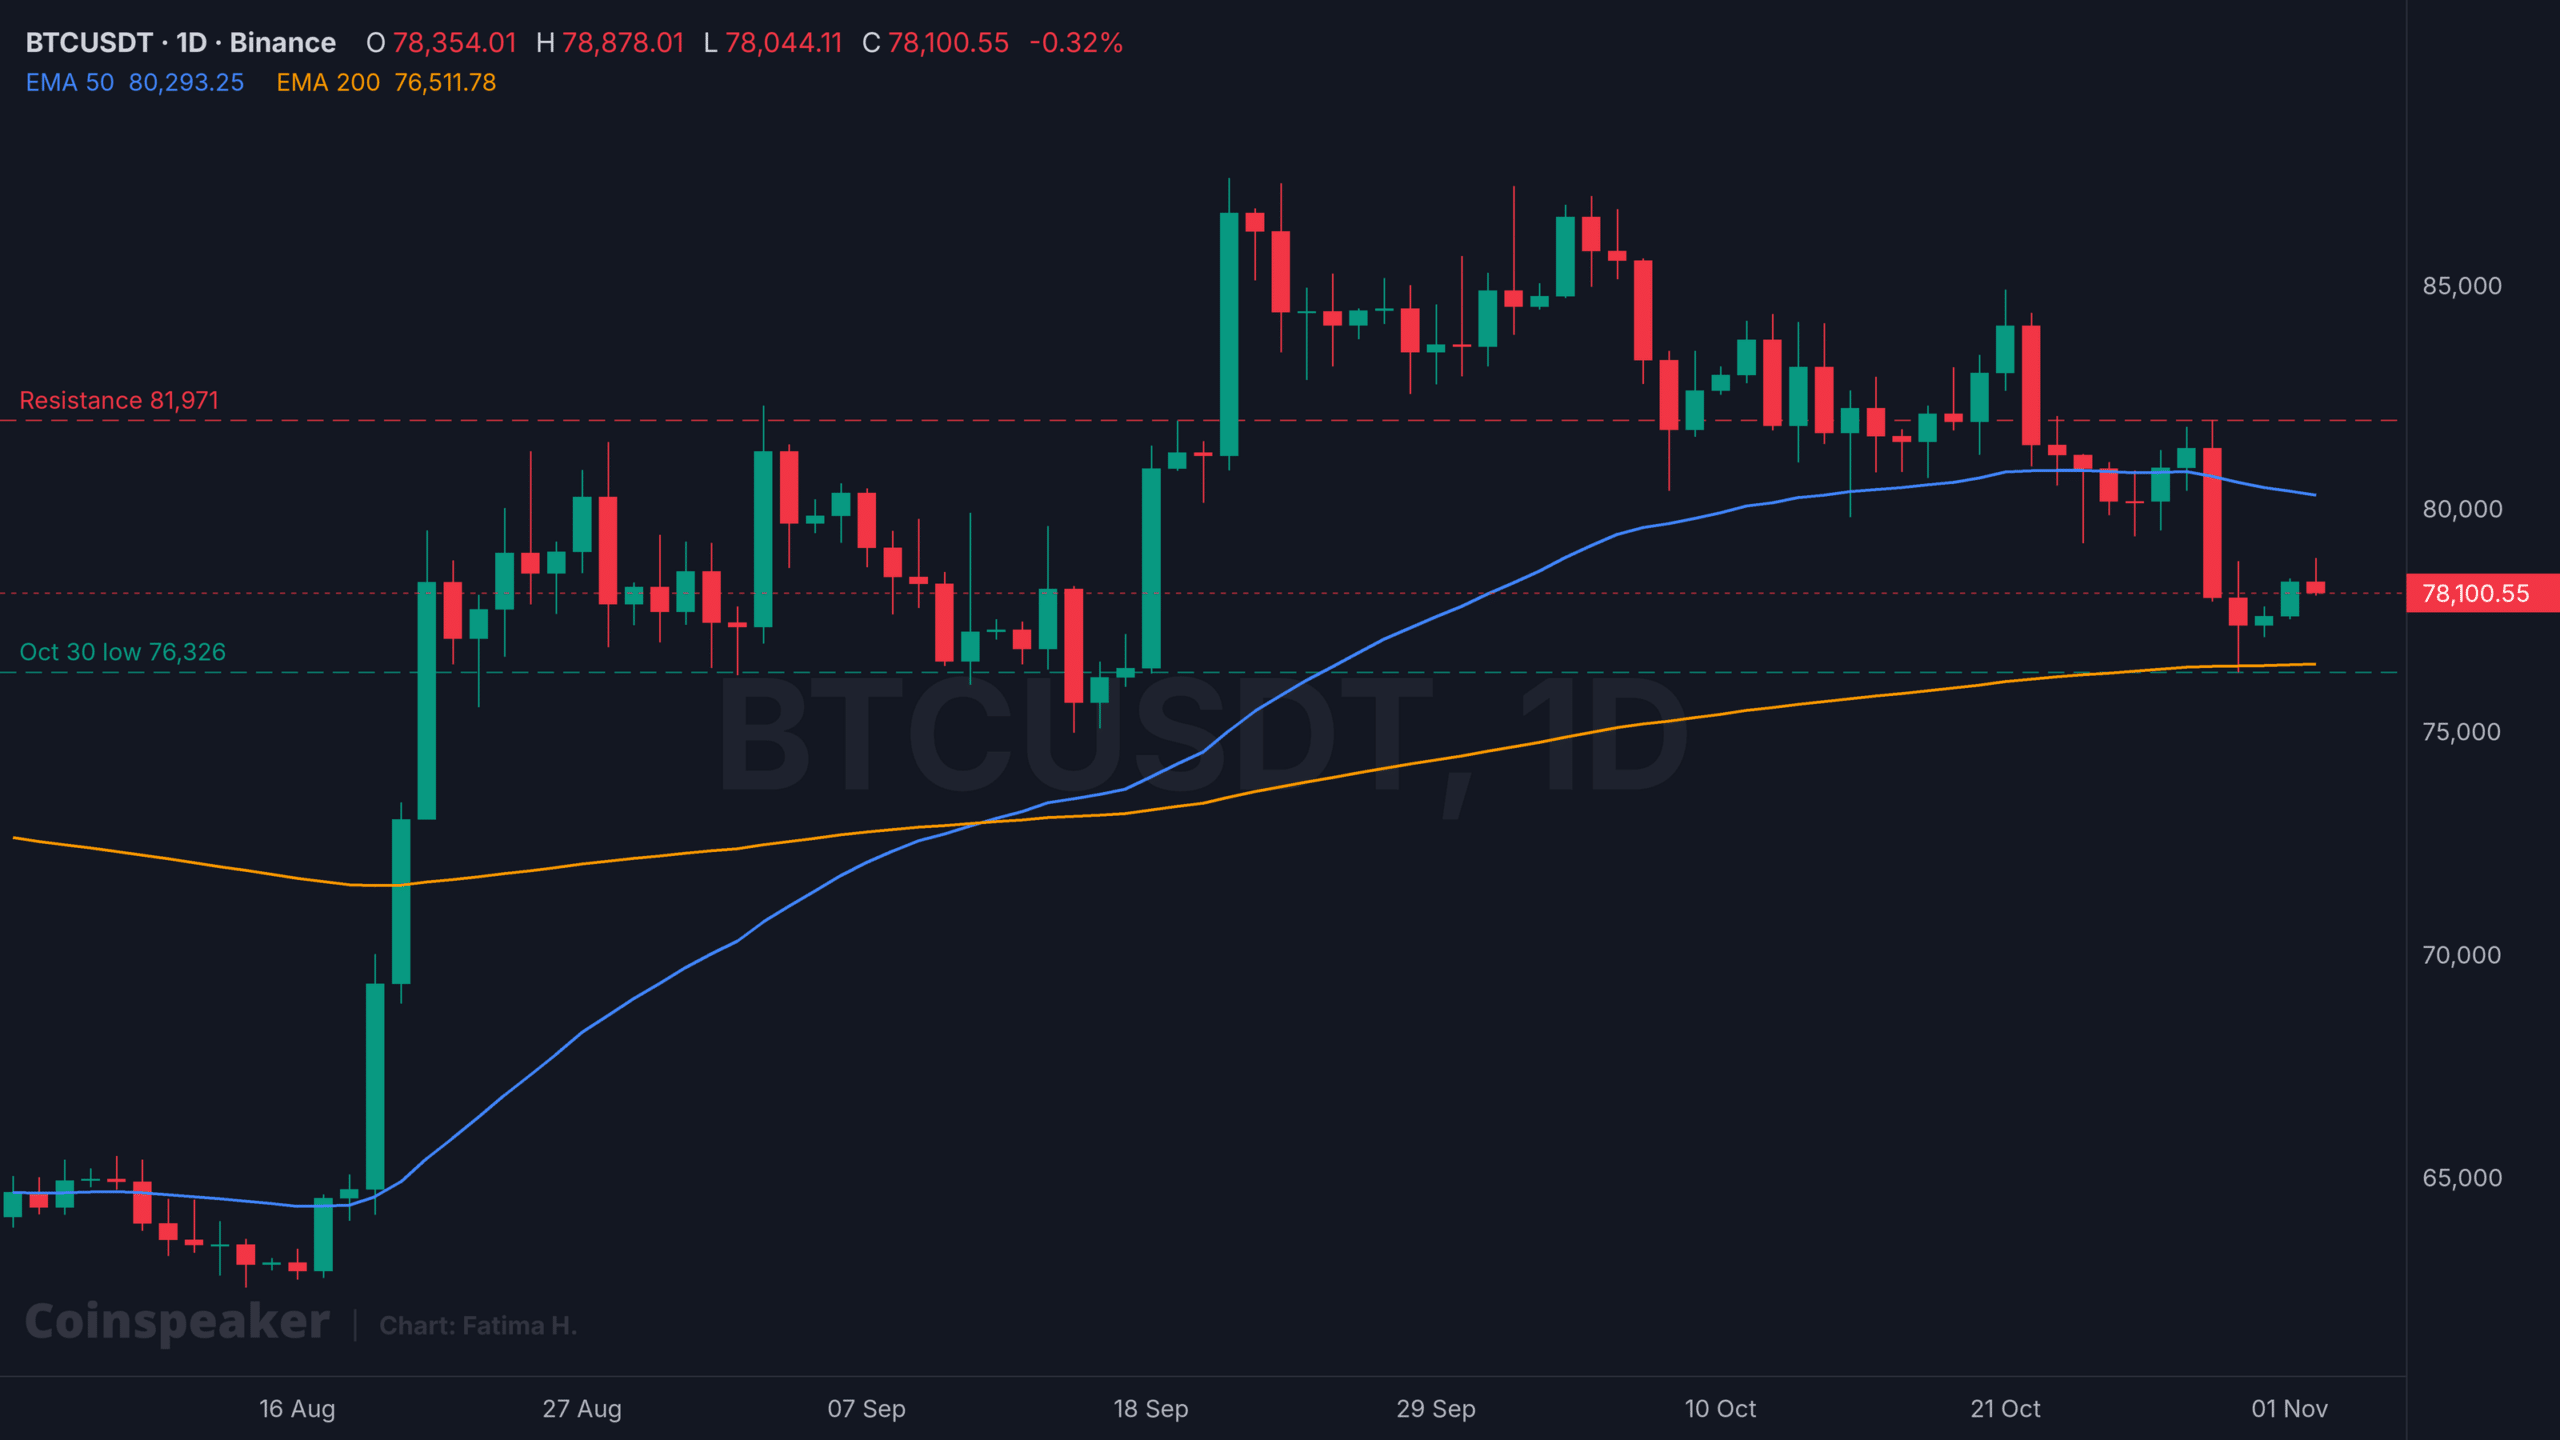
5 de agosto a 2 de novembro de 2026: gráfico diário de BTCUSDT. Fonte: TradingView
Perspectiva Nível de gatilho a observar Recuperação Fechamento diário acima de US$ 80.293 US$ 81.971, a máxima de 29 de outubro Consolidação Negociação entre US$ 76.326 e US$ 80.293 Faixa entre as duas EMAs Liquidação Fechamento diário abaixo de US$ 76.326 US$ 74.968, a mínima de 15 de setembro
Inteligência de mercado: analista de criptomoedas prevê a melhor criptomoeda de baixa capitalização
próximo
A publicação BTCPay Server orienta lojistas a desligar os servidores após invasores esvaziarem carteiras quentes: os pagamentos ainda estão seguros? apareceu primeiro em Coinspeaker.