【Alerta de segurança|Um falso “resgate de airdrop” ficou no ar por uma hora na loja oficial da Solana Mobile】
Nos últimos dias, todo mundo ficou de olho na segurança das grandes corretoras, mas também houve um incidente em dispositivos móveis — e ainda mais sorrateiro: um app que pedia a frase-semente foi promovido diretamente no Spotlight oficial.
Alguns pontos que podem ser confirmados (X oficial da Solana Mobile, 1º/11; informações repercutidas por TokenPost e The Defiant):
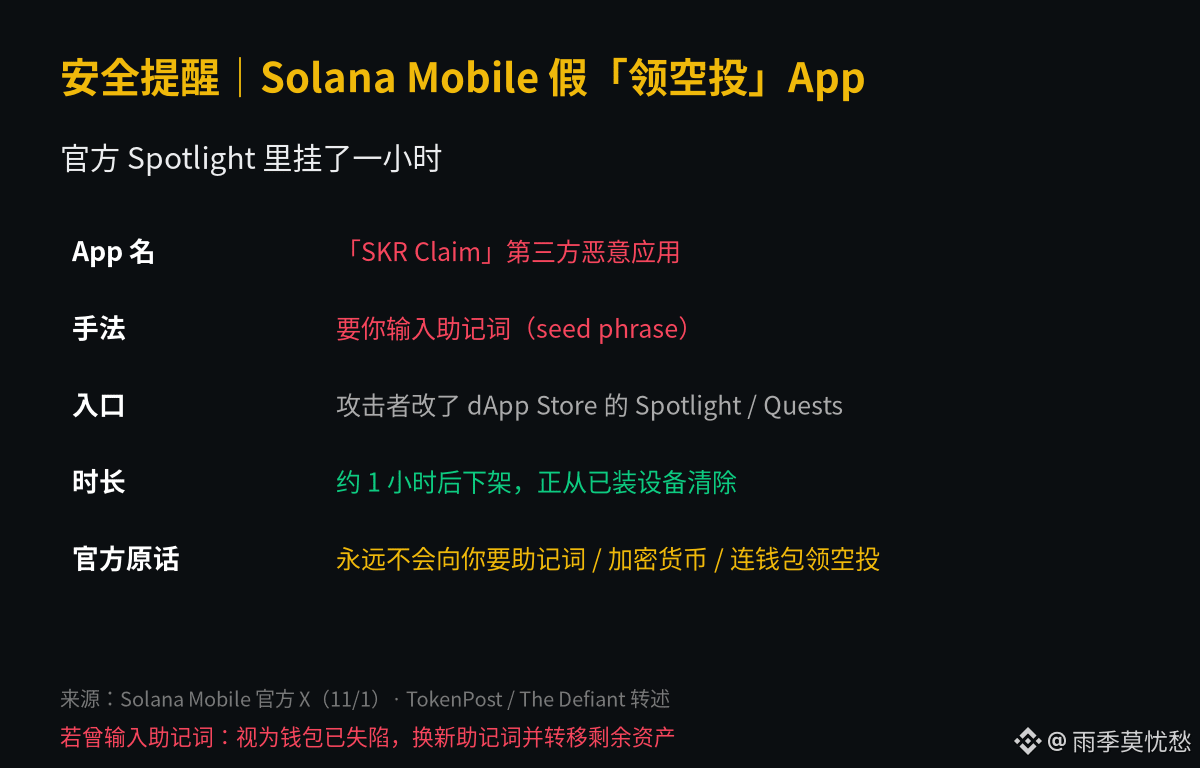
1)Um aplicativo malicioso de terceiros chamado “SKR Claim” foi inserido na Solana dApp Store. O invasor acessou sem autorização o painel de publicação e alterou o conteúdo exibido no App Spotlight e em Quests.
2)O app pedia que você digitasse sua frase-semente (seed phrase). Ficou no Spotlight por cerca de uma hora antes de ser removido; a equipe oficial disse que está apagando o app dos dispositivos em que ele já foi instalado.
3)A equipe oficial identificou uma vulnerabilidade que permitia direcionar links para apps “ainda não totalmente publicados”. A falha já foi corrigida. Nas palavras da equipe: ela nunca pedirá sua frase-semente nem suas moedas, e tampouco pedirá que você conecte outra carteira ou acesse outro site para resgatar um airdrop.
Minha opinião:
Essa conversa de “resgatar o airdrop de SKR” tem aparecido bastante ultimamente. O assustador desta vez é que a porta de entrada estava no Spotlight da loja oficial, e não em um link de phishing qualquer. A regra é simples: se alguém pedir sua frase-semente, trate como golpe, não importa onde. Para resgatar airdrops de verdade, use apenas os canais indicados na documentação oficial (a equipe diz que é pelo Activity Tracking da Seed Vault Wallet). Se você instalou o “SKR Claim” ou digitou sua frase-semente, considere a carteira comprometida: crie uma nova frase-semente e transfira o quanto antes os ativos restantes.
Apenas uma compilação de informações públicas; não constitui recomendação de investimento.
$SOLUSDT $BTCUSDT
#安全 #SolanaMobile #Assuntos do dia
Nos últimos dias, todo mundo ficou de olho na segurança das grandes corretoras, mas também houve um incidente em dispositivos móveis — e ainda mais sorrateiro: um app que pedia a frase-semente foi promovido diretamente no Spotlight oficial.
Alguns pontos que podem ser confirmados (X oficial da Solana Mobile, 1º/11; informações repercutidas por TokenPost e The Defiant):
1)Um aplicativo malicioso de terceiros chamado “SKR Claim” foi inserido na Solana dApp Store. O invasor acessou sem autorização o painel de publicação e alterou o conteúdo exibido no App Spotlight e em Quests.
2)O app pedia que você digitasse sua frase-semente (seed phrase). Ficou no Spotlight por cerca de uma hora antes de ser removido; a equipe oficial disse que está apagando o app dos dispositivos em que ele já foi instalado.
3)A equipe oficial identificou uma vulnerabilidade que permitia direcionar links para apps “ainda não totalmente publicados”. A falha já foi corrigida. Nas palavras da equipe: ela nunca pedirá sua frase-semente nem suas moedas, e tampouco pedirá que você conecte outra carteira ou acesse outro site para resgatar um airdrop.
Minha opinião:
Essa conversa de “resgatar o airdrop de SKR” tem aparecido bastante ultimamente. O assustador desta vez é que a porta de entrada estava no Spotlight da loja oficial, e não em um link de phishing qualquer. A regra é simples: se alguém pedir sua frase-semente, trate como golpe, não importa onde. Para resgatar airdrops de verdade, use apenas os canais indicados na documentação oficial (a equipe diz que é pelo Activity Tracking da Seed Vault Wallet). Se você instalou o “SKR Claim” ou digitou sua frase-semente, considere a carteira comprometida: crie uma nova frase-semente e transfira o quanto antes os ativos restantes.
Apenas uma compilação de informações públicas; não constitui recomendação de investimento.
$SOLUSDT $BTCUSDT
#安全 #SolanaMobile #Assuntos do dia