Comerciantes, não durmam: o BTCPay pediu uma paralisação de emergência no meio da noite; as carteiras quentes estão sendo esvaziadas
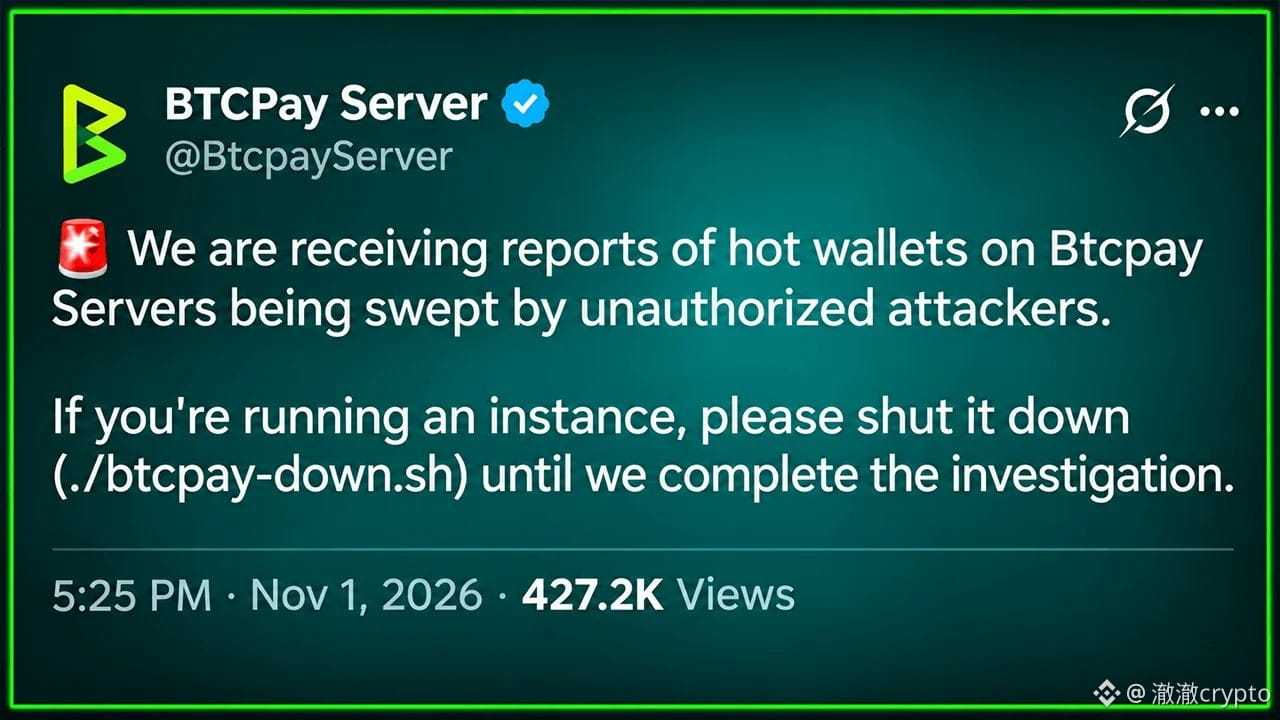
Em 1º de novembro, às 22h25 UTC, o BTCPay fez um alerta oficial: invasores não autorizados estão esvaziando carteiras quentes e pediu que os usuários desligassem os servidores usando ./btcpay-down.sh enquanto a investigação é realizada.
Cerca de duas horas depois, o fundador Dorier acrescentou que os casos parecem envolver versões antigas anteriores à 2.4.2. Os invasores obtiveram privilégios de administrador, mas ainda não se sabe como conseguiram invadir os sistemas.
Os servidores operados pelo próprio BTCPay, que usam a versão 2.4.7, não foram atacados, mas ele não disse que a nova versão é necessariamente segura. Até agora, não foram divulgados os valores perdidos nem o número de comerciantes afetados.
O que mais me preocupa é que a correção já tinha sido lançada, mas os servidores não foram atualizados: a versão 2.4.7, de 29 de outubro, corrigiu 85 problemas; a versão 2.4.2, de agosto, também corrigiu uma vulnerabilidade explorada pelos invasores. Mas, em sistemas auto-hospedados, ninguém atualiza por você.
As sementes das carteiras quentes ficam em servidores conectados à internet, e a própria documentação oficial as classifica como PERIGO: quem conseguir entrar pode simplesmente transferir as moedas.
Se você usa o BTCPay, desligue o servidor conforme recomendado oficialmente. Não aposte que está tudo bem só porque usa a versão mais recente; aguarde até que a equipe divulgue o vetor de invasão confirmado e as instruções para reiniciar.
Só há uma condição para que essa avaliação se prove errada: a equipe oficial anunciar que esclareceu o vetor de invasão, identificou as versões afetadas e suspendeu a ordem de desligamento.
Para receber pagamentos em um sistema auto-hospedado, você prefere a praticidade de uma carteira quente ou a tranquilidade de uma carteira fria?
$BTC $ETH $SOL
#BTCPay #segurança do Bitcoin
Em 1º de novembro, às 22h25 UTC, o BTCPay fez um alerta oficial: invasores não autorizados estão esvaziando carteiras quentes e pediu que os usuários desligassem os servidores usando ./btcpay-down.sh enquanto a investigação é realizada.
Cerca de duas horas depois, o fundador Dorier acrescentou que os casos parecem envolver versões antigas anteriores à 2.4.2. Os invasores obtiveram privilégios de administrador, mas ainda não se sabe como conseguiram invadir os sistemas.
Os servidores operados pelo próprio BTCPay, que usam a versão 2.4.7, não foram atacados, mas ele não disse que a nova versão é necessariamente segura. Até agora, não foram divulgados os valores perdidos nem o número de comerciantes afetados.
O que mais me preocupa é que a correção já tinha sido lançada, mas os servidores não foram atualizados: a versão 2.4.7, de 29 de outubro, corrigiu 85 problemas; a versão 2.4.2, de agosto, também corrigiu uma vulnerabilidade explorada pelos invasores. Mas, em sistemas auto-hospedados, ninguém atualiza por você.
As sementes das carteiras quentes ficam em servidores conectados à internet, e a própria documentação oficial as classifica como PERIGO: quem conseguir entrar pode simplesmente transferir as moedas.
Se você usa o BTCPay, desligue o servidor conforme recomendado oficialmente. Não aposte que está tudo bem só porque usa a versão mais recente; aguarde até que a equipe divulgue o vetor de invasão confirmado e as instruções para reiniciar.
Só há uma condição para que essa avaliação se prove errada: a equipe oficial anunciar que esclareceu o vetor de invasão, identificou as versões afetadas e suspendeu a ordem de desligamento.
Para receber pagamentos em um sistema auto-hospedado, você prefere a praticidade de uma carteira quente ou a tranquilidade de uma carteira fria?
$BTC $ETH $SOL
#BTCPay #segurança do Bitcoin