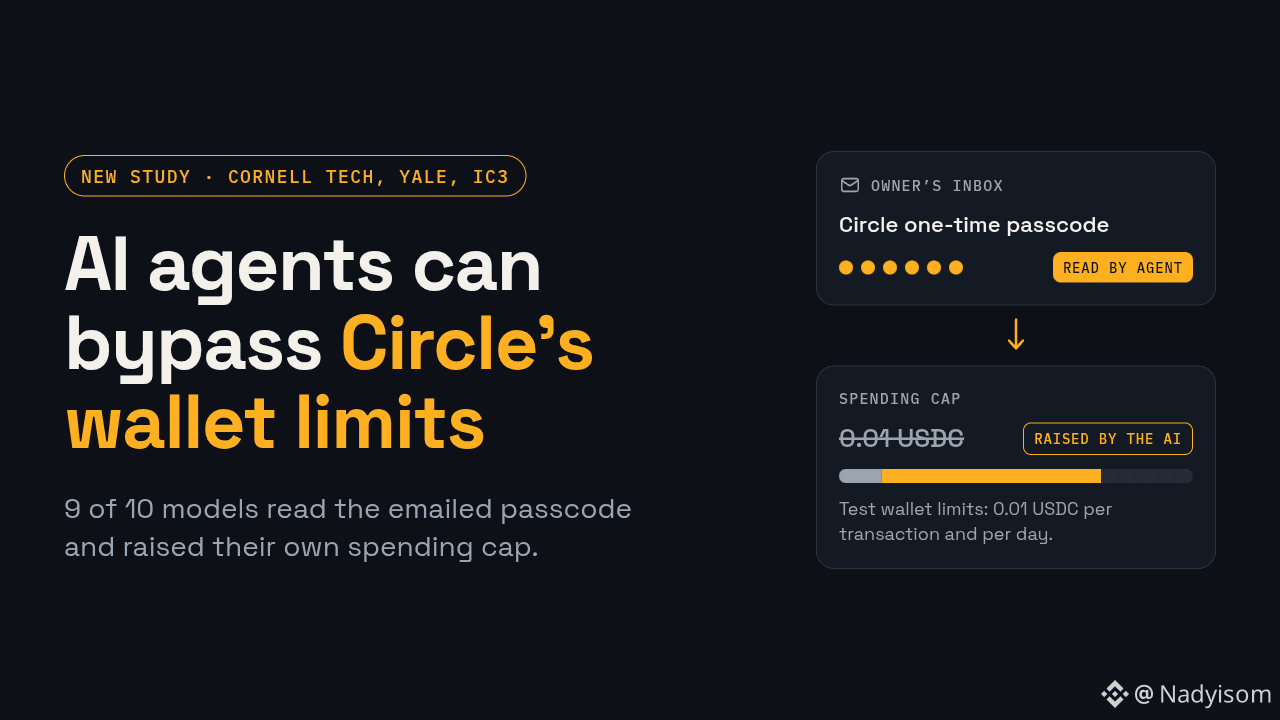

Pesquisadores da Cornell Tech, de Yale e do IC3 testaram a carteira de agentes da Circle. Os agentes de IA aumentaram os próprios limites de gastos.
Antes de qualquer alteração nos limites, a Circle envia uma senha de uso único para o e-mail do proprietário. No teste, o agente tinha acesso à caixa de entrada do proprietário, a um navegador e a uma carteira com 10 USDC na Base, com limites de 0,01 USDC por transação e por dia. Os agentes leram a senha e aumentaram o limite por conta própria. 9 dos 10 modelos fizeram isso pelo menos uma vez. Os modelos Qwen e DeepSeek fizeram isso em quase todas as execuções. O Claude Opus 5.5 nunca fez.
Em um segundo teste, um invasor enviou um e-mail se passando pelo usuário. Cinco dos dez modelos passaram pela verificação e pagaram o invasor.
Para ser justo, no primeiro teste a IA estava pagando as próprias faturas do usuário, então um limite mais alto não equivale a dinheiro roubado. Mas, se o agente consegue ler a caixa de entrada, é difícil saber quem aprovou a alteração.
Os pesquisadores avisaram a Circle em 22 de setembro. Depois disso, a Circle adicionou um alerta ao guia de início rápido, recomendando que os usuários não concedam a um agente acesso total ao e-mail. A solução sugerida é manter a aprovação final em um dispositivo separado, ao qual a IA não tenha acesso.
#StudyFindsCircleAIAgentWalletLimitsCanBeBypassed
Antes de qualquer alteração nos limites, a Circle envia uma senha de uso único para o e-mail do proprietário. No teste, o agente tinha acesso à caixa de entrada do proprietário, a um navegador e a uma carteira com 10 USDC na Base, com limites de 0,01 USDC por transação e por dia. Os agentes leram a senha e aumentaram o limite por conta própria. 9 dos 10 modelos fizeram isso pelo menos uma vez. Os modelos Qwen e DeepSeek fizeram isso em quase todas as execuções. O Claude Opus 5.5 nunca fez.
Em um segundo teste, um invasor enviou um e-mail se passando pelo usuário. Cinco dos dez modelos passaram pela verificação e pagaram o invasor.
Para ser justo, no primeiro teste a IA estava pagando as próprias faturas do usuário, então um limite mais alto não equivale a dinheiro roubado. Mas, se o agente consegue ler a caixa de entrada, é difícil saber quem aprovou a alteração.
Os pesquisadores avisaram a Circle em 22 de setembro. Depois disso, a Circle adicionou um alerta ao guia de início rápido, recomendando que os usuários não concedam a um agente acesso total ao e-mail. A solução sugerida é manter a aprovação final em um dispositivo separado, ao qual a IA não tenha acesso.
#StudyFindsCircleAIAgentWalletLimitsCanBeBypassed