

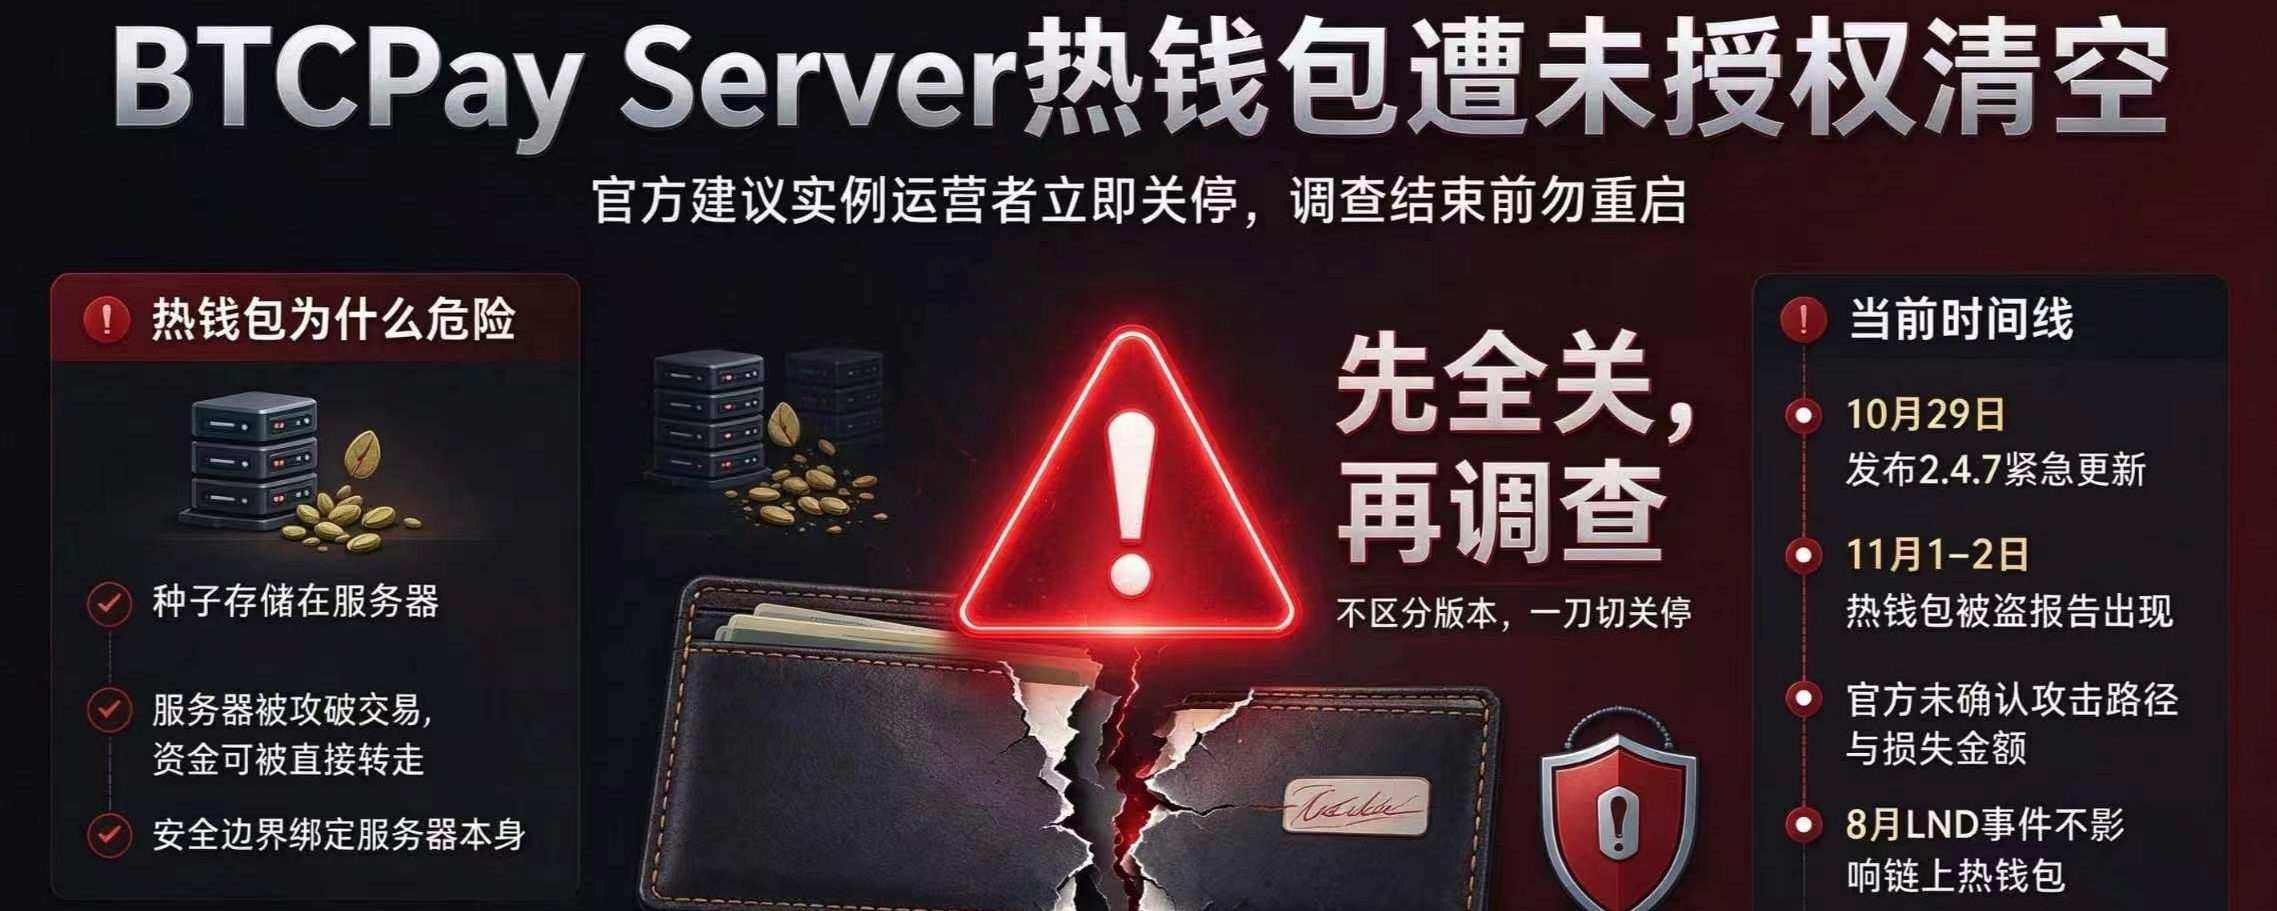

A carteira quente do BTCPay Server foi comprometida. A equipe oficial publicou um alerta no X, recomendando que todos os operadores de instâncias desliguem imediatamente os servidores e só voltem a colocá-los online após o fim da investigação.
A equipe oficial afirmou: “Recebemos relatos de que as carteiras quentes de várias instâncias estão sendo esvaziadas por invasores não autorizados”. Mas o alerta não especifica as versões afetadas, não informa o valor confirmado das perdas nem disponibiliza um patch. A instrução para desligar não distingue as versões: é uma medida geral. Essa abordagem de “desligar tudo primeiro e investigar depois” é, por si só, um sinal: antes de entender o vetor de ataque, não é possível determinar quais configurações são seguras.
A razão pela qual a carteira quente do BTCPay é o foco central deste incidente está diretamente ligada ao seu design. A funcionalidade de carteira quente armazena a seed no servidor e a usa para assinar transações localmente, sem necessidade de intervenção de hardware externo. A vantagem é a automação e a conveniência; o custo é que, uma vez comprometido o servidor e exposta a seed, os fundos podem ser transferidos diretamente. O BTCPay, em si, é um software auto-hospedado: desligar ou não, e quando desligar, é uma decisão que no fim cabe a cada operador de servidor, cabendo à equipe oficial apenas recomendar. Isso também significa que a extensão deste evento de segurança depende, em grande parte, da velocidade com que os operadores respondem aos alertas.
Há uma linha do tempo que vale a pena destacar separadamente. Em 29 de outubro, o BTCPay Server lançou uma atualização emergencial 2.4.7, corrigindo uma vulnerabilidade grave e várias vulnerabilidades de gravidade média. Depois, entre 1 e 2 de novembro, começaram a aparecer relatos de roubos em carteiras quentes. A equipe oficial não disse se este incidente tem relação com a vulnerabilidade corrigida em 29 de outubro, nem se o escopo da suspensão visava instâncias que não tinham sido atualizadas para 2.4.7. Outro contexto que pode causar confusão é um incidente de vazamento de credenciais do LND em agosto: na época, o invasor podia obter o arquivo macaroon e controlar nós da Lightning Network, mas o BTCPay afirmou claramente que aquela falha não afetava carteiras on-chain, incluindo carteiras quentes. Portanto, usar o incidente de agosto para explicar este roubo de carteira quente, no mínimo no nível da informação pública, não se sustenta.
No momento, a única coisa que pode ser confirmada com certeza é esta: a funcionalidade de carteira quente, em um cenário em que o servidor é comprometido, não possui isolamento por natureza. A seed fica no servidor, a assinatura fica no servidor, e a segurança dos fundos fica totalmente vinculada aos limites de segurança do próprio servidor. Para os operadores que executam instâncias do BTCPay, antes que a equipe oficial forneça o intervalo específico de versões afetadas e um plano de correção, suspender a instância é a única opção que permite controlar ativamente o risco nas condições de informação atuais. Quanto a qual caminho o invasor explorou, qual foi o tamanho das perdas e se houve ou não relação com a atualização de versão de alguns dias atrás, todas essas questões ainda não têm resposta pública; basta aguardar a conclusão da investigação oficial.


#BTCPayServer呼吁运营者关闭实例 #BTC $BTC
Aviso legal: o conteúdo acima foi compilado com base nos alertas oficiais do BTCPay Server e em reportagens públicas, servindo apenas para organizar os fatos e discutir mecanismos de segurança, sem constituir qualquer instrução operacional ou recomendação de investimento. Os operadores de instâncias devem seguir a orientação oficial mais recente.