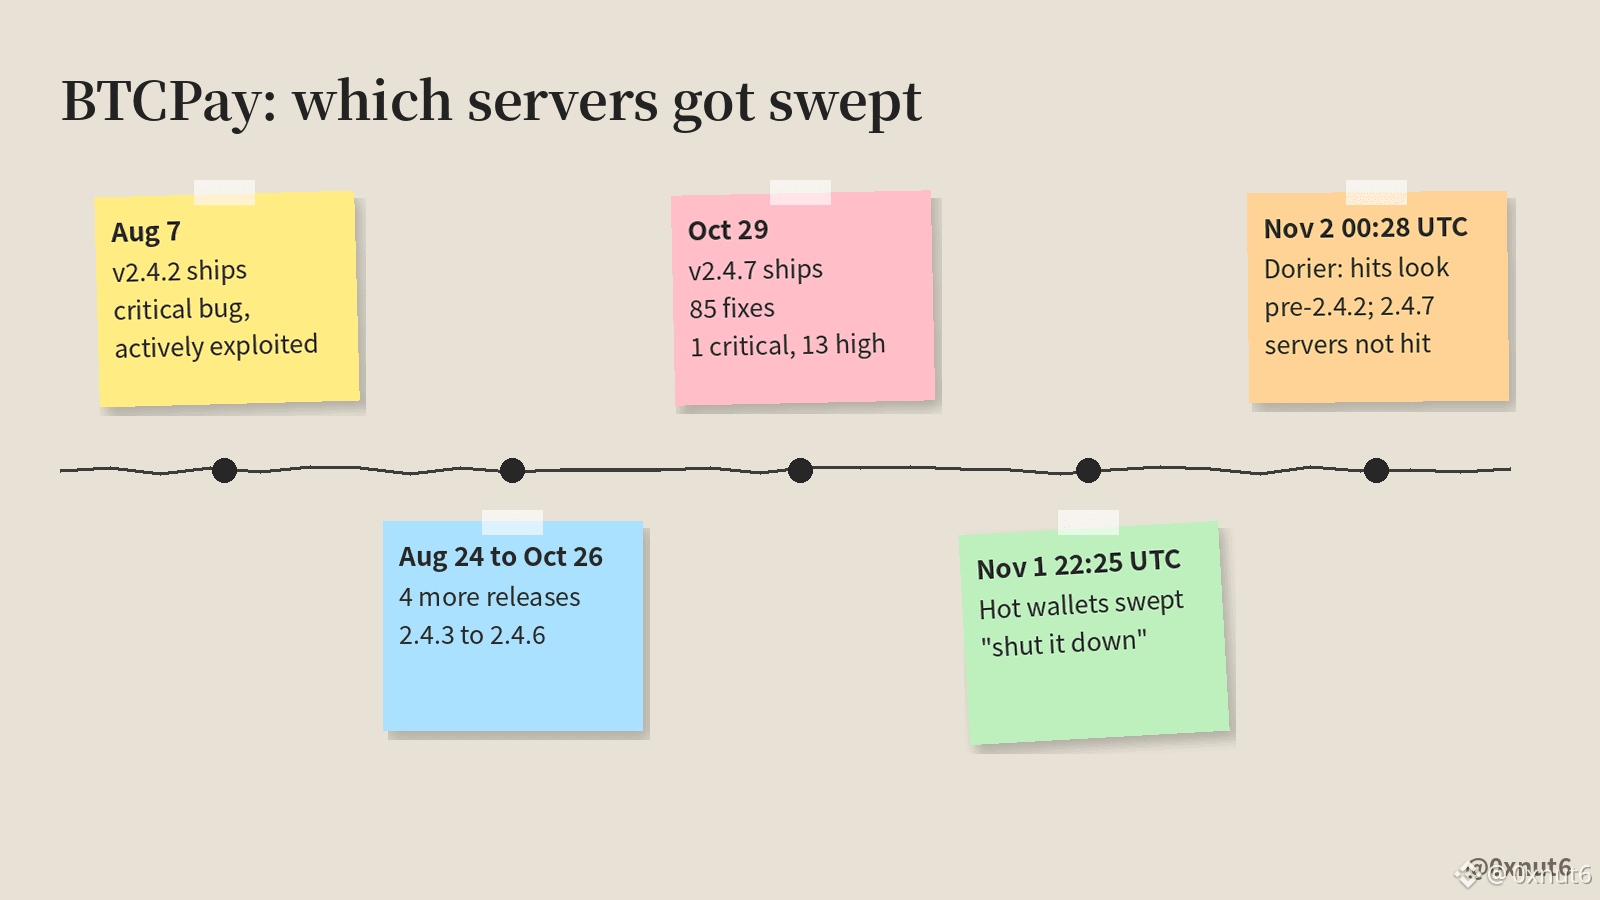
O BTCPay Server orientou os operadores a desligarem os servidores às 22:25 UTC de domingo, mas os próprios servidores da equipe, na versão 2.4.7, não foram afetados.
Essa diferença é importante porque o desenvolvedor principal @NicolasDorier afirma que as instâncias afetadas até agora parecem ser aquelas que ainda executavam versões anteriores à 2.4.2.
A versão 2.4.2 foi lançada em 7 de agosto. O aviso classificou a falha como crítica e explorada ativamente, com fundos já roubados de nós LND.
Isso foi há 87 dias. Depois, vieram mais cinco versões, até a 2.4.7, em 29 de outubro. Essa versão corrigiu 85 problemas identificados pelo analisador de código da Anthropic: 1 classificado como crítico e 13 como graves.
Sua avaliação preliminar: o invasor entrou como administrador nesses servidores, a equipe ainda não sabe como, e não parece se tratar de uma nova falha.
O alerta do @BtcpayServer diz respeito a carteiras quentes, nas quais a chave privada fica no servidor. Uma carteira somente para visualização armazena apenas um xpub, então não há chave no servidor que possa ser drenada.
Às 09:00 em Taipei, todos os servidores afetados mencionados por Dorier eram anteriores à versão 2.4.2, e os próprios servidores dele, na versão 2.4.7, não foram atingidos.
$BTC
Essa diferença é importante porque o desenvolvedor principal @NicolasDorier afirma que as instâncias afetadas até agora parecem ser aquelas que ainda executavam versões anteriores à 2.4.2.
A versão 2.4.2 foi lançada em 7 de agosto. O aviso classificou a falha como crítica e explorada ativamente, com fundos já roubados de nós LND.
Isso foi há 87 dias. Depois, vieram mais cinco versões, até a 2.4.7, em 29 de outubro. Essa versão corrigiu 85 problemas identificados pelo analisador de código da Anthropic: 1 classificado como crítico e 13 como graves.
Sua avaliação preliminar: o invasor entrou como administrador nesses servidores, a equipe ainda não sabe como, e não parece se tratar de uma nova falha.
O alerta do @BtcpayServer diz respeito a carteiras quentes, nas quais a chave privada fica no servidor. Uma carteira somente para visualização armazena apenas um xpub, então não há chave no servidor que possa ser drenada.
Às 09:00 em Taipei, todos os servidores afetados mencionados por Dorier eram anteriores à versão 2.4.2, e os próprios servidores dele, na versão 2.4.7, não foram atingidos.
$BTC