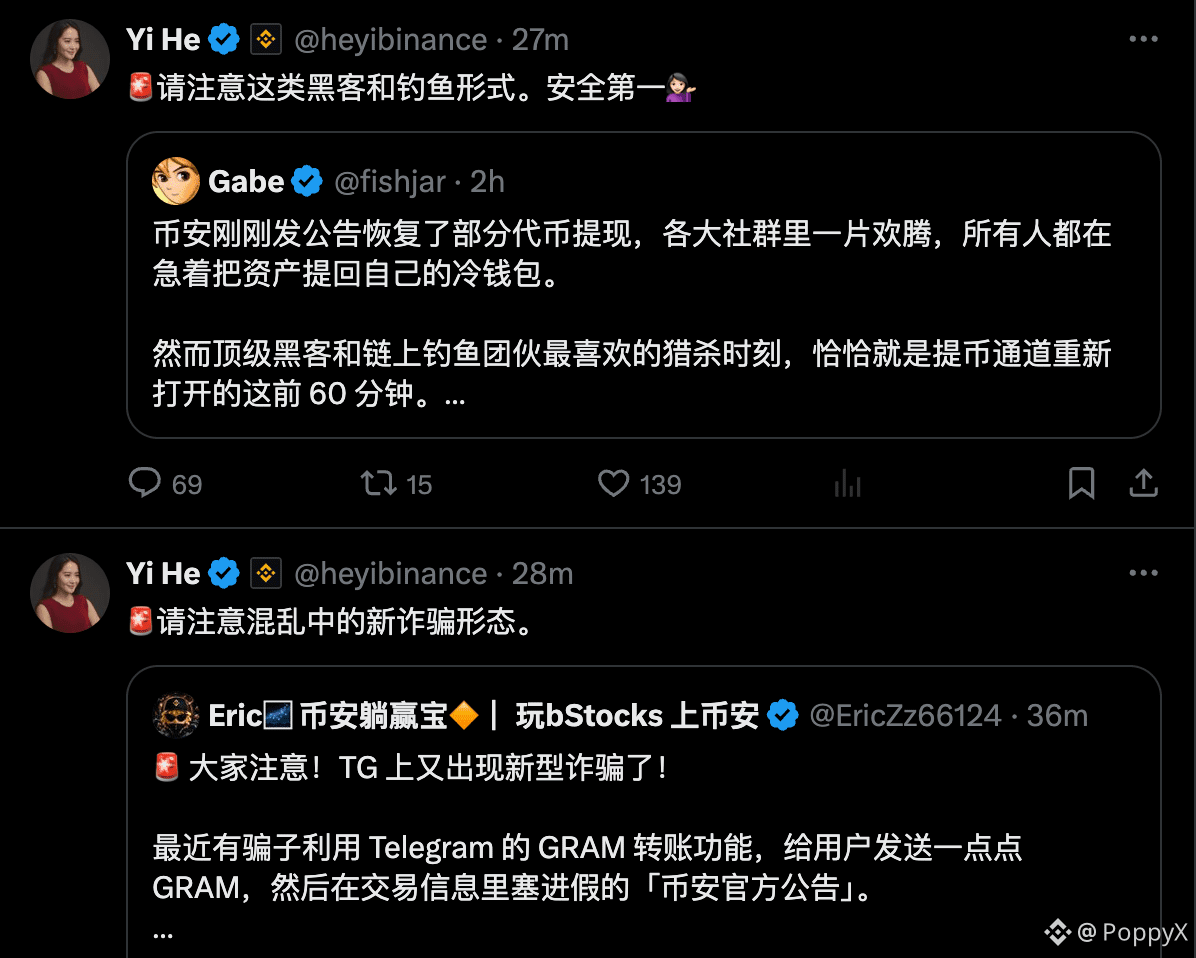
🚨🚨🚨Uma importante influenciadora compartilhou um alerta de segurança🚨🚨🚨
「A Binance acabou de anunciar a retomada dos saques de alguns tokens. As comunidades estão em festa, e todo mundo está com pressa para transferir os ativos de volta para suas carteiras frias.
No entanto, o momento de caça favorito dos hackers de elite e dos grupos de phishing on-chain é justamente a primeira hora após a reabertura dos saques.
Os criminosos conhecem muito bem o estado de pânico dos usuários:
Depois de toda a ansiedade causada pela suspensão dos saques, os usuários costumam ficar extremamente agitados e só querem retirar as moedas o mais rápido possível para garantir que estejam a salvo.
Nessa janela de tempo, os hackers enviam em massa para vários endereços públicos “transações envenenadas” com os mesmos quatro caracteres iniciais e finais.
Muita gente, para poupar tempo, copia diretamente do histórico da carteira um endereço para o qual acabou de transferir fundos. Ou então o malware já substituiu as dezenas de caracteres centrais do hash na área de transferência do computador.
O sistema de saques foi restabelecido, mas basta um único toque errado na confirmação para que os ativos desapareçam para sempre na floresta sombria.
Quanto mais urgente for a situação, mais importante é conferir a olho nu, três vezes e do começo ao fim, toda a sequência de 42 caracteres do endereço hexadecimal. Esses trinta segundos a mais não vão atrapalhar nada, mas a pressa pode fazer você perder tudo o que investiu.」
#FBI确认朝鲜应对币安被盗事件负责
$牛来
「A Binance acabou de anunciar a retomada dos saques de alguns tokens. As comunidades estão em festa, e todo mundo está com pressa para transferir os ativos de volta para suas carteiras frias.
No entanto, o momento de caça favorito dos hackers de elite e dos grupos de phishing on-chain é justamente a primeira hora após a reabertura dos saques.
Os criminosos conhecem muito bem o estado de pânico dos usuários:
Depois de toda a ansiedade causada pela suspensão dos saques, os usuários costumam ficar extremamente agitados e só querem retirar as moedas o mais rápido possível para garantir que estejam a salvo.
Nessa janela de tempo, os hackers enviam em massa para vários endereços públicos “transações envenenadas” com os mesmos quatro caracteres iniciais e finais.
Muita gente, para poupar tempo, copia diretamente do histórico da carteira um endereço para o qual acabou de transferir fundos. Ou então o malware já substituiu as dezenas de caracteres centrais do hash na área de transferência do computador.
O sistema de saques foi restabelecido, mas basta um único toque errado na confirmação para que os ativos desapareçam para sempre na floresta sombria.
Quanto mais urgente for a situação, mais importante é conferir a olho nu, três vezes e do começo ao fim, toda a sequência de 42 caracteres do endereço hexadecimal. Esses trinta segundos a mais não vão atrapalhar nada, mas a pressa pode fazer você perder tudo o que investiu.」
#FBI确认朝鲜应对币安被盗事件负责
$牛来