

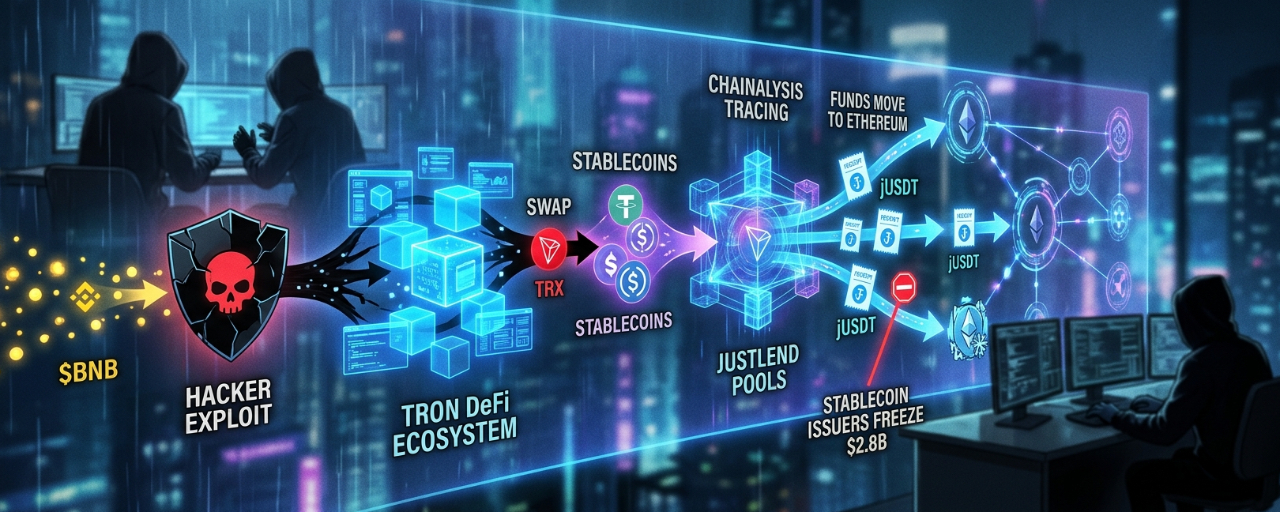

Hackers ligados ao grupo TraderTraitor da Coreia do Norte estariam usando o ecossistema DeFi da TRON, especialmente o JustLend, para movimentar fundos roubados no enorme ataque à Binance. Segundo a empresa de análise de blockchain Chainalysis, os invasores teriam roubado cerca de US$ 6,4 bilhões e usado uma complexa rota de lavagem envolvendo TRX, stablecoins e tokens de recibo transferíveis, como jUSDT. O processo envolve trocar TRX por stablecoins, depositá-las no JustLend, transferir os tokens de recibo entre carteiras, resgatá-los por stablecoins e transferir os fundos para outras redes, geralmente a Ethereum, antes que novas restrições possam ser aplicadas. $TRX

A estratégia tira proveito de tokens de recibo que representam direitos sobre ativos agrupados, mas que não podem ser congelados diretamente pelos emissores de stablecoins. Isso dificulta que empresas como a Tether e a Circle interrompam imediatamente a movimentação dos fundos. Ainda assim, segundo relatos, ambos os emissores congelaram aproximadamente US$ 2,8 bilhões em stablecoins ligados à exploração da vulnerabilidade. Os investigadores também identificaram padrões de transação distintos, incluindo carteiras que recebem exatamente 1 TRX antes de transferir quantias maiores, o que ajuda a rastrear o fluxo de fundos por vários endereços. $ETH

As autoridades e as empresas de análise de blockchain continuam monitorando a atividade, enquanto o FBI alertou as empresas de criptomoedas para bloquearem os endereços identificados. Novas restrições podem surgir por meio de listas de bloqueio de stablecoins, interfaces DeFi, serviços RPC e pontes entre blockchains. Embora a rota de lavagem de dinheiro complique a intervenção, as transações em blockchain continuam rastreáveis. Para usuários comuns, o aumento da fiscalização eleva o risco de verificações de conformidade ao interagir com ativos vinculados a transações suspeitas.