

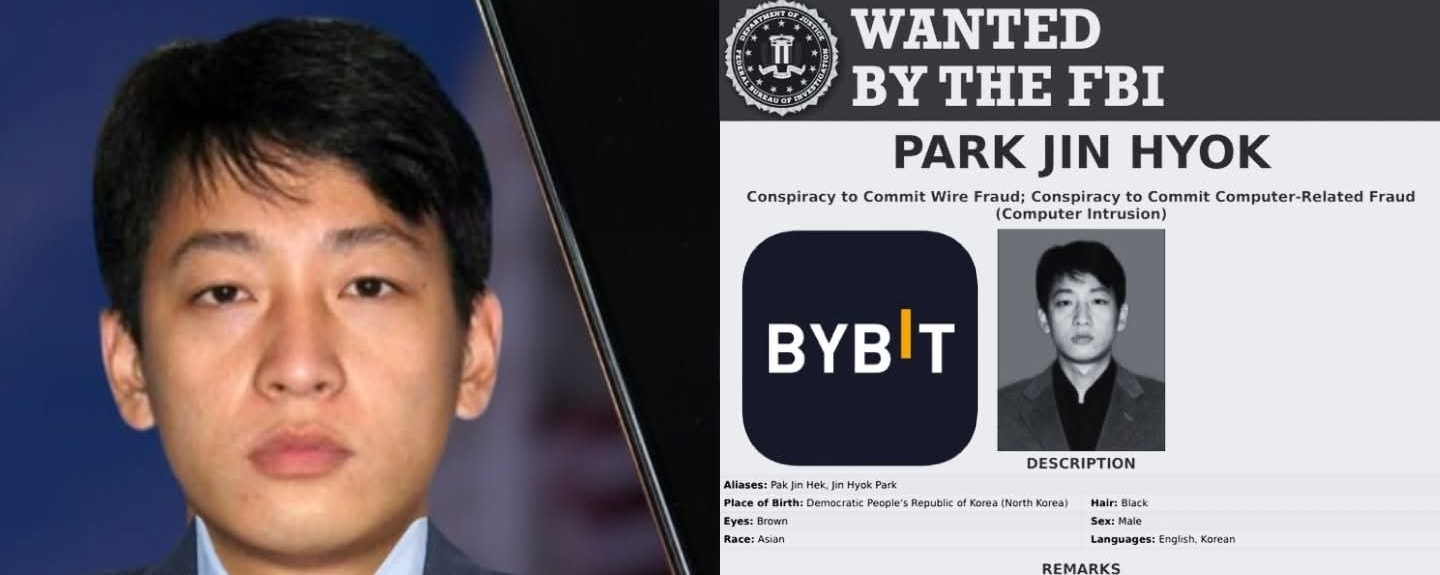

Aqui está Park Jin Hyok
O cara por trás do ciberassalto de US$ 1,4 bilhão à Bybit.
Ele não tem registros.
Nenhuma foto.
Nenhum rastro.
Nenhuma rede social
Ele é um fantasma 🫥
Ele é o tipo de hacker que os governos fingem que não existe
—porque admitir que ele existe significaria aceitar o fato de que:
Os maiores sistemas financeiros do mundo não estão seguros.
E, em 21 de fevereiro de 2025, esse cara provou isso mais uma vez.
Os sistemas financeiros do mundo são frágeis.
Você já conhece a história por trás disso
A Bybit, uma das maiores corretoras de criptomoedas do mundo,
que deveria ser intocável
Com sua sofisticada infraestrutura de cibersegurança:
✅ US$ 16,2 bilhões em reservas
✅ Criptografia de nível militar
✅ Carteiras frias com múltiplas assinaturas
quando, em uma única noite, roubaram 401.347 ETH, no valor de US$ 1,4 bilhão,
do seu cofre mais seguro.
Nenhum alarme. Nenhum aviso. Apenas… silêncio.
O CEO da Bybit, Ben Zhou, correu para conter os danos.
Embora tenha conseguido um empréstimo emergencial para cobrir 80% das perdas.
Prometeu aos usuários que seus fundos estavam seguros.
Manteve os saques abertos, mesmo com US$ 1,5 bilhão sendo retirado.
A boa notícia: a Bybit sobreviveu.
Mas a sua reputação? Nem tanto.
E, quando os investigadores rastrearam os fundos roubados, um nome continuava surgindo.
Park Jin.
Há anos, as agências de inteligência estão atrás dele.
Elas sabem que ele foi treinado na Universidade de Tecnologia Kim Chaek, a potência norte-coreana em hacking.
Elas sabem que ele trabalhou para a Chosun Expo, uma fachada do Grupo Lazarus — a elite do cibercrime de Pyongyang.
E sabem que ele está por trás de alguns dos maiores roubos da história.
💰 Axie Infinity (Ronin Bridge): US$ 625 milhões
💰 Roubo ao Banco Central de Bangladesh: US$ 81 milhões
💰 Ataque à Sony Pictures: o ataque que abalou Hollywood
Mas aqui vem a parte mais surpreendente: ninguém faz ideia de onde ele está.
Porque, no mundo digital, Park Jin não precisa de um rosto.
Segundo os investigadores especialistas em cibersegurança contratados pela Bybit
- zachxbt
O Grupo Lazarus não invadiu os servidores da Bybit usando força bruta.
Em vez disso, enganou a própria equipe de segurança da Bybit para que entregasse as chaves.
Veja como fizeram isso:
Primeiro, criaram uma réplica perfeita da interface de assinatura da Bybit.
A transação parecia legítima.
✅ O endereço do destinatário? Correspondia.
✅ O valor? Correto.
✅ Tudo parecia estar certo.
Mas, nos bastidores, a lógica do contrato havia sido adulterada.
Então, no momento em que a equipe de segurança da Bybit aprovou a transação, a armadilha foi acionada.
O código do contrato se reescreveu na blockchain.
De repente, os hackers tinham controle total sobre a carteira fria.
A fortaleza de segurança da Bybit acabara de se voltar contra si mesma.
O dinheiro desapareceu ☠
Dividido entre 53 carteiras.
Passado por serviços de mistura.
Lavado por meio de corretoras suspeitas.
Convertido em ativos impossíveis de rastrear.
Quando a equipe da Bybit percebeu o que havia acontecido, o jogo já tinha acabado.
Analistas de blockchain, autoridades policiais e especialistas em cibersegurança correram para rastrear os fundos.
Mas a Coreia do Norte?
Fingiu que não sabia de nada.
Park Jin? Ainda nunca ouvi falar dele.
Grupo Lazarus? Eles alegam que não existem.
Dinheiro desaparecido
O rastro já está esfriando.
E o jogo? Continua.
Isso não foi apenas um ataque hacker.
Mas foi um alerta.
Se gigantes como a Bybit podem falhar, e você?
E, enquanto hackers como Park Jin estiverem por aí,
nenhum sistema estará realmente seguro.
Então, o que acontece agora com a comunidade?
O CEO da Bybit, Ben Zhou, falou publicamente sobre a crise, como você já leu no meu post anterior, em que
• “Os fundos dos clientes têm cobertura de 1:1.”
• “Há liquidez suficiente para cobrir os saques.”
• “E todas as outras carteiras continuam seguras.”
Até agora, não houve corrida aos bancos.
Mas não é a primeira vez que isso acontece.
E não será a última.
Então, como se manter seguro?
🔹 Use carteiras físicas.
🔹 Nunca compartilhe suas chaves privadas.
🔹 Mantenha-se vigilante — o próximo Park Jin pode estar mais perto do que você imagina.
Ifeanyi Christopher ©️
Histórias de tecnologia
#TechStories
#bybithack
#LazarusGroup
#CryptoSecurity