
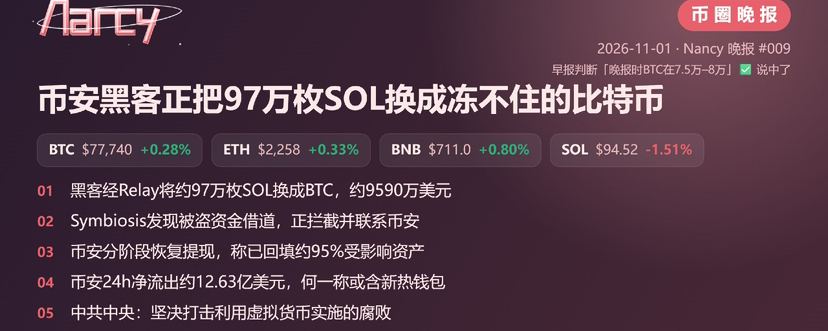


O hacker da Binance finalmente mexeu naquela quantia de SOL, mas, depois de todo o esforço, acabou trocando-a justamente por bitcoin. Segundo a ChainCatcher, que cita a Lookonchain, o hacker está convertendo cerca de 970 mil SOL roubados em BTC, no valor aproximado de 95,9 milhões de dólares. Um dia antes, o FBI havia acabado de fazer um apelo direto aos serviços DeFi e de câmbio instantâneo para que ajudassem a interceptar as transações. Se o cerco se fechou, os registros on-chain desta noite trouxeram uma resposta nada animadora.
Vamos primeiro recapitular os horários. Segundo a Whale Alert, citada pela PANews, hoje às 17h39, horário de Taipei, um endereço ligado ao roubo da Binance transferiu mais de 485 mil SOL, avaliados em cerca de 46,35 milhões de dólares ao preço da transferência. Na ocasião, a PANews fez questão de alertar que transferir não significa vender. Às 18h38, a ChainCatcher informou que o hacker havia transferido cerca de 487 mil SOL na última hora e estava convertendo-os em bitcoin por meio do Relay Protocol. Segundo os dados da TRM Labs, a lista de ativos roubados nessa invasão inclui cerca de 970 mil SOL. Em outras palavras, o hacker pretende converter todo o lote de SOL.
O contraste está na declaração do dia anterior. Segundo a Cointelegraph, o FBI publicou uma declaração no sábado dizendo que viu a maior parte dos fundos roubados ser convertida primeiro em Ethereum e que esperava que os hackers continuassem a lavar o dinheiro usando DeFi e serviços de conversão instantânea. Por isso, pediu a operadores de nós, plataformas de conversão instantânea, serviços DeFi e empresas de análise on-chain que bloqueassem transações relacionadas a esses endereços. Hoje, às 18:29, o protocolo cross-chain Symbiosis publicou uma mensagem dizendo que havia detectado uma tentativa de transferir esses fundos roubados por meio dele, que a equipe estava bloqueando a operação e já havia entrado em contato com a Binance. Também reconheceu que os mecanismos de triagem existentes foram projetados para fluxos normais de fundos e têm lacunas de monitoramento quando se deparam com operações rápidas e complexas.
Suponha que você seja apenas um usuário comum que, por acaso, fez hoje uma transferência entre blockchains pela Symbiosis. A Symbiosis também está pedindo que usuários cujos fundos foram suspensos ou revertidos por engano entrem em contato com a equipe para revisão — e é bem possível que você nem saiba que, ao mesmo tempo, os hackers também estavam usando esse canal. Quanto ao motivo de os hackers terem escolhido converter os fundos em Bitcoin, a análise da ChainCatcher é que o BTC tem mais liquidez e aceitação, facilitando transferências mais rápidas, e, como o Bitcoin não tem emissor, ninguém pode apertar o botão de congelamento. Fazendo uma estimativa aproximada com os números da reportagem, esses 95,9 milhões de dólares representam apenas cerca de 1,5% dos aproximadamente 6,3 bilhões de dólares roubados. Ainda restam cerca de 200 mil ETH, 18.270 bitcoins e uma grande quantidade de stablecoins. Hoje, a Binance apenas começou a retomar os saques gradualmente.
Na minha opinião, essa operação para recuperar os fundos roubados deixou de ser uma questão de “quem consegue congelá-los” e passou a ser uma questão de “quem reage mais rápido”. A lista de endereços do FBI, as sinalizações das empresas de análise on-chain e os controles de risco de cada protocolo — cada elo precisa reagir em questão de dezenas de minutos. Um passo em falso, e dezenas de milhões de dólares já mudaram de moeda e de blockchain. Segundo dados da CertiK citados pela Cointelegraph, as perdas com segurança no setor cripto em 2025 foram estimadas em cerca de 3,4 bilhões de dólares, dos quais mais de 2 bilhões foram atribuídos a grupos ligados à Coreia do Norte. Fazendo uma comparação aproximada com os números da reportagem, este único caso supera as perdas totais daquele ano. Os gatos são um grupo de protocolos, cada um cuidando de uma parte; o rato é só um, mas não precisa fazer reunião.
Você acha que os protocolos DeFi deveriam verificar cada transação como as corretoras, mesmo correndo o risco de prejudicar usuários comuns para deter os hackers, ou deveriam preservar a ausência de permissão e aceitar que os hackers também possam usá-los?
Veja na imagem outros destaques de hoje