
O ataque à Binance foi realizado pelo grupo norte-coreano TraderTraitor — uma unidade do Lazarus Group —, afirmou o Federal Bureau of Investigation dos Estados Unidos (FBI). A agência publicou centenas de endereços de criptomoedas relacionados ao ataque e pediu aos participantes do setor que bloqueiem as transações que passem por eles.
Durante o ataque de 29 de outubro, os invasores retiraram da plataforma ativos digitais no valor de mais de US$ 6 bilhões. O FBI está rastreando a movimentação dos fundos junto com o Serviço Secreto e a divisão de investigações criminais da Receita Federal dos Estados Unidos.
As autoridades policiais determinaram que os hackers transferiram os ativos roubados principalmente para a Ethereum. Segundo a avaliação delas, os cibercriminosos tentarão ocultar a origem dos ativos usando aplicativos DeFi.
Para impedir isso, o FBI publicou mais de 600 endereços Ethereum, 19 carteiras de Bitcoin e um endereço Solana nos quais criptomoedas roubadas estavam ou ainda estão armazenadas.
Operadores de nós da THORChain, provedores de infraestrutura RPC, protocolos descentralizados, serviços de troca instantânea e empresas de análise foram solicitados a bloquear transações envolvendo esses endereços e os ativos recebidos a partir deles.
Trata-se de medidas contra a lavagem de dinheiro, e não da possibilidade técnica de congelar à força qualquer criptomoeda no nível da blockchain.
Analistas identificaram uma ligação com o ataque à Bitget
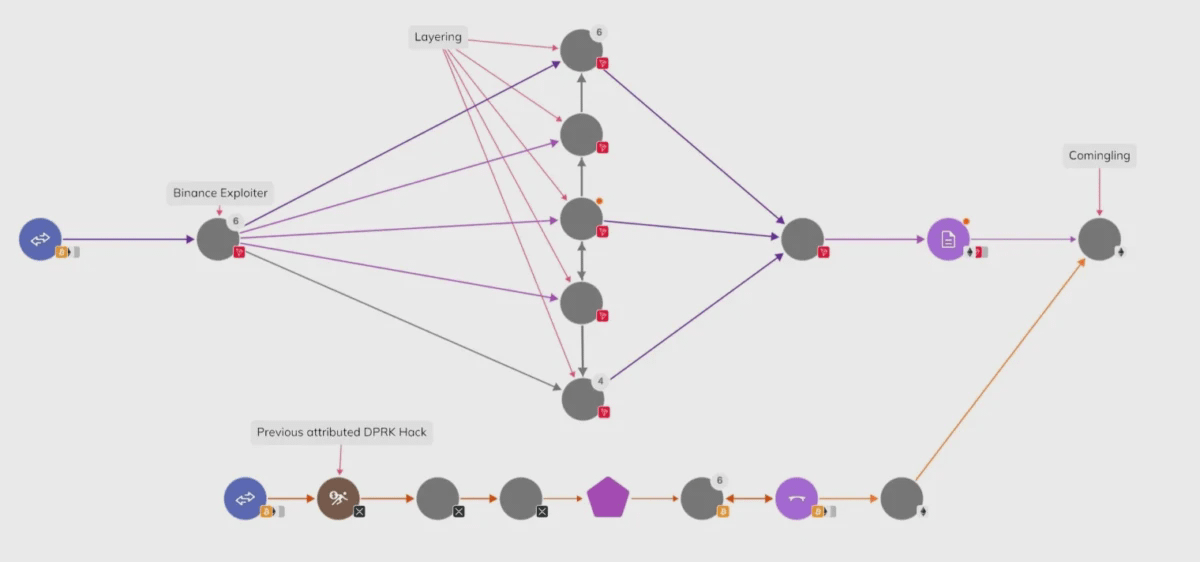
A Chainalysis associou o ataque à Binance ao TraderTraitor em 30 de outubro. Os especialistas perceberam que os fundos roubados estavam sendo misturados na blockchain com ativos do ataque à Bitget, ocorrido em setembro e anteriormente atribuído a hackers norte-coreanos.
Segundo a estimativa da empresa, as transferências não autorizadas das carteiras quentes da Binance em várias blockchains totalizaram cerca de US$ 6,4 bilhões. O esquema dependia da rede.
Na Ethereum, os invasores usaram autorizações válidas e assinadas, que lhes permitiram executar seu próprio código por meio da carteira da corretora. Em outras redes, parte das transferências parecia consistir em transações assinadas comuns.
Pouco depois do início do ataque, os hackers tentaram trocar US$ 500 milhões em stablecoins por ativos que o emissor não pode bloquear. Em 20 minutos, conseguiram converter US$ 325 milhões em ETH, no valor de cerca de US$ 285 milhões. Segundo a Chainalysis, os primeiros congelamentos começaram por volta das 17h14, no horário do leste dos EUA, em 29 de outubro.
A movimentação posterior dos fundos indicava uma lavagem automatizada. Os invasores realizaram milhares de operações entre numerosos endereços e devolveram repetidamente ativos a carteiras já utilizadas.
Na Tron, foi possível rastrear uma sequência característica: um novo endereço recebia primeiro exatamente 1 TRX, depois fundos adicionais, que em seguida eram transferidos adiante.
O CEO da Chainalysis, Jonathan Levin, admitiu que, nas próximas semanas, o número de endereços envolvidos na lavagem pode chegar a dezenas de milhares.
Binance cobriu 95% do déficit de reservas
Enquanto isso, a Binance informou que, até 1º de novembro, havia coberto cerca de 95% do déficit causado pelo ataque. No dia anterior, o índice era de 90%.
Segundo a corretora, os fundos dos clientes em $BTC , $ETH , USDT, $BNB , SOL, USDC, XRP, USD1, RLUSD e ZEC já estão totalmente cobertos por reservas. Os 5% restantes correspondem a tokens menos líquidos — a empresa continuou comprando-os no mercado aberto e por meio de operações de balcão.
A #Binance usou para isso uma parte do SAFU e do fundo de seguro do mercado de futuros, além de reservas corporativas. Mais tarde, a empresa pretende recompor o fundo até chegar a cerca de US$ 1 bilhão.
A corretora também fez um novo retrato das reservas em 31 de outubro. Até 3 de novembro, planeja publicar uma comprovação criptográfica completa de que os ativos dos clientes estão cobertos.
A recomposição das reservas não significa que as criptomoedas roubadas foram recuperadas. Anteriormente, a Binance informou que, com a ajuda de parceiros do setor, congelou cerca de US$ 3 bilhões.
A plataforma planejou retomar os saques de forma gradual: em 1º de novembro, das 06h00 às 09h00 UTC. Na primeira etapa, eles estarão disponíveis para as principais criptomoedas em 15 redes, incluindo Bitcoin, Ethereum, Solana, Tron e BNB Chain. Os depósitos estão funcionando normalmente.
Vale lembrar que o ataque à Binance levantou a questão dos padrões duplos no congelamento de criptomoedas roubadas.