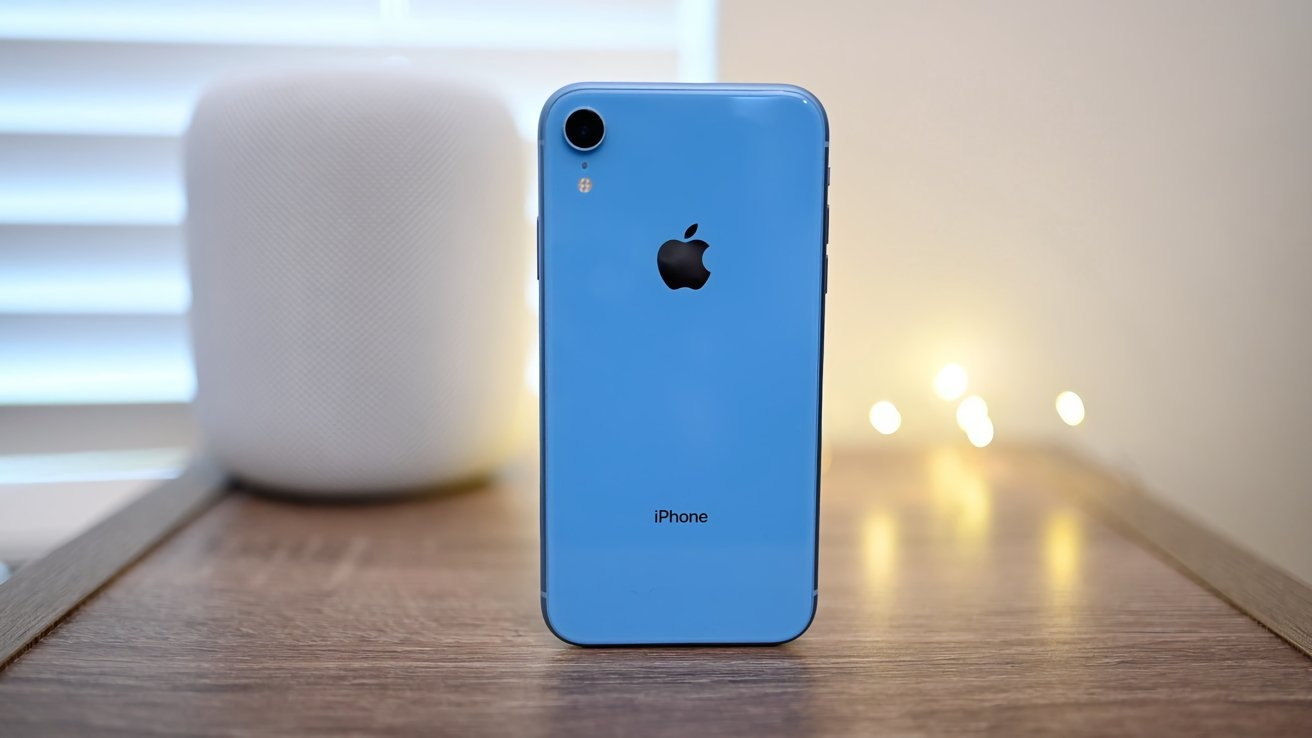
iPhones mais antigos, como o iPhone 11 e o iPhone SE (2.ª geração), são vulneráveis a uma falha de hardware chamada usbliter8, que não pode ser corrigida por atualizações de software. $AAPL $G $POWR
Descoberta pela empresa de cibersegurança Paradigm Shift, essa falha está diretamente no SecureROM (Boot ROM) do chip. Como o código é gravado fisicamente no silício durante a fabricação, ele é imutável.
📱 Dispositivos afetados:
A falha afeta por completo os dispositivos Apple equipados com os chips A12, A12X/A12Z e A13 Bionic:
iPhones: iPhone XR, XS, XS Max, iPhone 11, 11 Pro, 11 Pro Max e iPhone SE (2.ª geração).
iPads e outros: iPad (8.ª e 9.ª geração), iPad Air (3.ª geração), iPad mini (5.ª geração), modelos mais antigos do iPad Pro, Apple Watch S4/S5 e Apple Studio Display.
Como não é possível lançar uma correção de software, especialistas em segurança observam que migrar para um hardware mais recente (iPhone 12/chips A14 ou posteriores) é a única forma eficaz de reduzir o risco caso você esteja em um ambiente de alto risco, onde haja preocupação com roubo ou apreensão do dispositivo.
Descoberta pela empresa de cibersegurança Paradigm Shift, essa falha está diretamente no SecureROM (Boot ROM) do chip. Como o código é gravado fisicamente no silício durante a fabricação, ele é imutável.
📱 Dispositivos afetados:
A falha afeta por completo os dispositivos Apple equipados com os chips A12, A12X/A12Z e A13 Bionic:
iPhones: iPhone XR, XS, XS Max, iPhone 11, 11 Pro, 11 Pro Max e iPhone SE (2.ª geração).
iPads e outros: iPad (8.ª e 9.ª geração), iPad Air (3.ª geração), iPad mini (5.ª geração), modelos mais antigos do iPad Pro, Apple Watch S4/S5 e Apple Studio Display.
Como não é possível lançar uma correção de software, especialistas em segurança observam que migrar para um hardware mais recente (iPhone 12/chips A14 ou posteriores) é a única forma eficaz de reduzir o risco caso você esteja em um ambiente de alto risco, onde haja preocupação com roubo ou apreensão do dispositivo.