🚨 US$ 6,3 BILHÕES movimentados… mas o maior mistério não é o dinheiro.
É como o invasor conseguiu o poder para movimentá-lo.
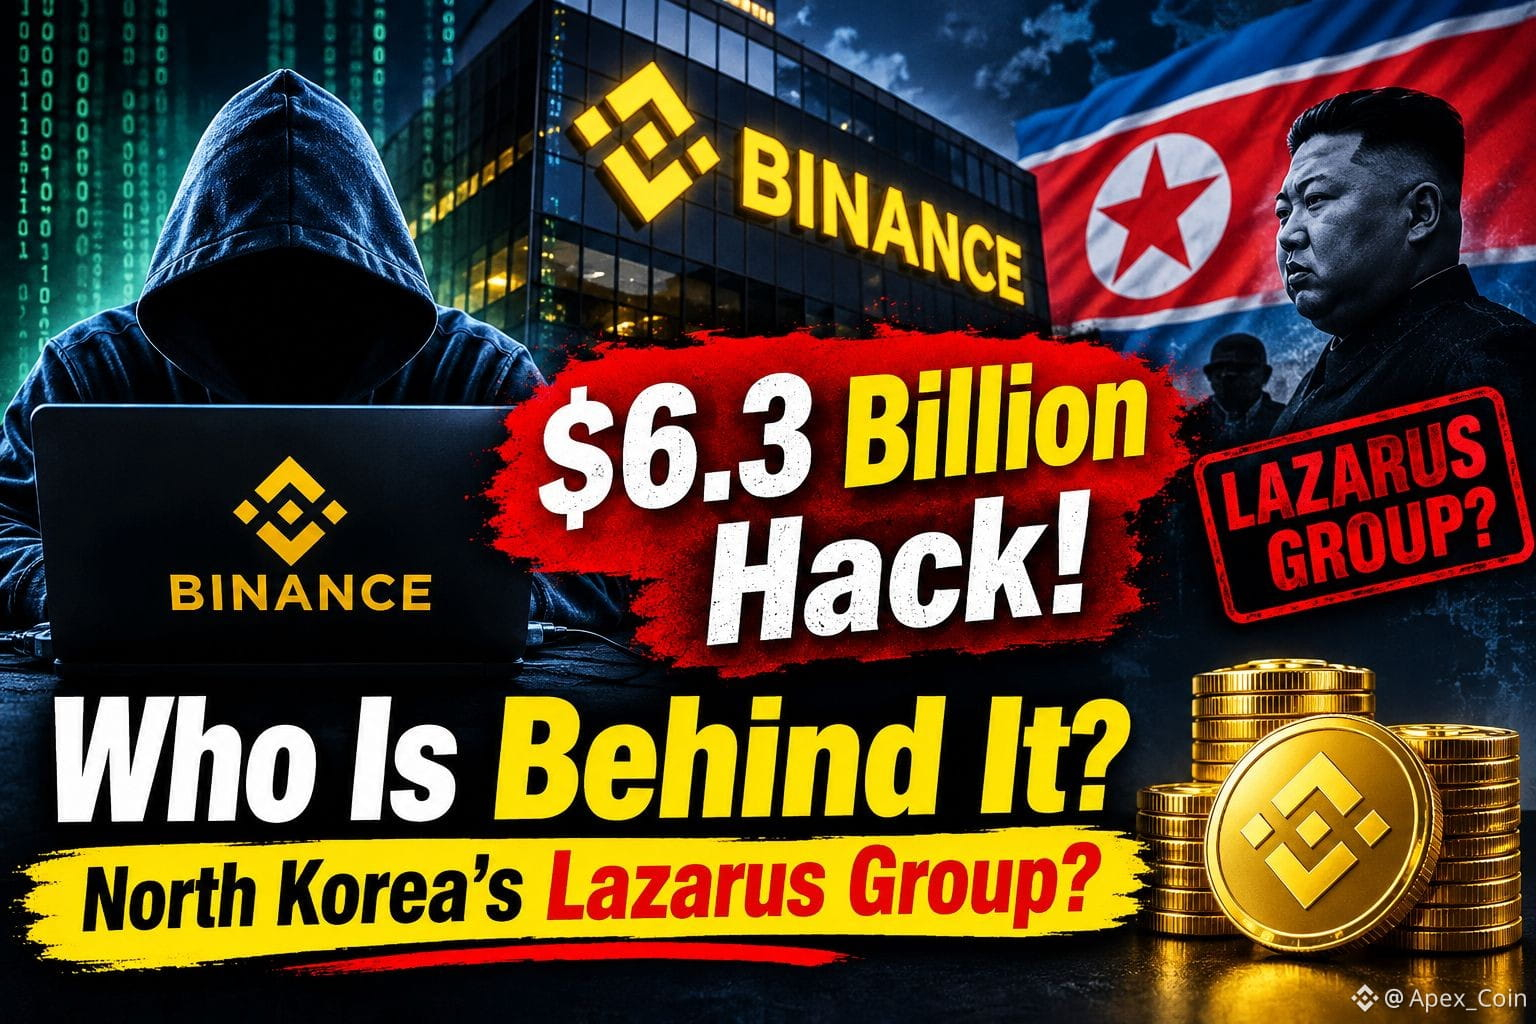
O incidente de segurança da Binance em 29 de outubro pode se tornar um dos maiores roubos da história das criptomoedas. As primeiras estimativas apontavam para US$ 5,875 bilhões em saídas suspeitas, enquanto a Binance depois estimou o impacto em cerca de US$ 6,3 bilhões.
E agora a investigação aponta para um nome conhecido:
O Grupo Lazarus da Coreia do Norte. 🇰🇵
ZachXBT levantou a possibilidade de envolvimento do Lazarus, enquanto a TRM Labs vinculou a operação ao TraderTraitor, uma unidade de hackers patrocinada pelo Estado norte-coreano e ligada ao ecossistema mais amplo do Lazarus.
É aí que as coisas ficam realmente interessantes.
Segundo relatos, a Binance não encontrou evidências de que as chaves privadas das carteiras tenham sido vazadas.
Em vez disso, o possível ponto de entrada pode ter sido o laptop comprometido de um engenheiro de DevOps. Supostamente, os invasores conseguiram acessar um ambiente interno de serviços e obtiveram a capacidade de enviar transações de saque não autorizadas.
Pense nisso.
Você não precisa necessariamente das chaves se conseguir comprometer o sistema que diz às chaves o que fazer.
Possivelmente, bilhões ficaram expostos por causa dessa brecha.
Segundo relatos, cerca de US$ 3 bilhões em ativos afetados foram congelados, com emissores de stablecoins e outras empresas de criptomoedas agindo contra endereços identificados.
Mas congelar USDT ou USDC é muito diferente de recuperar BTC ou ETH.
É por isso que acho que o incidente da Binance é maior do que mais um “ataque hacker a uma corretora de criptomoedas”.
Se o envolvimento do Lazarus ou de outro grupo apoiado por um Estado for confirmado, o alerta vale para todas as corretoras, custodiante e provedores de infraestrutura cripto.
O ponto mais fraco talvez não seja a carteira. Pode estar nas pessoas, nos dispositivos e nos sistemas ao redor dela.
A Binance afirma que os fundos dos usuários estão seguros e que as perdas serão cobertas pelo SAFU e por fundos da empresa.
Ainda assim, uma pergunta continua me incomodando:
👉 Se as chaves privadas nunca foram roubadas, como alguém conseguiu acesso suficiente para movimentar bilhões?
Essa resposta pode ser mais importante para o futuro das criptomoedas do que a identidade do próprio hacker.
O que você acha?
$BNB $BTC $ETH
#Binance #Crypto #Bitcoin
É como o invasor conseguiu o poder para movimentá-lo.
O incidente de segurança da Binance em 29 de outubro pode se tornar um dos maiores roubos da história das criptomoedas. As primeiras estimativas apontavam para US$ 5,875 bilhões em saídas suspeitas, enquanto a Binance depois estimou o impacto em cerca de US$ 6,3 bilhões.
E agora a investigação aponta para um nome conhecido:
O Grupo Lazarus da Coreia do Norte. 🇰🇵
ZachXBT levantou a possibilidade de envolvimento do Lazarus, enquanto a TRM Labs vinculou a operação ao TraderTraitor, uma unidade de hackers patrocinada pelo Estado norte-coreano e ligada ao ecossistema mais amplo do Lazarus.
É aí que as coisas ficam realmente interessantes.
Segundo relatos, a Binance não encontrou evidências de que as chaves privadas das carteiras tenham sido vazadas.
Em vez disso, o possível ponto de entrada pode ter sido o laptop comprometido de um engenheiro de DevOps. Supostamente, os invasores conseguiram acessar um ambiente interno de serviços e obtiveram a capacidade de enviar transações de saque não autorizadas.
Pense nisso.
Você não precisa necessariamente das chaves se conseguir comprometer o sistema que diz às chaves o que fazer.
Possivelmente, bilhões ficaram expostos por causa dessa brecha.
Segundo relatos, cerca de US$ 3 bilhões em ativos afetados foram congelados, com emissores de stablecoins e outras empresas de criptomoedas agindo contra endereços identificados.
Mas congelar USDT ou USDC é muito diferente de recuperar BTC ou ETH.
É por isso que acho que o incidente da Binance é maior do que mais um “ataque hacker a uma corretora de criptomoedas”.
Se o envolvimento do Lazarus ou de outro grupo apoiado por um Estado for confirmado, o alerta vale para todas as corretoras, custodiante e provedores de infraestrutura cripto.
O ponto mais fraco talvez não seja a carteira. Pode estar nas pessoas, nos dispositivos e nos sistemas ao redor dela.
A Binance afirma que os fundos dos usuários estão seguros e que as perdas serão cobertas pelo SAFU e por fundos da empresa.
Ainda assim, uma pergunta continua me incomodando:
👉 Se as chaves privadas nunca foram roubadas, como alguém conseguiu acesso suficiente para movimentar bilhões?
Essa resposta pode ser mais importante para o futuro das criptomoedas do que a identidade do próprio hacker.
O que você acha?
$BNB $BTC $ETH
#Binance #Crypto #Bitcoin