
Na publicação anterior, resumi a cronologia dos acontecimentos e o que os usuários precisam saber sobre o caso dos US$ 6,3 bilhões perdidos pela Binance na noite de 29/10. O link está aqui para quem tiver interesse: https://app.binance.com/uni-qr/cart/383299531165420?l=vi&r=E8Z08QYS&uc=web_square_share_link&uco=N3vE3Ri3t7WaS_ay7_63qg&us=copylink
Nas primeiras 24 horas, a explicação oficial mudou duas vezes. Na manhã de 30/10, a Binance disse que a causa foi o notebook de um engenheiro de DevOps ter sido invadido. Ao meio-dia do mesmo dia, Richard Teng afirmou que isso "não foi um ataque de um clique só". À tarde, a Binance admitiu que havia outros pontos de invasão.
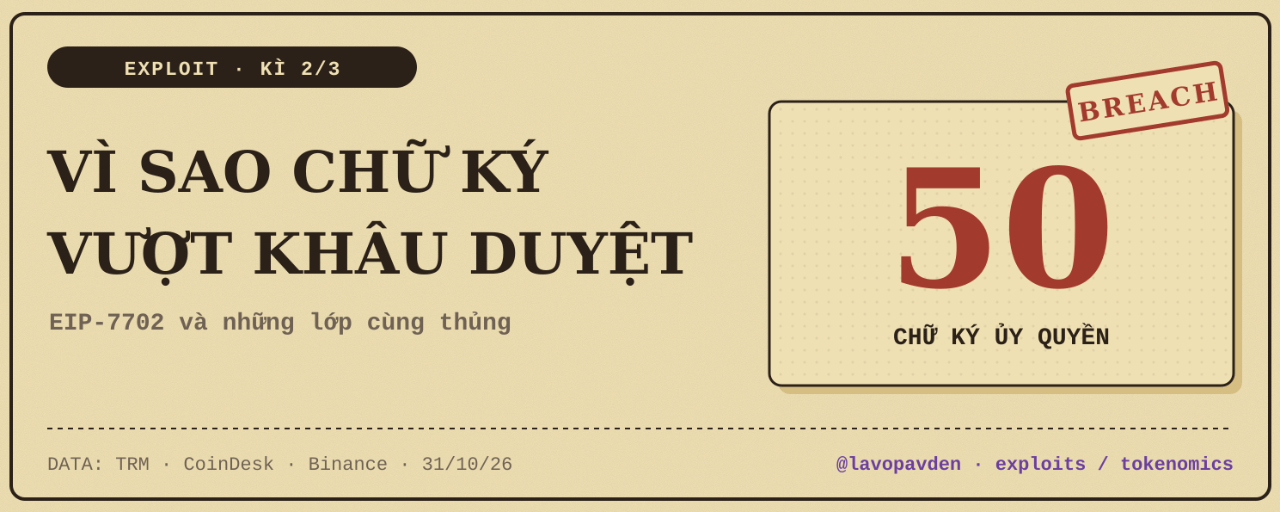
Este artigo examina o mecanismo: o que 50 assinaturas EIP-7702 permitem fazer, por que o processo de aprovação não detectou o problema e o que usuários comuns de carteiras devem aprender com isso.
De "um laptop" a "várias camadas comprometidas"
Reunindo as informações divulgadas, identifico pelo menos 4 camadas:
máquina: o laptop de um engenheiro foi comprometido, o que pode ter ajudado o hacker a acessar um contêiner de serviço. A Binance afirma não ter encontrado indícios de exposição da chave privada.
assinaturas: na Ethereum, a carteira Binance 14 assinou 50 autorizações. Nas outras 9 chains, as ordens de transferência também tinham assinaturas válidas. A TRM avalia que a infraestrutura de assinatura da carteira quente foi comprometida.
processo de aprovação: segundo Teng, a ordem de autorização na Ethereum "não passou pelo processo habitual de aprovação".
rastros: o hacker usou o mecanismo self-destruct para apagar as ferramentas depois de concluir o ataque.
As afirmações "a chave não foi exposta" e "havia assinaturas válidas em 10 chains" não são contraditórias. A chave pode não ter sido roubada. Mas o sistema que a utilizava assinou a pedido de outra pessoa.
O que o EIP-7702 faz
O EIP-7702 entrou em vigor com a atualização Pectra da Ethereum, em maio de 2025. Ele permite que uma carteira comum execute temporariamente o código de um smart contract. O proprietário da carteira assina uma "autorização" que aponta para esse contrato e, assim que a autorização é registrada na chain, a carteira passa a se comportar de acordo com o código do contrato.
Três características importantes, segundo a análise da CoinDesk:
a autorização especifica apenas qual código a carteira executará; não informa o destinatário nem o valor
qualquer pessoa pode enviar à rede uma autorização assinada; não precisa ser o proprietário da carteira
a autorização permanece válida até ser substituída ou revogada
Neste caso, o contrato indicado era um "sweeper" que só podia ser controlado pela carteira do hacker. Quando a autorização entrou em vigor, todo o saldo da Binance 14, além dos fundos depositados depois, ficou sob o controle desse contrato. Com isso, o hacker também conseguiu controlar outra carteira, a Hot Wallet 34, e sacar 823 milhões de USDC.
Por que o processo de aprovação não detectou o problema
Esta parte é uma dedução minha com base nos dados divulgados, não uma conclusão da Binance.
Um sistema de aprovação de saques costuma verificar questões conhecidas: para quem vai a transferência, qual é o valor e se ultrapassa o limite. Uma assinatura 7702 não contém os dois primeiros campos. Se o filtro foi programado apenas para transações de transferência de fundos, uma autorização 7702 pode passar sem acionar nenhuma regra. A declaração de Teng, de que essa ordem não passou pelo processo habitual de aprovação, é compatível com essa interpretação.
Ethereum ou Binance: quem é responsável?
Muitas manchetes apresentam a questão como "uma atualização da Ethereum ajudou o hacker". Não concordo.
O EIP-7702 funcionou conforme projetado e, nas 9 chains sem 7702, os fundos também foram movimentados com assinaturas comuns. O elemento em comum nas 10 chains era a infraestrutura de assinatura da Binance, não o 7702. De maio de 2025 a outubro de 2026, passaram-se 17 meses — tempo suficiente para uma custodiante atualizar seu modelo de risco para um novo tipo de assinatura. Na minha opinião, a responsabilidade é da custodiante.
Riscos e implicações para usuários de carteiras
Sua carteira pessoal não é igual à carteira quente de uma corretora, mas o mecanismo de autorização é o mesmo. Algumas coisas para ter em mente:
uma assinatura de autorização 7702 pode conceder controle sobre a carteira inteira, não apenas sobre uma transação
quando sua carteira ou aplicativo pedir para assinar uma "atualização para smart account", confira com atenção qual é o contrato indicado e quem o publicou
abra um explorer e verifique se algum contrato tem autorização para agir em nome do seu endereço
as autorizações não expiram por si só, então uma assinatura antiga ainda pode continuar válida
Três grandes perguntas continuam sem resposta: como foram criadas as 50 assinaturas, quais são os outros pontos de entrada e se a infraestrutura de assinatura nas outras 9 chains foi comprometida da mesma forma. A Binance prometeu publicar uma análise técnica completa depois que a investigação terminar.
Conclusão: as chaves podem estar seguras e, ainda assim, a carteira ser esvaziada. A pergunta certa não é "a chave foi exposta?", mas sim "quem tem permissão para assinar?".
A previsão era reabrir os saques em 1º/11, antes da publicação dessa análise. As camadas comprometidas ainda estão sendo contabilizadas.
Esta análise do incidente se baseia em dados públicos e não é uma recomendação de investimento.