$BNB $ETH 币安也很无奈$INTCB


Publicar

--

探小花
·
--
#bnb #币安 #币安已回填九成受影响资产
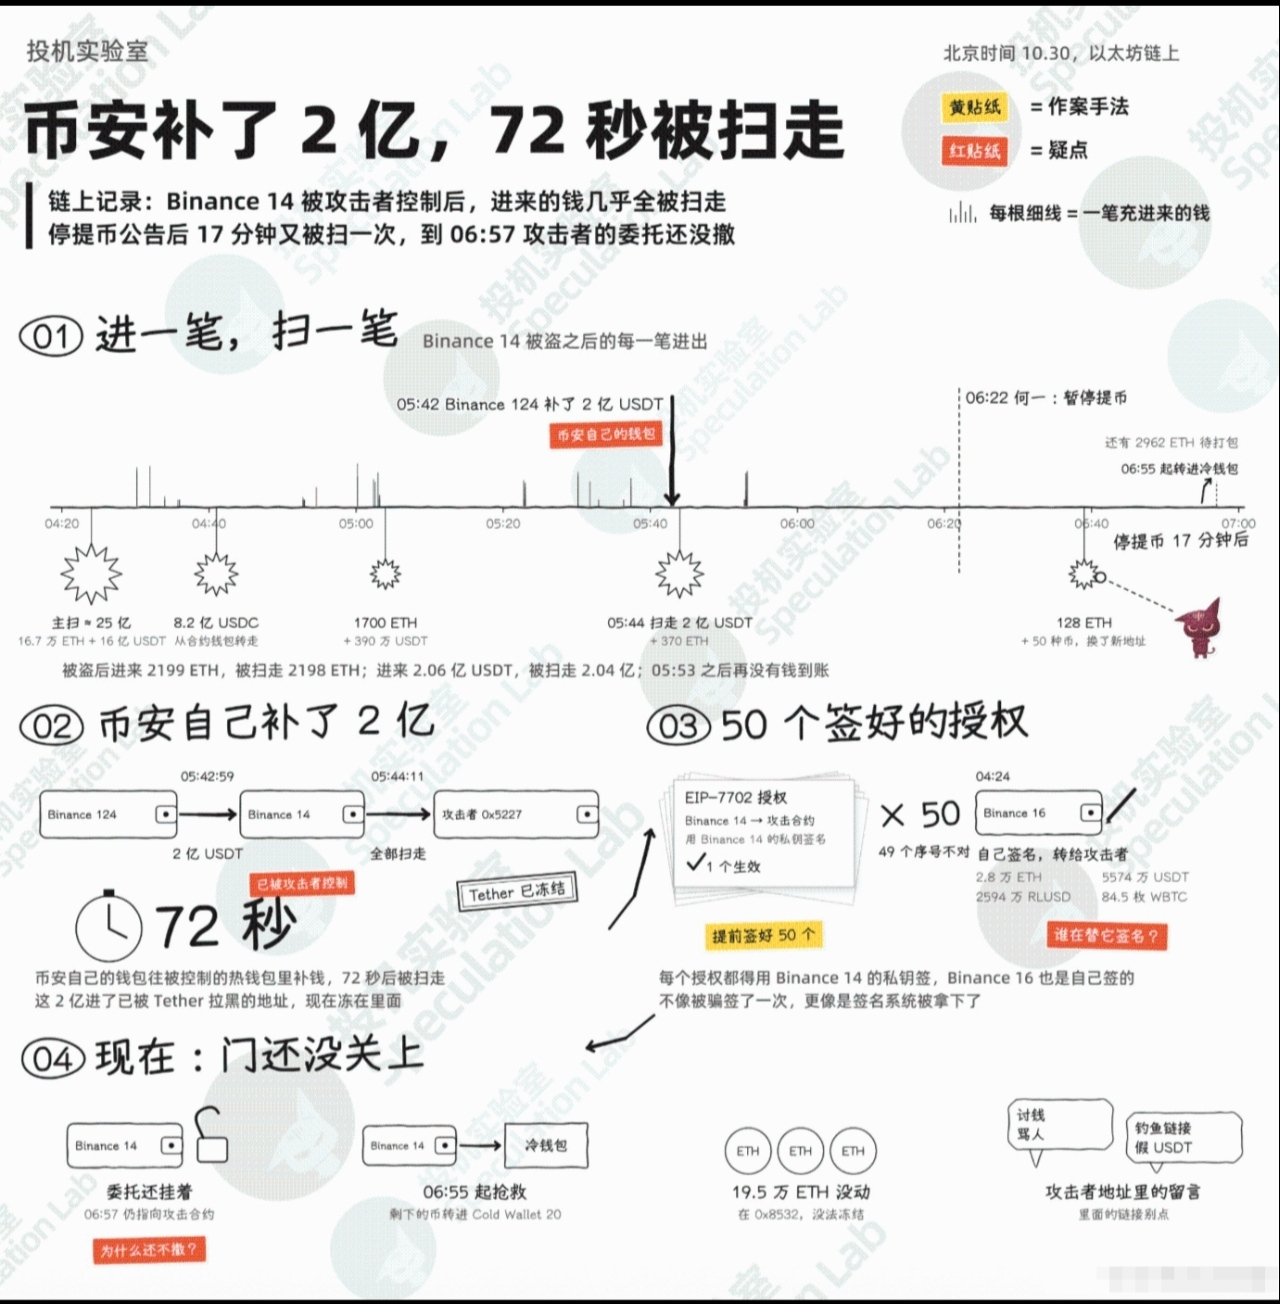
Uma carteira da própria Binance transferiu 200 milhões de USDT para uma carteira quente controlada por hackers. 72 segundos depois, os hackers levaram os 200 milhões. Foi um incidente anormal ocorrido às 5h42 da manhã, horário de Pequim. A carteira comprometida era a Binance 14, que já havia enviado 18,91 milhões de transações e era uma das principais carteiras quentes da Binance.
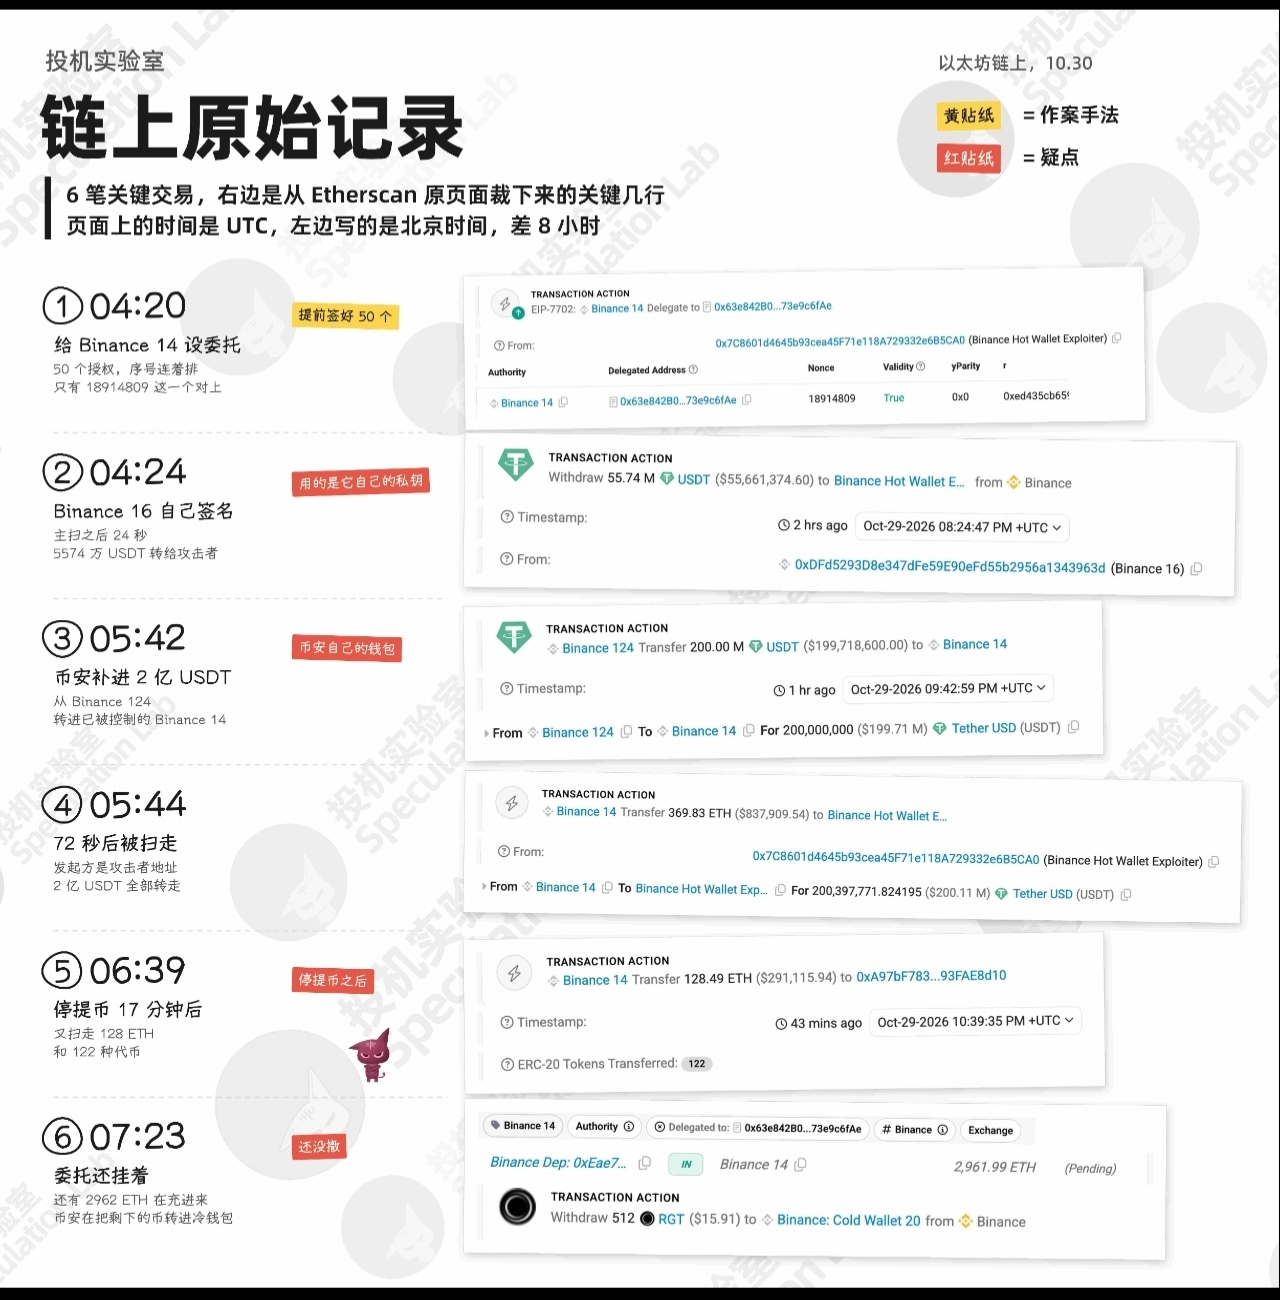
Os hackers usaram o EIP-7702, adicionado ao Ethereum no ano passado. Com ele, uma carteira pode delegar a execução a um contrato, que então pode transferir o que quiser. Às 4h20, os hackers configuraram a delegação e, em menos de 4 minutos, esvaziaram cerca de 2,5 bilhões. Somando os 820 milhões de USDC transferidos por meio dela de outra carteira, chega-se aos 3,3 bilhões de que todos estão falando.
Depois que a carteira foi esvaziada, parece que o sistema da Binance não percebeu a tempo. Os depósitos dos usuários são enviados primeiro para seus respectivos endereços de depósito e depois consolidados periodicamente em carteiras quentes. Mesmo após o roubo, a consolidação continuou normalmente: outros 2.199 ETH entraram e 2.198 foram levados em três transferências.
A Binance cobriu os 200 milhões com fundos da Binance 124. Felizmente, o endereço que recebeu o dinheiro dos hackers foi bloqueado pela Tether, e os fundos estão congelados. Às 6h22, He Yi publicou um aviso suspendendo os saques. 17 minutos depois, a carteira foi atacada novamente: levaram 128 ETH e tokens de 122 tipos diferentes, enviando-os para um novo endereço.
Na última vez que verifiquei, às 6h57, a delegação ainda estava ativa e apontava para o contrato dos hackers. A partir das 6h55, a Binance começou a transferir os fundos restantes para carteiras frias, ou seja, estava disputando os fundos com os hackers.
O que mais me chamou a atenção foi a transação das 4h20: foram configuradas 50 autorizações, todas exigindo a assinatura da chave privada da Binance 14; só mudavam os números de sequência. Uma delas correspondia. Ou seja, os hackers já tinham 50 autorizações assinadas com a chave privada da Binance.
24 segundos após o ataque principal, a carteira quente Binance 16 também usou sua própria chave privada para assinar algumas transferências, enviando 28 mil ETH e 55,74 milhões de USDT aos hackers.
Por isso, acho que os hackers conseguiram fazer com que a chave privada da Binance assinasse por eles. O problema provavelmente está no sistema de assinatura. Quando a Binance divulgar o resultado da investigação, vou compará-lo com os registros da blockchain.
Stablecoins podem ser congeladas, mas ETH ainda não. A maior parte do que escapou foi ETH. Um único endereço dos hackers contém 195 mil ETH, e até agora não houve nenhuma movimentação.
O endereço dos hackers está recebendo uma enxurrada de mensagens: pedidos de dinheiro, xingamentos, versículos religiosos e links dizendo que eles também vão atacar outra corretora. Haverá muitos links de phishing nos próximos dias. Tenham muito cuidado!