Ataque à Binance: como conseguiram entrar? Parte 2 do nosso perfil. Testámos quatro explicações com base na blockchain.
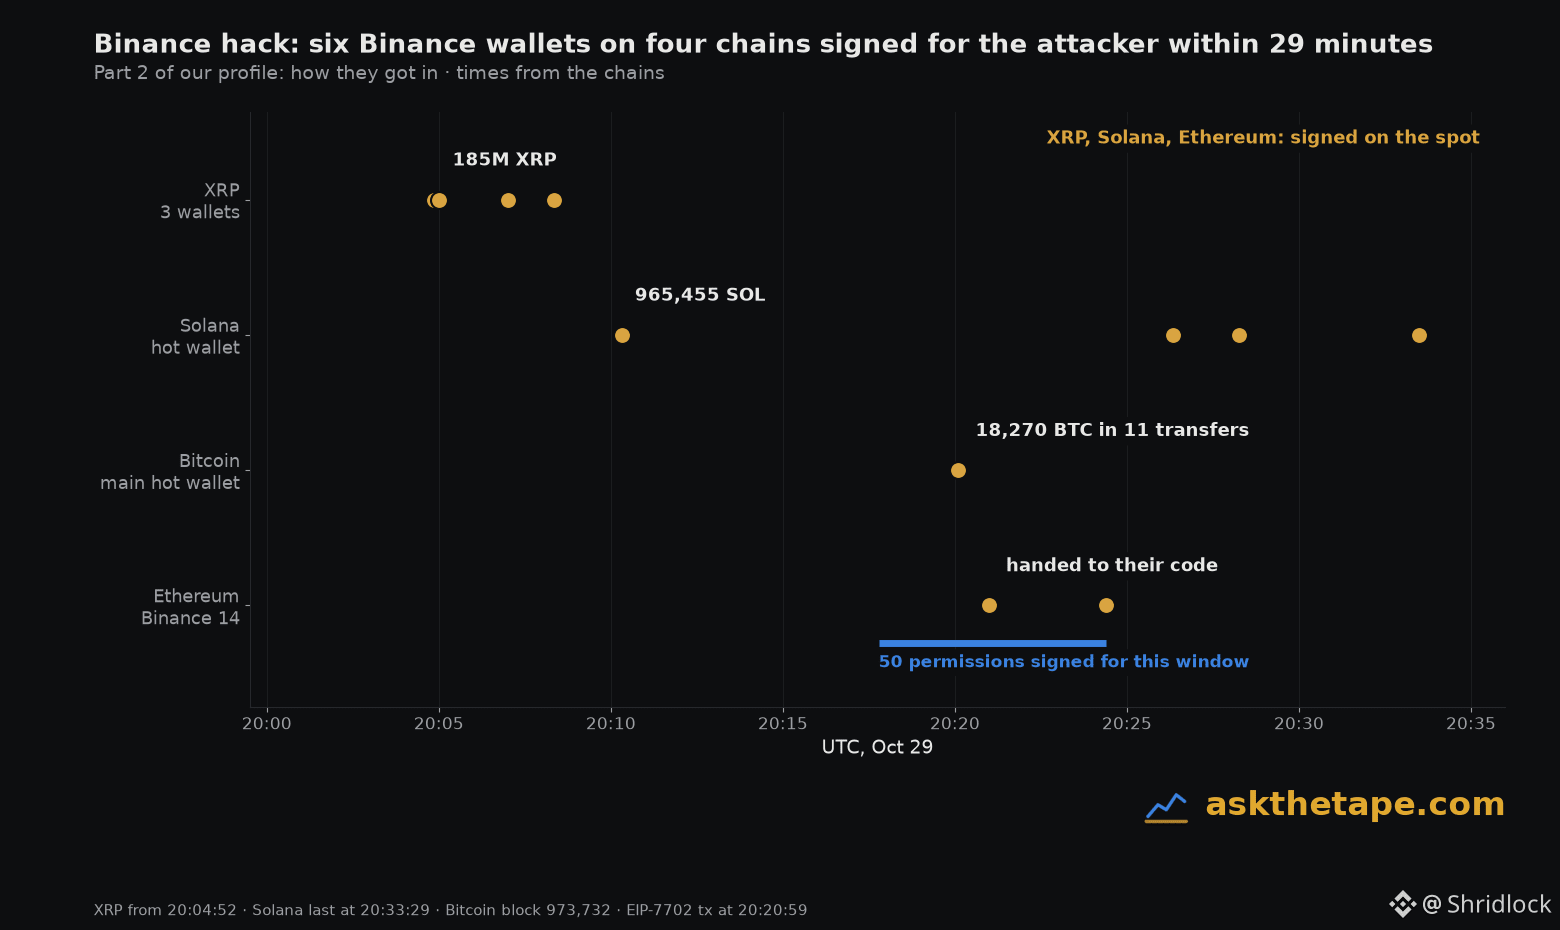
1. Uma chave roubada? Não. Seis carteiras da Binance em quatro blockchains assinaram transações para o atacante entre as 20:04 e as 20:33 UTC de 29 de outubro. Só as três carteiras XRP têm três chaves diferentes.
2. Um bug num contrato inteligente? Não. A Binance 14 é uma carteira simples. A sua própria chave assinou 50 permissões EIP-7702 que a colocaram sob o controlo do código do atacante.
3. Uma falha apenas no EIP-7702? Não. Os fundos de Solana, XRP e Bitcoin saíram através de transferências simples.
4. O que resta: alguém trabalhou dentro do sistema de carteiras quentes da Binance durante pelo menos 28 minutos.
- Assinaram no momento. As 50 permissões começam no nonce que a Binance 14 tinha às 20:17:47 UTC, 3 minutos antes de serem usadas.
- Não foram apenas levantamentos falsos. Em Solana e XRP, as transferências roubadas não se parecem em nada com as da própria Binance.
- Não foram apenas chaves copiadas. Os fundos em Bitcoin saíram no formato dos levantamentos da própria Binance, com uma taxa duas vezes superior à habitual. A carteira deles, um passo depois, faz transações muito diferentes.
Ensaiaram o ataque. O contrato do ataque foi implementado às 15:59 UTC e testado na carteira deles às 16:30. O gas veio do Tornado Cash.
Uma invasão ou alguém de dentro? A blockchain não consegue dizer. Só os registos da Binance podem.
1. Uma chave roubada? Não. Seis carteiras da Binance em quatro blockchains assinaram transações para o atacante entre as 20:04 e as 20:33 UTC de 29 de outubro. Só as três carteiras XRP têm três chaves diferentes.
2. Um bug num contrato inteligente? Não. A Binance 14 é uma carteira simples. A sua própria chave assinou 50 permissões EIP-7702 que a colocaram sob o controlo do código do atacante.
3. Uma falha apenas no EIP-7702? Não. Os fundos de Solana, XRP e Bitcoin saíram através de transferências simples.
4. O que resta: alguém trabalhou dentro do sistema de carteiras quentes da Binance durante pelo menos 28 minutos.
- Assinaram no momento. As 50 permissões começam no nonce que a Binance 14 tinha às 20:17:47 UTC, 3 minutos antes de serem usadas.
- Não foram apenas levantamentos falsos. Em Solana e XRP, as transferências roubadas não se parecem em nada com as da própria Binance.
- Não foram apenas chaves copiadas. Os fundos em Bitcoin saíram no formato dos levantamentos da própria Binance, com uma taxa duas vezes superior à habitual. A carteira deles, um passo depois, faz transações muito diferentes.
Ensaiaram o ataque. O contrato do ataque foi implementado às 15:59 UTC e testado na carteira deles às 16:30. O gas veio do Tornado Cash.
Uma invasão ou alguém de dentro? A blockchain não consegue dizer. Só os registos da Binance podem.