
🚨
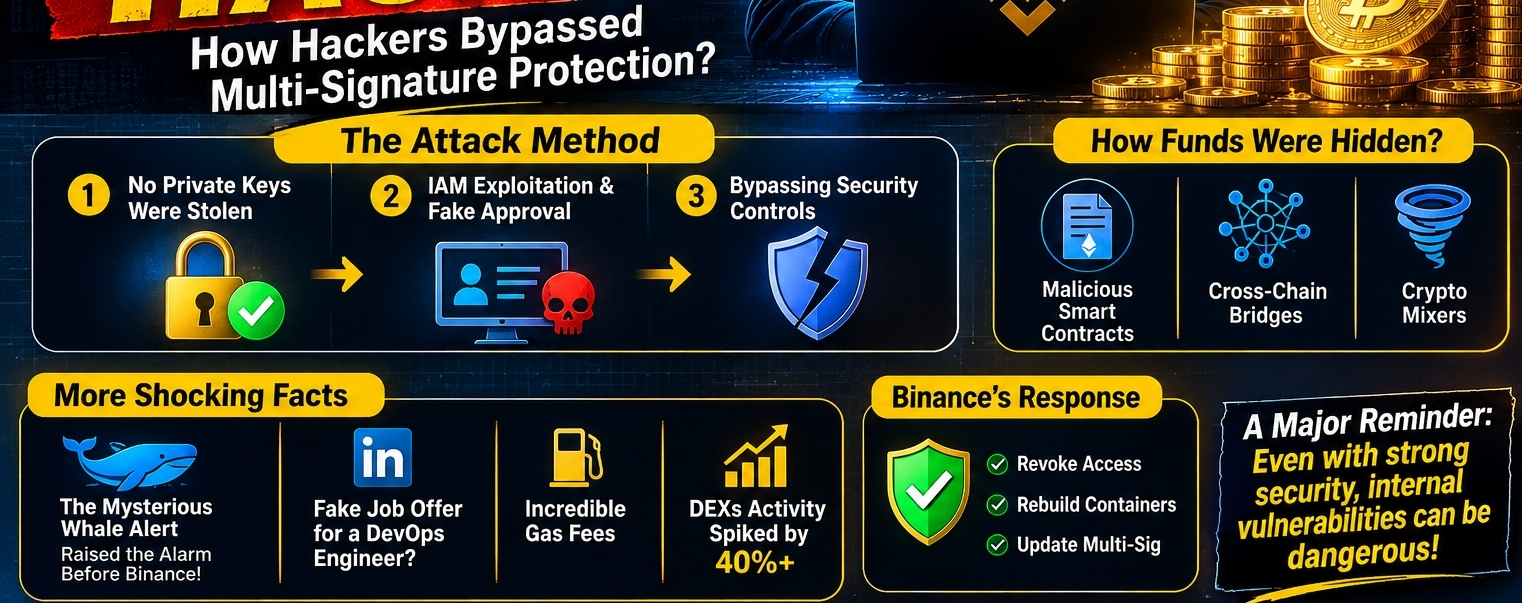
O maior choque técnico não foi simplesmente a quantia envolvida, mas como os invasores conseguiram sacar somas tão vultosas apesar da existência de sistemas de segurança com múltiplas assinaturas (multisig).
🔐 Como os hackers contornaram a segurança multisig?
1. As chaves privadas não foram roubadas
As investigações teriam confirmado que os invasores não roubaram as chaves privadas das carteiras quentes ou frias da Binance. Essa distinção foi crucial, pois o roubo das chaves privadas poderia ter dificultado significativamente a recuperação dos fundos.
2. Manipulação do ambiente de trabalho e do processo de aprovação
Em vez de roubar chaves privadas, os hackers teriam explorado o acesso ao sistema interno de Gerenciamento de Identidade e Acesso (IAM).
Eles implantaram software malicioso em um contêiner comprometido, o que lhes permitiu simular solicitações legítimas de saque e encaminhá-las para o Serviço de Assinatura Automatizada.
3. Como contornaram os controles de segurança
Segundo relatos, o software malicioso manipulou os critérios de validação exigidos, levando o sistema automatizado a interpretar grandes solicitações de saque como comandos internos legítimos aprovados pela equipe de desenvolvimento.
🌐 Como os atacantes tentaram ocultar os fundos roubados?
Depois que os fundos saíram das carteiras da Binance, os atacantes teriam usado várias técnicas sofisticadas:
• Contratos inteligentes maliciosos
Contratos inteligentes personalizados foram implantados antecipadamente na Ethereum, na BNB Chain e na Solana. Segundo relatos, esses contratos funcionaram como pontos de coleta temporários, permitindo que os atacantes distribuíssem rapidamente os ativos roubados.
• Pontes entre blockchains
Os ativos foram movimentados entre diferentes redes blockchain por meio de pontes descentralizadas, tornando mais difícil acompanhar o fluxo de fundos entre vários ecossistemas.
• Misturadores de criptomoedas
Segundo relatos, grandes quantias em criptomoedas passaram por serviços de mistura para dificultar o rastreamento das transações das carteiras. No entanto, os esforços de congelamento teriam conseguido interceptar aproximadamente US$ 3 bilhões antes que os fundos fossem totalmente misturados.
🛡️ A resposta de emergência da Binance
Para conter o ataque, a equipe técnica da Binance teria revogado as permissões de acesso e os certificados digitais associados ao engenheiro afetado e ao ambiente de nuvem comprometido.
A equipe também reconstruiu contêineres críticos e atualizou a infraestrutura de segurança com múltiplas assinaturas.
🔎 Outros detalhes importantes sobre o ataque à Binance
🐋 1. A misteriosa baleia que ajudou a dar o alerta
Antes do anúncio oficial da Binance, contas de monitoramento da blockchain, como a Whale Alert, teriam detectado movimentações incomuns envolvendo bilhões de dólares em stablecoins, incluindo USDT e USDC, de carteiras da Binance para endereços desconhecidos.
Esses alertas da comunidade teriam incentivado empresas de segurança blockchain e protocolos de stablecoins a responder rapidamente, ajudando a congelar uma parte significativa dos fundos antes que pudessem ser movimentados ou lavados.
🎮 2. O Engenheiro de DevOps: vítima de uma falsa oferta de emprego?
Relatos técnicos não confirmados sugerem que o engenheiro de desenvolvimento afetado pode ter sido comprometido por meio de um ataque de engenharia social.
O cenário alegado envolveu:
Uma oferta de emprego falsa e muito atraente pelo LinkedIn.
Um pedido para baixar e executar um arquivo de avaliação técnica.
A instalação de malware após a execução do arquivo.
Os atacantes possivelmente obtiveram acesso às permissões administrativas do engenheiro na Binance.
Alguns relatos traçaram paralelos com táticas associadas ao Grupo Lazarus, ligado a operações cibernéticas da Coreia do Norte.
Importante: essas alegações relacionadas ao recrutamento não foram confirmadas oficialmente pela Binance.
💸 3. As incríveis taxas de gás
Para acelerar a movimentação dos fundos e evitar que as transações fossem interrompidas, os atacantes teriam pago taxas de transação excepcionalmente altas na blockchain.
Segundo relatos, esses pagamentos incomuns de gás ajudaram a priorizar as transações e movimentar fundos em um período muito curto.
📉 4. A ascensão temporária das exchanges descentralizadas (DEXs)
Após preocupações com as exchanges centralizadas, alguns usuários teriam transferido fundos para plataformas descentralizadas, como:
Uniswap
PancakeSwap
Essas plataformas teriam registrado um aumento significativo na atividade de negociação, à medida que os usuários buscavam maior controle sobre suas próprias chaves privadas.
⚠️ Considerações finais
Este incidente destaca uma lição importante para todo o setor de criptomoedas:
Mesmo quando as chaves privadas permanecem seguras, o comprometimento da infraestrutura interna, dos sistemas de gerenciamento de identidade e dos processos de aprovação automatizados pode criar sérias vulnerabilidades de segurança.
O futuro da segurança cripto depende não apenas da proteção das carteiras, mas também da segurança dos dispositivos dos funcionários, da infraestrutura em nuvem, das permissões de acesso e dos sistemas automatizados de assinatura.
🔐 Sem suas chaves, não são suas moedas — mas até os sistemas de segurança institucionais precisam de proteção contínua.
📢 Siga para receber mais atualizações sobre blockchain, cibersegurança, criptomoedas e Web3.
#Binance #BinanceHack #CryptoSecurity #CyberSecurity #BlockchainSecurity #Blockchain #Cryptocurrency #CryptoNews #HackerNews #Ethereum #BNBChain #Solana #USDT #USDC #DeFi #DEX #Uniswap #PancakeSwap #SmartContracts #MultiSig #PrivateKeys #CryptoWallet #CryptoHack #CyberAttack #Hacking #EthicalHacking #WhiteHatHacker #BlackHatHacker #LazarusGroup #NorthKorea #DevOps #CloudSecurity #IAM #Web3 #BlockchainTechnology #CryptoInvesting #DigitalAssets #Stablecoins #CrossChain #CryptoMixer #GasFees #InformationSecurity #DataSecurity #TechNews #FinTech #DigitalFinance #DecentralizedFinance #CryptoCommunity #WhaleAlert #BinanceNews