
A empresa que rastreia os hackers de cripto foi hackeada. 🤡
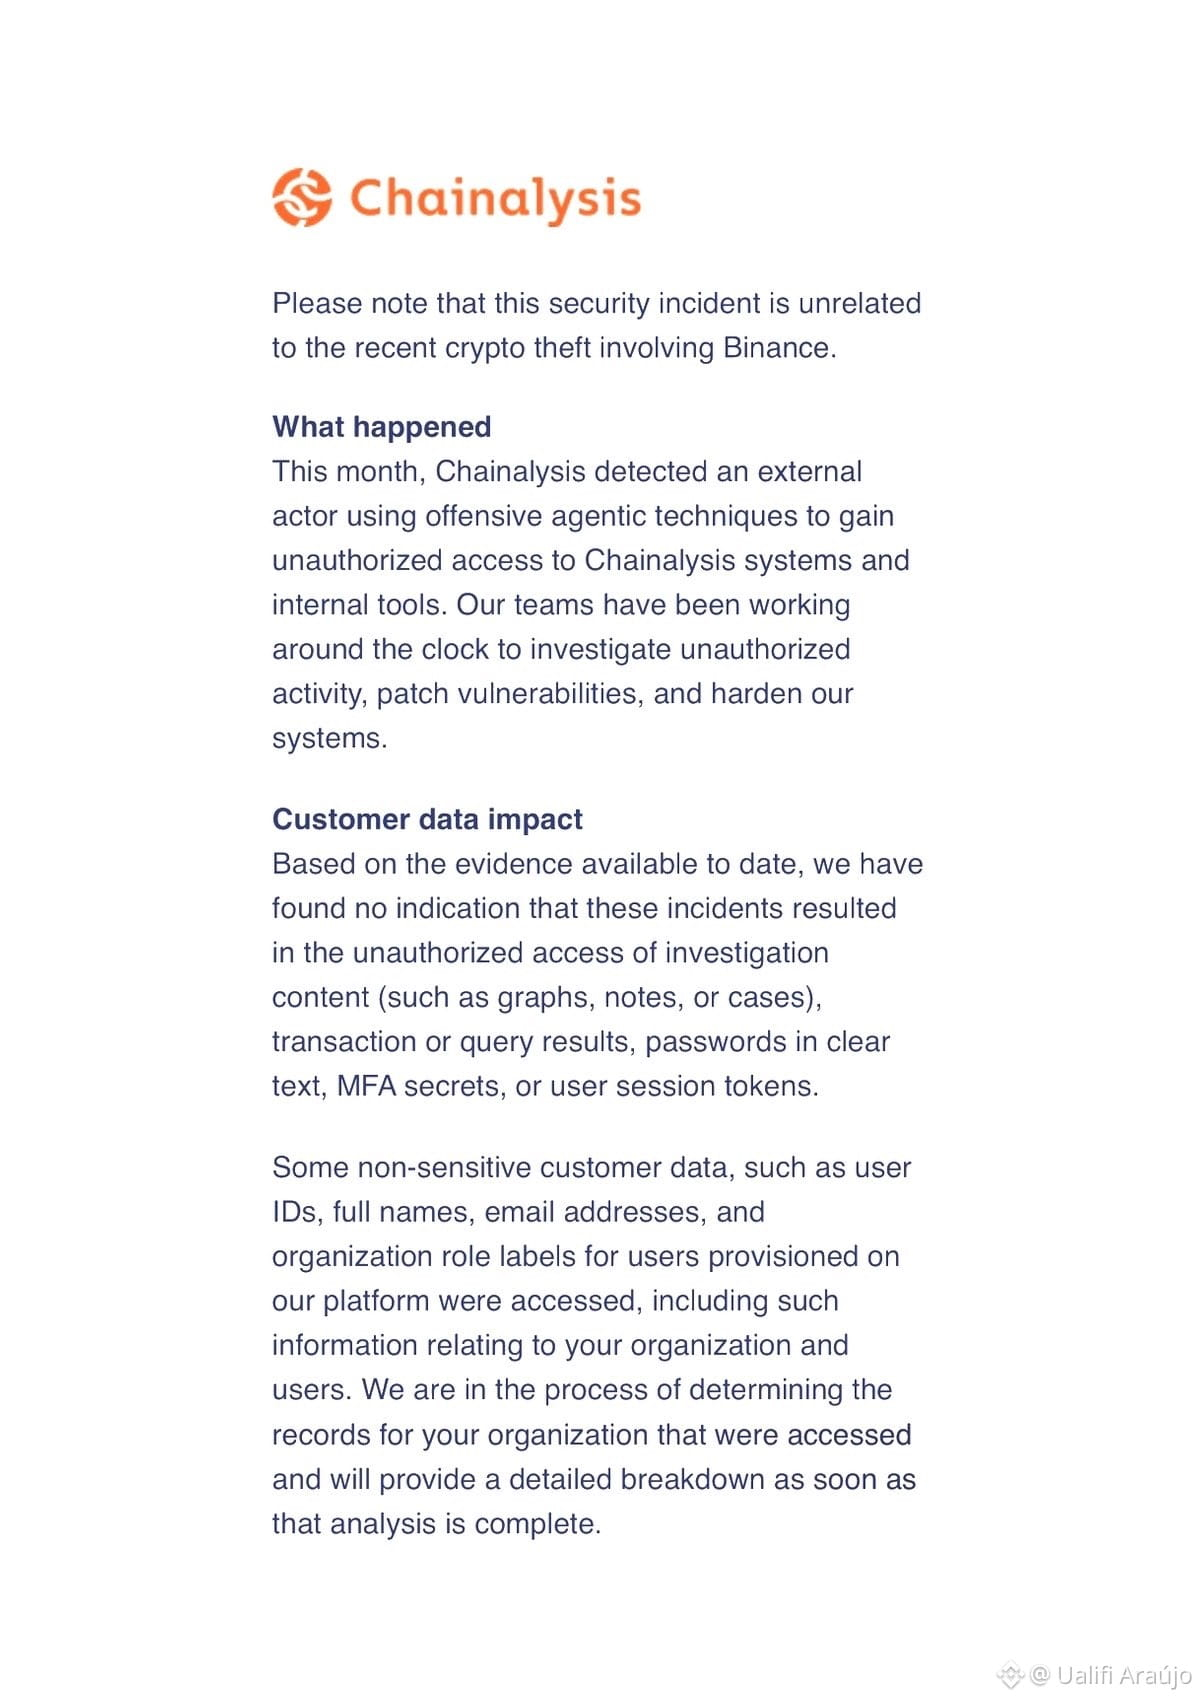
A Chainalysis, referência mundial em blockchain analytics, usada por exchanges, bancos e agências de inteligência para rastrear fundos ilícitos, recuperar bilhões e mapear redes criminosas, divulgou que sofreu um incidente de segurança neste mês.
Um ator externo usou “técnicas ofensivas agênticas” para acessar sistemas e ferramentas internas da empresa.
A ironia é gritante.
A Chainalysis construiu seu negócio exatamente em cima da capacidade de detectar, rastrear e atribuir ameaças no ecossistema cripto. Ajuda governos e exchanges a identificar hackers, ransomware, lavagem e atores maliciosos. E foi comprometida por técnicas que ela mesma descreve como ofensivas e baseadas em agentes, num momento em que a própria empresa já aposta em agentes de IA para acelerar investigações blockchain.
Chamar nomes, e-mails e funções de clientes (muitos deles de órgãos de segurança, exchanges e instituições financeiras) de “não sensíveis” é conveniente. Em um setor onde o mapeamento de atores e redes é o produto principal, a lista de quem usa a plataforma já é informação valiosa para quem quer atacar o ecossistema ou as próprias investigações.
A empresa diz que está trabalhando 24 horas por dia, contratou especialistas externos e até usando modelos de linguagem para revisar a própria segurança. O comunicado é cuidadoso e proativo na comunicação. Mas a pergunta permanece:
Se a empresa que se apresenta como a inteligência por trás do rastreamento de hacks em cripto não conseguiu impedir um acesso não autorizado aos seus sistemas com técnicas agênticas, o que isso diz sobre a resiliência do restante do setor que depende dessas ferramentas?
A transparência da blockchain é frequentemente vendida como a grande vantagem contra o crime. A ironia é que a infraestrutura que analisa essa transparência acabou de demonstrar a mesma vulnerabilidade que ela promete ajudar a combater.
Precisamos melhorar nisso, e bem rápido.
A Chainalysis, referência mundial em blockchain analytics, usada por exchanges, bancos e agências de inteligência para rastrear fundos ilícitos, recuperar bilhões e mapear redes criminosas, divulgou que sofreu um incidente de segurança neste mês.
Um ator externo usou “técnicas ofensivas agênticas” para acessar sistemas e ferramentas internas da empresa.
A ironia é gritante.
A Chainalysis construiu seu negócio exatamente em cima da capacidade de detectar, rastrear e atribuir ameaças no ecossistema cripto. Ajuda governos e exchanges a identificar hackers, ransomware, lavagem e atores maliciosos. E foi comprometida por técnicas que ela mesma descreve como ofensivas e baseadas em agentes, num momento em que a própria empresa já aposta em agentes de IA para acelerar investigações blockchain.
Chamar nomes, e-mails e funções de clientes (muitos deles de órgãos de segurança, exchanges e instituições financeiras) de “não sensíveis” é conveniente. Em um setor onde o mapeamento de atores e redes é o produto principal, a lista de quem usa a plataforma já é informação valiosa para quem quer atacar o ecossistema ou as próprias investigações.
A empresa diz que está trabalhando 24 horas por dia, contratou especialistas externos e até usando modelos de linguagem para revisar a própria segurança. O comunicado é cuidadoso e proativo na comunicação. Mas a pergunta permanece:
Se a empresa que se apresenta como a inteligência por trás do rastreamento de hacks em cripto não conseguiu impedir um acesso não autorizado aos seus sistemas com técnicas agênticas, o que isso diz sobre a resiliência do restante do setor que depende dessas ferramentas?
A transparência da blockchain é frequentemente vendida como a grande vantagem contra o crime. A ironia é que a infraestrutura que analisa essa transparência acabou de demonstrar a mesma vulnerabilidade que ela promete ajudar a combater.
Precisamos melhorar nisso, e bem rápido.