
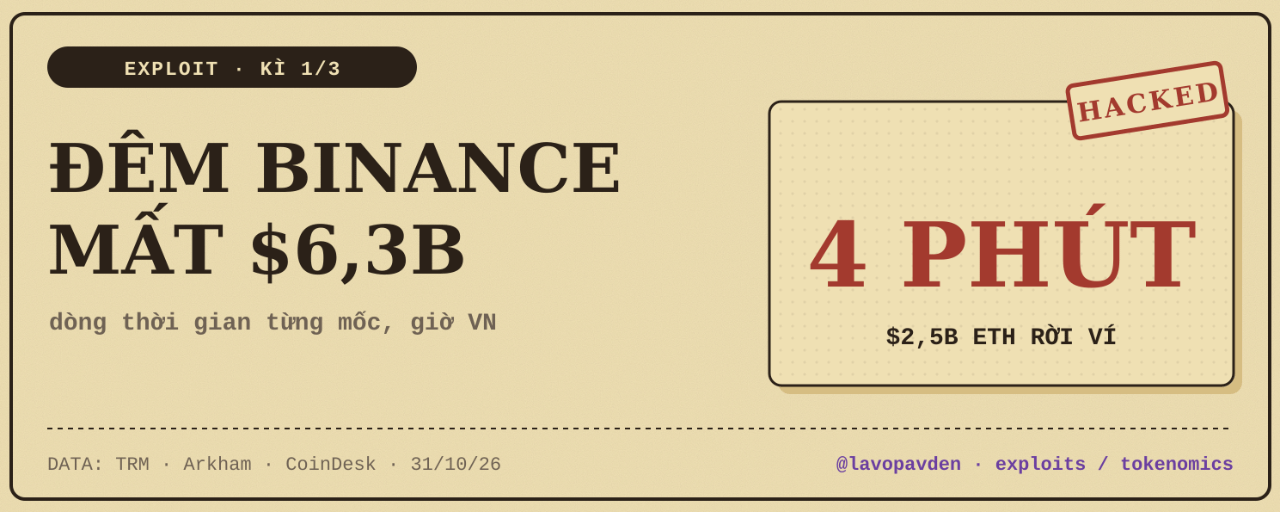
Cerca de US$ 6,3–6,4 bilhões saíram da carteira quente da Binance em cerca de 10 blockchains durante a noite de 29/10. Apenas na Ethereum, cerca de US$ 2,5 bilhões foram transferidos em menos de 4 minutos. Este é o maior roubo de criptomoedas já registrado, cerca de 4 vezes maior que o da Bybit, em fevereiro de 2025.
Reconstruí a sequência dos acontecimentos com base em dados da TRM, Arkham e CoinDesk, além de comunicados da Binance. Todos os horários abaixo estão no horário do Vietnã (UTC+7).
Antes da hora H: o hacker já havia se preparado com pelo menos um dia de antecedência
Na quarta-feira, 28/10, a carteira principal do hacker começou a receber pequenos saques do Tornado Cash. Essa é uma forma comum de obter dinheiro para pagar taxas sem revelar a origem.
Por volta das 23h de 29/10, o hacker implantou um contrato do tipo “sweeper”, ou seja, um tipo de contrato que reúne fundos em um único endereço. Primeiro, testou-o na própria carteira antes de usá-lo de verdade.
A TRM avalia que essa preparação corresponde ao padrão de ataques anteriores do grupo TraderTraitor (Coreia do Norte), incluindo o ataque à Bybit.
20 minutos em 10 blockchains, 4 minutos para $2,5B
Às 03:05 de 30/10, os fundos começaram a sair da carteira quente da Binance em várias blockchains ao mesmo tempo. Segundo a TRM e a Chainalysis, a maior parte saiu em cerca de 20 minutos.
Às 03:20, uma transação na Ethereum carregava 50 assinaturas de autorização no padrão EIP-7702. As 50 assinaturas foram feitas pela carteira quente “Binance 14” e apontavam para o mesmo contrato sweeper. Cada assinatura correspondia a um número de sequência de transação diferente, e bastava que uma delas correspondesse ao estado da carteira naquele momento. Exatamente uma correspondia.
Às 03:24, o contrato sweeper transferiu 167.464 ETH e 63 tipos de tokens, incluindo cerca de 1,6 bilhão de USDT. Os ativos na Ethereum valiam aproximadamente $2,5B.
Nas outras 9 blockchains, incluindo Bitcoin, Tron, Solana e XRP Ledger, os fundos foram transferidos por meio de transações comuns com assinaturas válidas. Só em Bitcoin, foram 18.270 BTC.
Quem bloqueou o quê, e quando
Às 04:04, a Circle congelou 823 milhões de USDC na carteira receptora. A Tether congelou mais de 1,5 bilhão de USDT no total, em vários endereços. A Ripple congelou RLUSD, a World Liberty Financial congelou USD1 e a First Digital congelou FDUSD. O Conselho de Segurança da Arbitrum também congelou parte dos ETH e ARB.
O detalhe que mais me assustou naquela noite está aqui. Também às 04:04, e novamente às 04:44, o hacker ainda conseguiu coletar os depósitos dos usuários. O sistema da Binance continuou transferindo automaticamente os depósitos para a carteira Binance 14, que estava comprometida.
Às 04:15, a Aave congelou temporariamente os mercados V3 e V4 como medida preventiva, pois o hacker havia usado USDT como garantia para tomar emprestados cerca de $44,6M em WETH alguns minutos antes. A Aave reabriu na tarde de 30/10.
Às 07:07, a Binance suspendeu os depósitos. Às 07:10, a carteira Binance 14 revogou as autorizações, quase 4 horas após ter sido comprometida.
Manhã de 30/10: reação do mercado
O BTC caiu cerca de 5%, para perto de $76,9K. O BNB recuou 8%, para cerca de $693. Mais de $1,3B em posições alavancadas foram liquidadas. O índice Fear and Greed caiu para 30.
Ao longo do dia, Chainalysis, TRM e ZachXBT atribuíram o ataque ao TraderTraitor. A Chainalysis também constatou que os fundos desse ataque foram misturados aos fundos do ataque anterior à Bitget.
Riscos e implicações para os usuários
Primeiro, o valor total das perdas ainda não foi fechado. As fontes divulgaram, respectivamente, $5,57B, $5,91B, $6,01B, $6,3B e depois $6,4B. Qualquer artigo que cite um desses valores como resultado final está usando um retrato de um determinado momento.
Segundo, a diferença de velocidade. O sistema de transferência operou automaticamente, reunindo até mesmo novos depósitos na carteira comprometida. A resposta levou quase 4 horas para revogar as autorizações. Para mim, esse é o ponto mais importante a acompanhar quando a Binance publicar a análise do incidente.
Terceiro, a situação das contas. De acordo com a atualização de 31/10, a Binance se comprometeu a arcar com todas as perdas, já repôs cerca de 90% dos ativos perdidos e os depósitos estão funcionando normalmente. A previsão é que os saques sejam reabertos gradualmente a partir de 1/11. A comprovação completa de reservas, que permitirá aos usuários verificarem seus próprios saldos, está prevista para cerca de 3/11.
Quarto, após um grande ataque hacker, é comum surgirem notícias falsas e contas se passando por “suporte para reembolso”. Confie apenas nos comunicados dos canais oficiais da Binance.
Conclusão: esse ataque não foi bem-sucedido por causa da rapidez da ação, mas por causa da diferença entre o sistema automatizado e o processo de resposta. Na próxima parte, vou explicar o mecanismo: como o hacker conseguiu aquelas 50 assinaturas.
Alguém que fez depósitos na Binance entre 3h e 7h da manhã de 30/10 já está vendo o saldo correto?
Esta análise do incidente se baseia em dados públicos e não é uma recomendação de investimento.