
29 CONTAS, US$ 397.708 ROUBADOS — QUAL É A VERDADEIRA LIÇÃO DO INCIDENTE DA PREDICT.FUN?
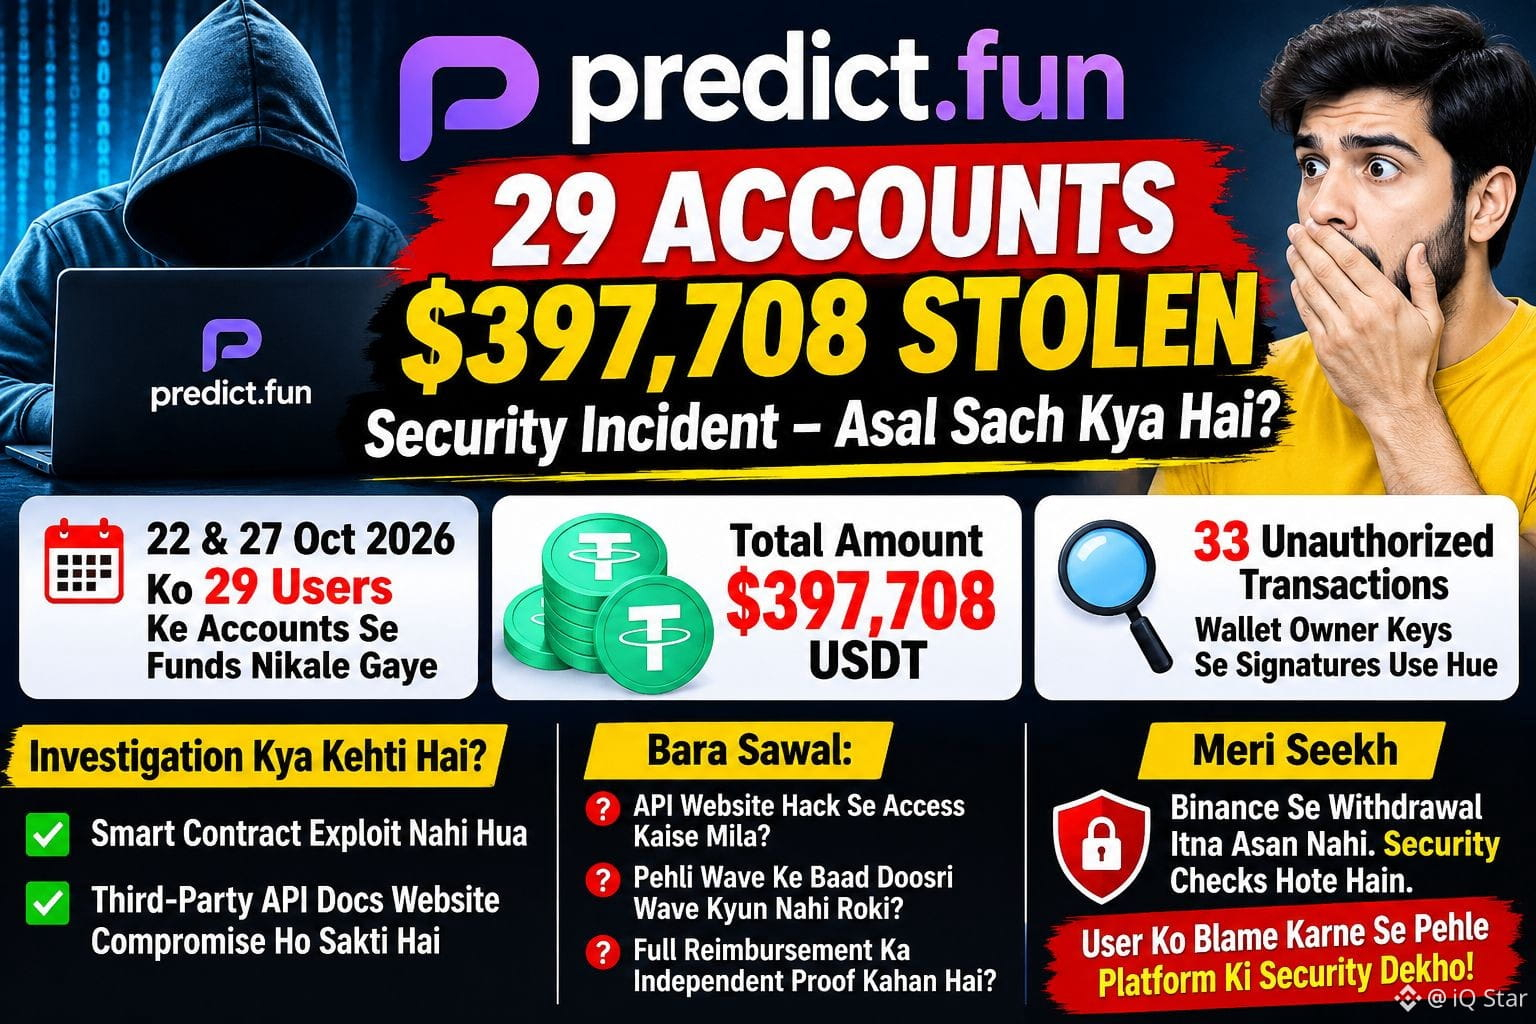
Em 22 e 27 de outubro de 2026, cerca de 397.708 USDT foram retirados das contas de 29 usuários da Predict.fun em duas ondas.
Mas o aspecto mais importante deste incidente é:
De acordo com a investigação de blockchain, 33 transações não autorizadas foram assinadas usando as chaves de proprietário das carteiras dos usuários. Os contratos inteligentes de mercado da Predict.fun não foram explorados.
Segundo a explicação preliminar da plataforma, o site de documentação da API hospedado por um terceiro pode ter sido comprometido.
Agora, a questão é:
Se um serviço de terceiros de uma plataforma for comprometido e as credenciais das carteiras dos usuários forem expostas, quem é responsável?
Deixe-me explicar:
Retirar fundos da Binance para outra plataforma de negociação não é algo que se faz com apenas um clique. Também há verificações de segurança e análises de saques. Portanto, dizer que qualquer pessoa pode retirar o dinheiro de outra usando IA ou uma explicação técnica simplista não é entender a verdadeira falha de segurança.
A Predict.fun precisa responder a três perguntas:
Como o comprometimento do site de documentação da API deu acesso às chaves de proprietário das carteiras?
Por que o monitoramento de segurança não impediu a segunda onda após a primeira?
A plataforma prometeu o reembolso integral, mas onde está a confirmação independente de que o pagamento foi concluído?
Na minha opinião, antes de culpar os usuários, é necessário investigar a arquitetura de segurança da plataforma, as dependências de terceiros e o sistema de controle de acesso.
A verdadeira prova de segurança acontece quando o dinheiro dos usuários está em risco, não quando a plataforma afirma ser segura.
Em 22 e 27 de outubro de 2026, cerca de 397.708 USDT foram retirados das contas de 29 usuários da Predict.fun em duas ondas.
Mas o aspecto mais importante deste incidente é:
De acordo com a investigação de blockchain, 33 transações não autorizadas foram assinadas usando as chaves de proprietário das carteiras dos usuários. Os contratos inteligentes de mercado da Predict.fun não foram explorados.
Segundo a explicação preliminar da plataforma, o site de documentação da API hospedado por um terceiro pode ter sido comprometido.
Agora, a questão é:
Se um serviço de terceiros de uma plataforma for comprometido e as credenciais das carteiras dos usuários forem expostas, quem é responsável?
Deixe-me explicar:
Retirar fundos da Binance para outra plataforma de negociação não é algo que se faz com apenas um clique. Também há verificações de segurança e análises de saques. Portanto, dizer que qualquer pessoa pode retirar o dinheiro de outra usando IA ou uma explicação técnica simplista não é entender a verdadeira falha de segurança.
A Predict.fun precisa responder a três perguntas:
Como o comprometimento do site de documentação da API deu acesso às chaves de proprietário das carteiras?
Por que o monitoramento de segurança não impediu a segunda onda após a primeira?
A plataforma prometeu o reembolso integral, mas onde está a confirmação independente de que o pagamento foi concluído?
Na minha opinião, antes de culpar os usuários, é necessário investigar a arquitetura de segurança da plataforma, as dependências de terceiros e o sistema de controle de acesso.
A verdadeira prova de segurança acontece quando o dinheiro dos usuários está em risco, não quando a plataforma afirma ser segura.