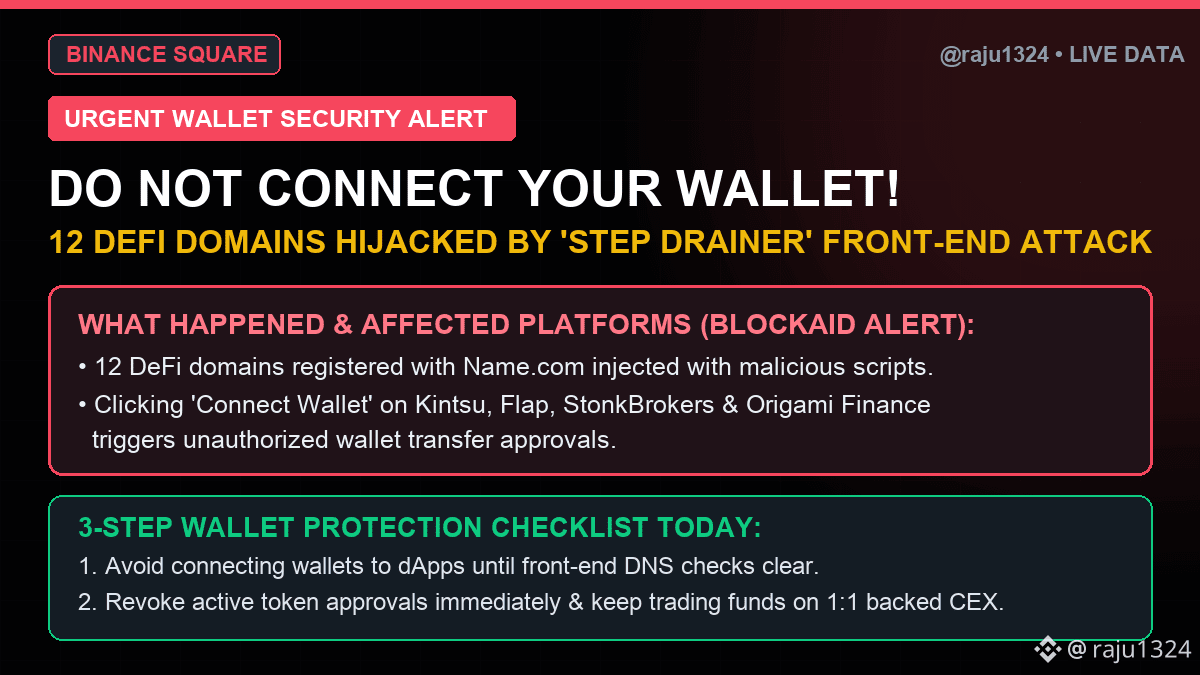
⚠️ ALERTA URGENTE DE SEGURANÇA: 12 sites de DeFi foram sequestrados pelo malware «Step Drainer» — NÃO conecte sua carteira agora! 🛡️🚨
De acordo com alertas de segurança da Blockaid e investigações on-chain realizadas hoje, hackers comprometeram 12 domínios de DeFi registrados na Name.com usando o kit de ferramentas front-end «Step Drainer».
🚨 O que você precisa saber imediatamente:
• Scripts maliciosos foram injetados em sites front-end para induzir usuários que clicam em «Conectar carteira» a assinar autorizações de transferência que drenam suas carteiras.
• Entre os projetos afetados mencionados nos alertas de hoje estão Kintsu, Flap, StonkBrokers e Origami Finance (com perdas também rastreadas nas redes EVM, $SOL e $APT).
• Enquanto isso, dados da Chainalysis divulgados hoje revelam que grupos sofisticados de phishing e exploração ligados a Estados são responsáveis por quase 89% das perdas causadas por ataques a criptoativos neste ano (média de US$ 185,6 milhões por ataque!).
🛡️ Sua lista de verificação de proteção da carteira em 3 etapas para hoje:
1️⃣ NÃO conecte sua carteira Web3 a nenhum front-end de dApp hoje, a menos que tenha verificado a autorização de segurança oficial.
2️⃣ Use uma carteira de hardware + revogue imediatamente as autorizações antigas de tokens se você interagiu com protocolos DeFi nas últimas 48 horas.
3️⃣ Mantenha uma separação rigorosa entre sua «carteira de cofre frio» (nunca se conecta a sites) e sua «carteira descartável quente» — ou mantenha seus ativos principais em contas com comprovante de reservas na proporção de 1:1 ($BTC, $ETH, $BNB, $USDT).
📌 SALVE E COMPARTILHE esta publicação para proteger outros traders da comunidade!
💬 Você revogou as permissões antigas da sua carteira este mês? Comente «SEGURO» se usa uma carteira fria! 👇
➕ Siga @raju1324 para receber alertas de segurança em tempo real e análises de cripto com foco nos riscos!
#CryptoSecurity #DeFi #Web3 #SOL #BinanceSquare