


Os responsáveis pelo ataque à Binance, estimado em US$ 6,3 bilhões, ainda controlam bilhões de dólares em criptomoedas roubadas, apesar dos esforços dos emissores de tokens para congelar os valores.
O ataque, o maior da história das criptomoedas, começou às 20h04 UTC de quinta-feira, e os responsáveis, ligados aos mesmos hackers norte-coreanos por trás do ataque à Bitget no mês passado, começaram imediatamente a converter os ativos.
O plano dos hackers era converter os ativos que poderiam ser congelados, como USDT e USDC, em outros que não poderiam, como Bitcoin (BTC) e Ether (ETH).
O engenheiro da CertiK Dickson Wu rastreou US$ 500 milhões em USDT enviados para um endereço. Até as 20h59 UTC, US$ 325 milhões já haviam sido vendidos a formadores de mercado em troca de ETH, menos de uma hora após o início do ataque.
Eles estavam em uma corrida contra alguns dos guardiões mais poderosos do mundo cripto: gigantes das stablecoins, como Tether e Circle, que já haviam começado a colocar na lista negra endereços associados ao roubo.
A Binance afirmou na sexta-feira que cerca de US$ 3 bilhões dos ativos roubados, de um total estimado em US$ 6,3 bilhões, foram congelados on-chain, e que está trabalhando com autoridades policiais, emissores e empresas de análise de blockchain para rastrear fundos adicionais.
A escala do roubo é impressionante, até mesmo para os padrões do mundo cripto. Mas, com cerca de metade dos ativos já congelados, quanto das criptomoedas roubadas os criminosos realmente podem gastar?
Criptomoedas com botão de desligar
Ao contrário do BTC ou do ETH, criptomoedas descentralizadas sem um emissor central ou alguém que possa apertar o botão de pausa, stablecoins centralizadas como o USDT da Tether e o USDC da Circle têm emissores que podem congelar tokens mantidos em endereços específicos.
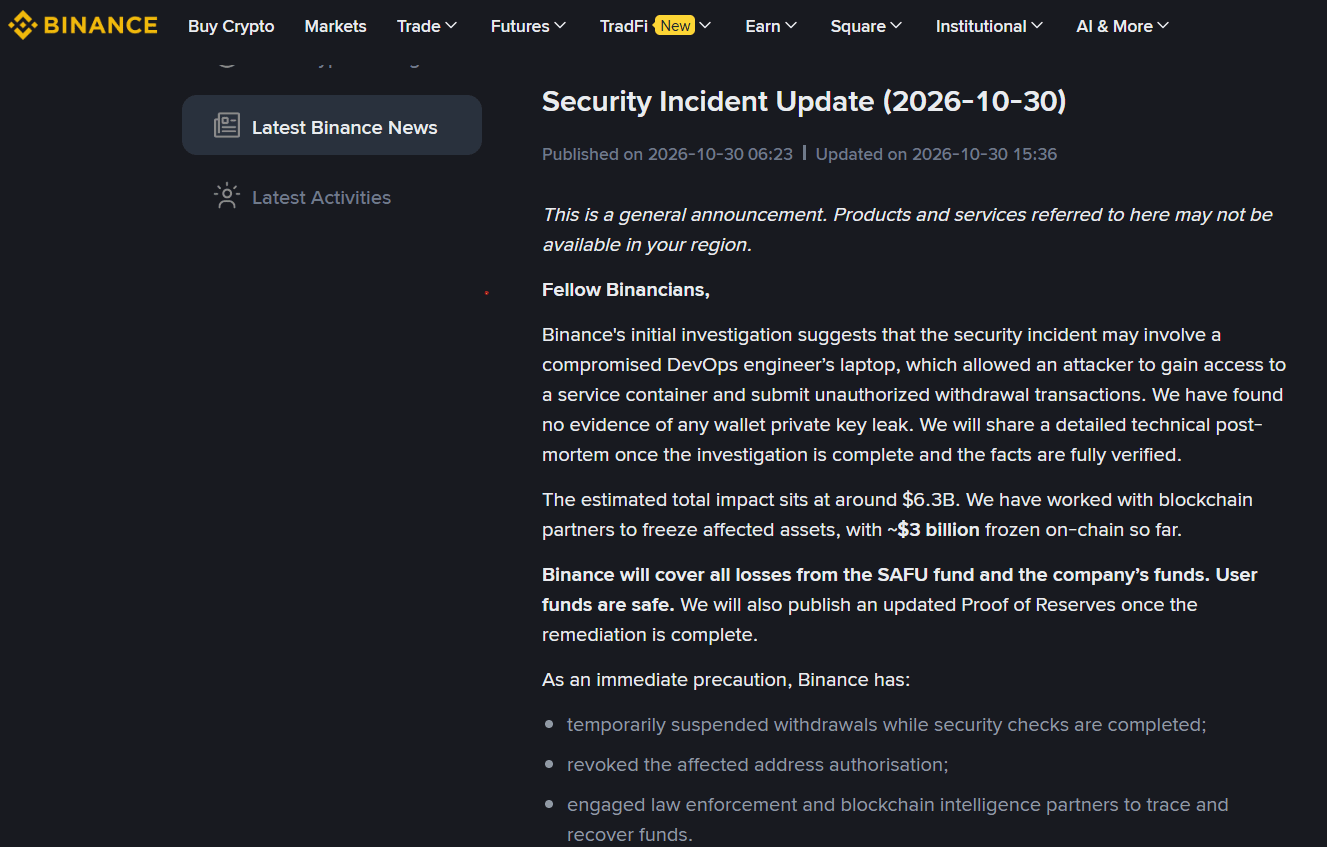
A Binance afirmou que está trabalhando com as autoridades policiais para rastrear os fundos. Fonte: Binance
Isso lhes dá o poder de agir rapidamente em incidentes como esse. A Tether congelou cerca de US$ 1,567 bilhão em USDT no total, e o primeiro grande congelamento ocorreu apenas 37 minutos depois que os fundos roubados chegaram à principal carteira Ethereum do invasor.
A Circle congelou cerca de US$ 823 milhões em USDC três minutos depois, e outros emissores, como Ripple e World Liberty Financial, logo fizeram o mesmo.
A capacidade de imobilizar criptomoedas não é exclusiva das stablecoins e, apesar de não terem emissores centrais, alguns protocolos descentralizados, como a Arbitrum, não ficaram de braços cruzados.
O Conselho de Segurança da Arbitrum transferiu cerca de US$ 30,5 milhões em ARB e ETH para uma carteira intermediária congelada, de onde os fundos só poderão ser movimentados após uma nova ação do conselho ou uma votação da governança da Arbitrum DAO.
Uma distinção importante permanece: fundos congelados não equivalem necessariamente a fundos recuperados. Imobilizar os ativos impede que os suspeitos de serem os invasores os gastem, mas não os devolve automaticamente à Binance ou a seus usuários.
A complicação envolvendo a Aave
O protocolo descentralizado de empréstimos Aave acrescenta mais uma camada de complexidade à situação. Entre 20h58 e 21h01 UTC, uma carteira associada aos invasores depositou US$ 60 milhões em USDT na Aave V3, na Ethereum, e tomou emprestados US$ 44,6 milhões em Ether encapsulado (WETH), cerca de 40 minutos antes do primeiro congelamento.
A LlamaRisk, provedora de serviços de gestão de risco da Aave, afirmou em sua atualização da 1h que, depois disso, a posição do invasor mantinha cerca de US$ 59,9 milhões em garantias de USDT contra uma dívida de US$ 43,8 milhões. A Aave afirmou que a posição continuava sobrecolateralizada e não colocava os fornecedores do protocolo em risco.
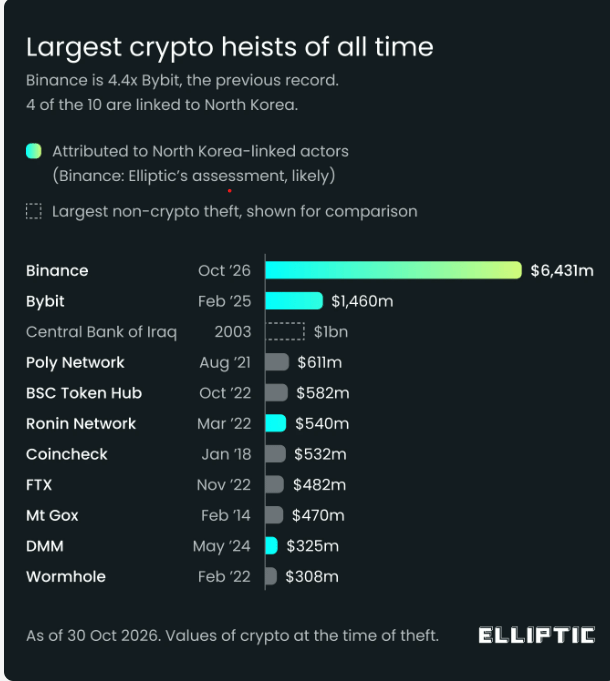
Os maiores roubos de criptomoedas de todos os tempos. Fonte: Elliptic
Como os USDT já haviam sido depositados no pool de empréstimos da Aave, colocar a carteira do invasor na lista negra não poderia recuperar automaticamente as garantias mantidas pelo protocolo, como explicou Marc Zeller, fundador da Aave Chan Initiative:
“O USDT é dinheiro de verdade, lastreado em dólares, e a posição é criminosa, mas está sobrecolateralizada aos olhos do protocolo.”
Para impedir novos depósitos e empréstimos, a Aave congelou temporariamente os mercados em suas implantações V3 e V4, embora os usuários existentes ainda pudessem sacar fundos, pagar empréstimos e liquidar posições.
Mais tarde, a Aave suspendeu o congelamento preventivo dos mercados V3 e V4, afirmando que seus contratos não haviam sido afetados e que as posições continuavam sobrecolateralizadas.
“Só mais um dia no mundo cripto”, disse Zeller.
Então, o que os invasores realmente podem manter?
A Elliptic estimou que US$ 2,84 bilhões haviam sido congelados até as 7h UTC de sexta-feira, enquanto os invasores ainda controlavam cerca de US$ 3,33 bilhões em ativos que os emissores não podiam imobilizar.
E, embora o congelamento tenha reduzido quase pela metade o conjunto de lucros dos invasores, isso não significa que todos os fundos restantes possam ser recuperados com segurança.
Bitcoin e Ether não têm um emissor central de tokens que possa colocar endereços individuais na lista negra, como a Tether ou a Circle. Portanto, depois que os ativos roubados são convertidos nessas criptomoedas nativas, as transações podem ser restringidas, mas congelá-las é bem mais difícil.
A Binance se comprometeu a cobrir todas as perdas com o Fundo de Ativos Seguros para Usuários (SAFU) e com recursos da empresa, e afirma que os ativos dos usuários continuam seguros. Segundo a atualização mais recente do CEO da Binance, Richard Teng, a corretora já está “recuperando os ativos roubados para os usuários”.
Revista: Outubro Negro da cibersegurança: como se proteger