


Na noite de 29 de outubro de 2026, por volta das 20h05 UTC, os próprios sistemas de assinatura da Binance autorizaram transferências de aproximadamente US$ 6,3 bilhões de suas carteiras quentes em dez blockchains. A maior parte dos fundos foi retirada em cerca de 20 minutos. Isso representa quatro vezes o recorde anterior, estabelecido pela Bybit em fevereiro de 2025 e, segundo a Elliptic, quase certamente o maior roubo de qualquer tipo já registrado.
A Binance suspendeu os saques, afirmou que os fundos dos usuários estão seguros e reservou US$ 6,34 bilhões em recursos da empresa para cobrir as perdas. A TRM Labs e a Chainalysis atribuem o ataque, com alto grau de confiança, ao TraderTraitor, unidade norte-coreana ligada ao Lazarus. Nenhum governo confirmou a atribuição até agora.
O que aconteceu, em linguagem simples
Uma carteira quente é a carteira online que uma corretora usa para processar levantamentos. O atacante esvaziou as carteiras quentes da Binance na Ethereum, Bitcoin, Tron, XRP Ledger, Solana e noutras redes. A Binance afirma não ter encontrado provas de que as chaves privadas tenham sido divulgadas. O atacante fez com que o próprio sistema de assinatura da Binance — o mecanismo que aprova cada pagamento — assinasse as transferências.
Na Ethereum, o atacante usou o EIP-7702 (uma atualização de maio de 2025) com 50 autorizações pré-assinadas para transformar uma carteira quente numa carteira de varrimento controlada pelo atacante. Nas outras redes, as transferências foram transações assinadas comuns. Tudo aponta para uma violação da infraestrutura de assinatura, não para um roubo clássico de chaves privadas.
A investigação inicial da Binance apontou para o portátil de um engenheiro de DevOps comprometido, que deu acesso a um contentor de serviço. Mais tarde, a empresa falou de «pontos de violação adicionais» e de um ataque mais complexo. Ainda não publicou o relatório técnico completo após o incidente.
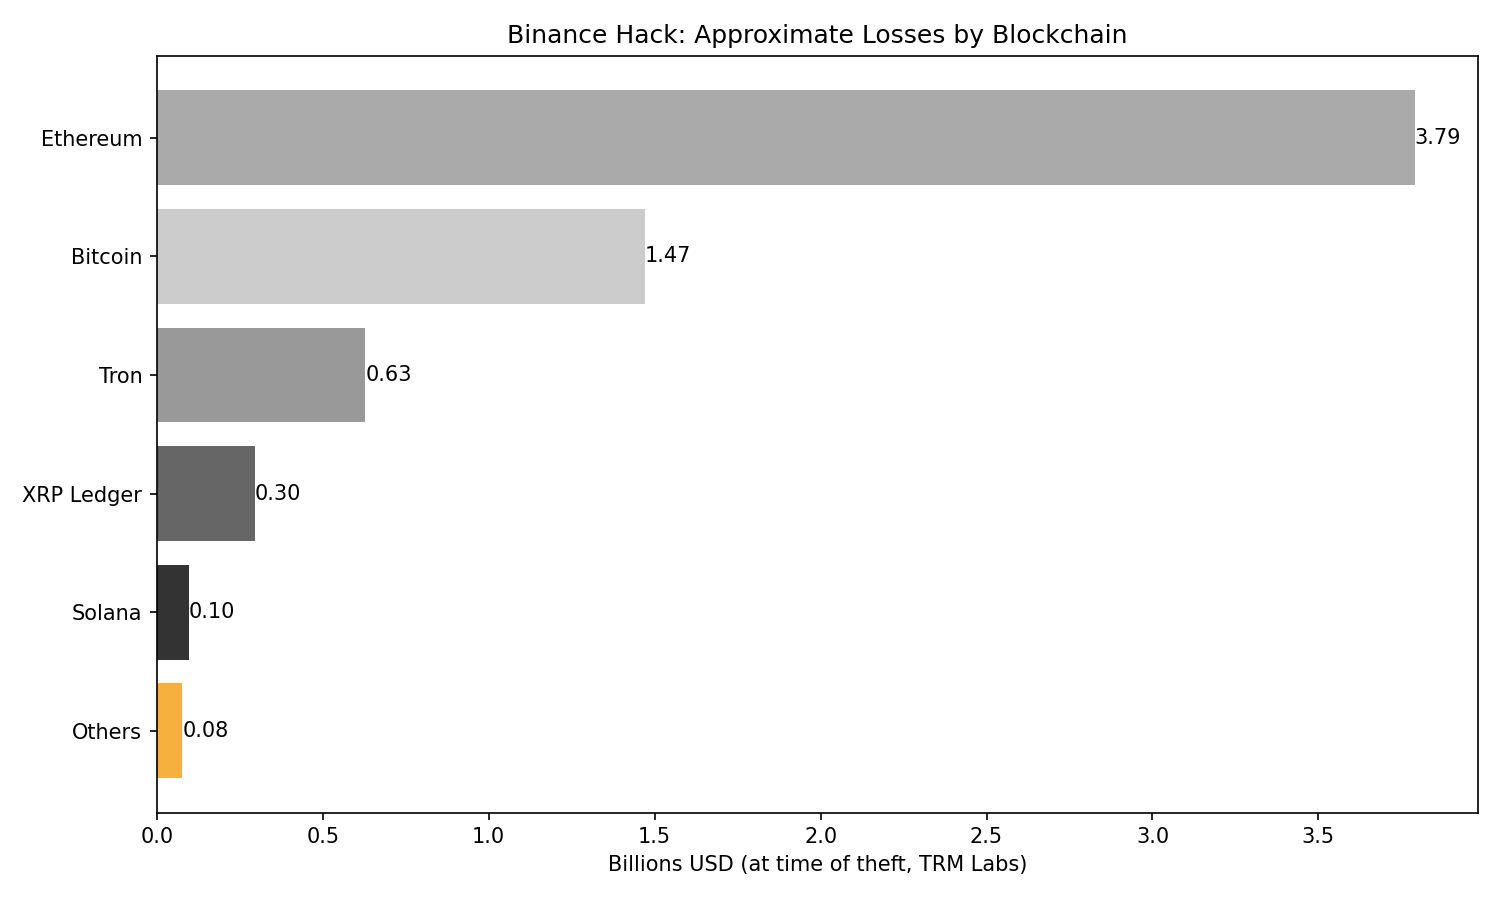 Perdas aproximadas por blockchain (TRM Labs, valor à data do roubo)
Segundo a TRM Labs (valor no momento de cada transferência): Ethereum, cerca de 3,79 mil milhões de dólares (200 630 ETH mais tokens, incluindo grandes quantidades de USDT e USDC); Bitcoin, 18 270 BTC (cerca de 1,47 mil milhões de dólares); Tron, cerca de 628 milhões de dólares; XRP Ledger, cerca de 296 milhões de dólares; Solana, cerca de 96 milhões de dólares; e o restante noutras redes. Total: cerca de 6,36 mil milhões de dólares. A Elliptic estima 6,43 mil milhões de dólares.
O botão de congelamento e os seus limites
Uma moeda congelável tem um emissor que pode bloquear uma carteira (a Tether, no caso do USDT, e a Circle, no caso do USDC). Uma moeda não congelável, como o bitcoin ou o ether nativos, não tem esse mecanismo.
A Tether, a Circle, a Ripple, a World Liberty Financial e o Conselho de Segurança da Arbitrum congelaram ou apreenderam cerca de 2,7 mil milhões de dólares em poucas horas, segundo a TRM. A Binance fala em cerca de 3 mil milhões de dólares congelados. Quase tudo o que foi bloqueado provinha de ativos com um emissor. Nem um único bitcoin roubado foi travado dessa forma.
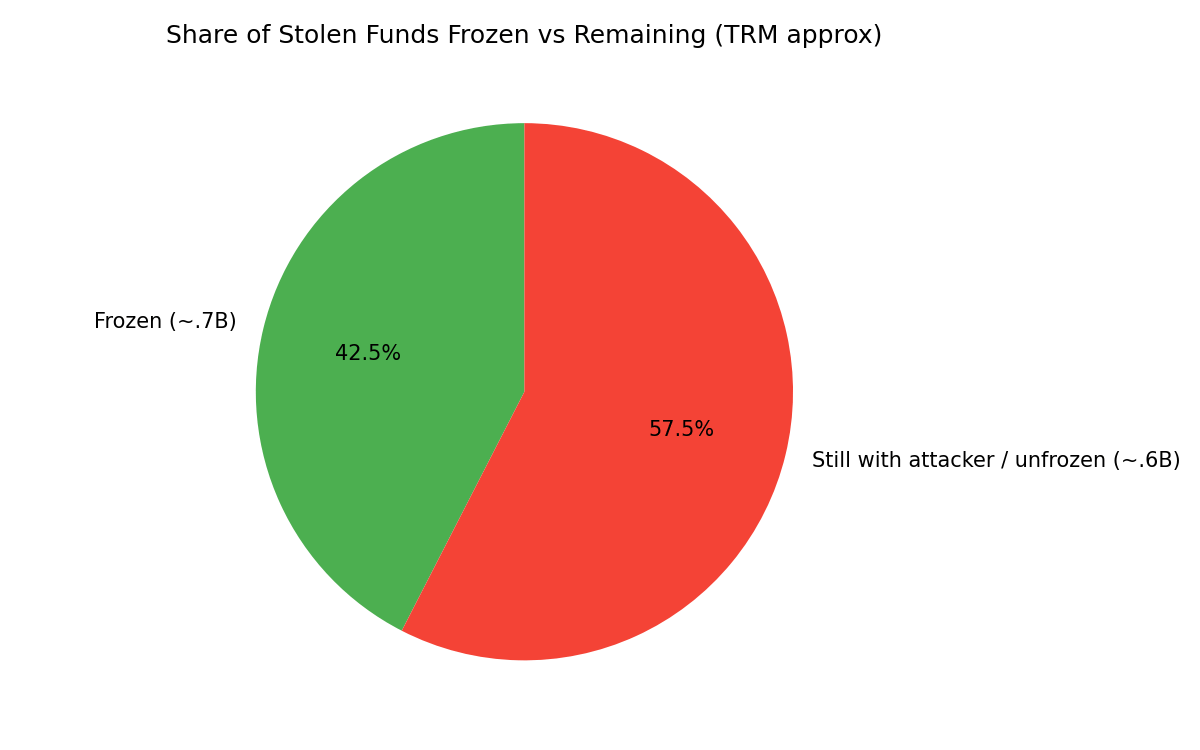 Proporção aproximada dos fundos roubados congelada vs. restante
O atacante tentou antecipar-se aos congelamentos: vendeu centenas de milhões de dólares em USDT por ETH e TRX e depositou USDT na Aave para pedir ETH emprestado. Congelado não significa devolvido. A recuperação do dinheiro exige um processo jurídico separado.
A criptografia das chaves resistiu. O que falhou foi o ambiente operacional à sua volta. O botão de congelamento — de que muitos puristas não gostam — travou quase metade do saque em poucas horas.
A Binance consegue cobrir as perdas?
Sim, segundo a empresa. Reservou mais de 6,34 mil milhões de dólares dos seus próprios fundos. Cerca de 5 mil milhões já estavam nos mesmos tokens afetados; o restante está a ser comprado no mercado aberto e em transações OTC. A empresa também tem o SAFU (Fundo de Ativos Seguros para os Utilizadores), que historicamente ronda mil milhões de dólares em BTC.
A co-CEO Yi He afirmou que o montante afetado representava cerca de 2% dos ativos dos utilizadores e das reservas públicas. Os dados do site da Binance e da sua Prova de Reservas de 1 de outubro indicavam ativos de clientes próximos de 129,4 mil milhões de dólares, com rácios de reserva ≥100% nos principais ativos.
Os levantamentos foram suspensos, com o objetivo de serem retomados até domingo, 1 de novembro, e foi prometida uma Prova de Reservas atualizada para segunda-feira. Os depósitos continuaram disponíveis. A empresa garante que os fundos dos utilizadores estão seguros e que cobrirá todas as perdas.
O que reforça ou enfraquece a segurança das corretoras
A confiança é sustentada pela combinação de três camadas: controlos operacionais sólidos em torno das chaves, capacidade de resposta rápida (congelamentos, seguros, reservas) e transparência (Provas de Reservas frequentes e auditadas). Neste caso, a camada operacional falhou, mas a camada de resposta funcionou melhor do que muitos esperavam.
A confiança é enfraquecida pela dependência de carteiras quentes com grandes saldos, pela complexidade dos sistemas de assinatura em várias redes e pelo risco de comprometimento de portáteis ou de acessos privilegiados. Os atores estatais (como se suspeita neste caso) têm recursos e paciência que excedem os da maioria dos grupos criminosos comuns. O facto de as chaves privadas não terem sido divulgadas é positivo, mas também mostra que o ponto fraco passou a ser a infraestrutura e as pessoas.
Sinais a acompanhar nos próximos dias
Se a Binance publica o relatório técnico detalhado após o incidente e uma Prova de Reservas atualizada que confirme uma cobertura de 1:1.
Quanto do montante congelado é efetivamente recuperado e em que prazo.
Se os cerca de 2,4–3,2 mil milhões de dólares ainda controlados pelo atacante (principalmente BTC e ETH) começam a ser transferidos para pontes, mesas OTC ou misturadores.
Se outras corretoras ou entidades de custódia anunciam revisões dos seus sistemas de assinatura e carteiras quentes.
Qualquer confirmação oficial (do FBI ou de outras entidades) da atribuição ao TraderTraitor.
O que perguntar esta semana à sua corretora, ao emissor da sua stablecoin e ao conselho de administração
Qual é o saldo máximo mantido em carteiras quentes e como é repartido?
Que controlos protegem o sistema de assinatura? Existem limites por transação, aprovações em tempo real por várias pessoas ou deteção de anomalias?
Quando foi realizado o último teste de intrusão ou exercício de equipa vermelha ao processo de levantamentos?
Que percentagem dos ativos pode ser congelada e com que emissores têm acordos de resposta rápida?
Com que frequência publicam uma Prova de Reservas e que auditor externo a verifica?
O fundo de seguro (SAFU ou equivalente) cobre um evento desta dimensão e é financiado com os mesmos ativos?
Para os utilizadores: a diversificação entre corretoras, o recurso à custódia própria para montantes elevados e a preferência por ativos com boa liquidez em várias plataformas reduzem o risco de um ponto único de falha.
Conclusão
O maior roubo de criptomoedas da história não foi uma falha da criptografia. Foi uma falha dos mecanismos humanos e operacionais que rodeiam as chaves. Ao mesmo tempo, demonstrou que a capacidade dos emissores de stablecoins para congelar fundos pode limitar os danos de forma significativa e rápida. A Binance afirma que cobrirá tudo com recursos próprios e que os utilizadores serão ressarcidos. O mercado e os reguladores acompanharão se a execução e a transparência correspondem às declarações.
O incidente deixa uma questão prática para todo o setor: quanto da sua exposição depende de uma corretora controlar na perfeição o seu sistema de assinatura, e quanto depende de um emissor poder carregar num botão de pausa?
Se quiser receber análises como esta regularmente, subscreva aqui: https://cryptopress.substack.com/subscribe
O artigo O ataque de 6,3 mil milhões de dólares à Binance: chaves intactas, sistema de assinatura falhou, botão de congelamento salvou quase metade foi publicado originalmente na Cryptopress.