

Em 31 de outubro, a Aliança Global de Cibersegurança (GCSA) publicou um relatório de investigação independente sobre o roubo de 6,3 bilhões de dólares da Binance. O relatório não confirmou nem negou a afirmação da Binance de que «não foram encontradas evidências de comprometimento de chaves privadas»; em vez disso, adotou uma abordagem mais restrita, reconhecendo apenas os fatos verificáveis na blockchain sobre transações e assinaturas.
Principais conclusões
A GCSA revisou 50 assinaturas de autorização EIP-7702 relacionadas às carteiras quentes da Binance e confirmou que todas eram válidas. Isso parece favorecer a Binance, mas o relatório também destacou: «Uma assinatura válida apenas comprova a capacidade de assinar; não permite concluir se a chave privada foi roubada nem identificar qual sistema interno iniciou a solicitação.»
Esta frase leva o caso a uma direção mais complexa. Se a chave privada realmente tivesse sido vazada, o atacante poderia simplesmente assinar as transações. Por que recorrer ao caminho tão complicado de "autorização → delegação"? A estratégia em lote de 50 Nonces consecutivos sugere justamente que o atacante talvez não tivesse a chave privada, mas sim controlasse o sistema de assinatura.
Inferências técnicas sobre o caminho do ataque
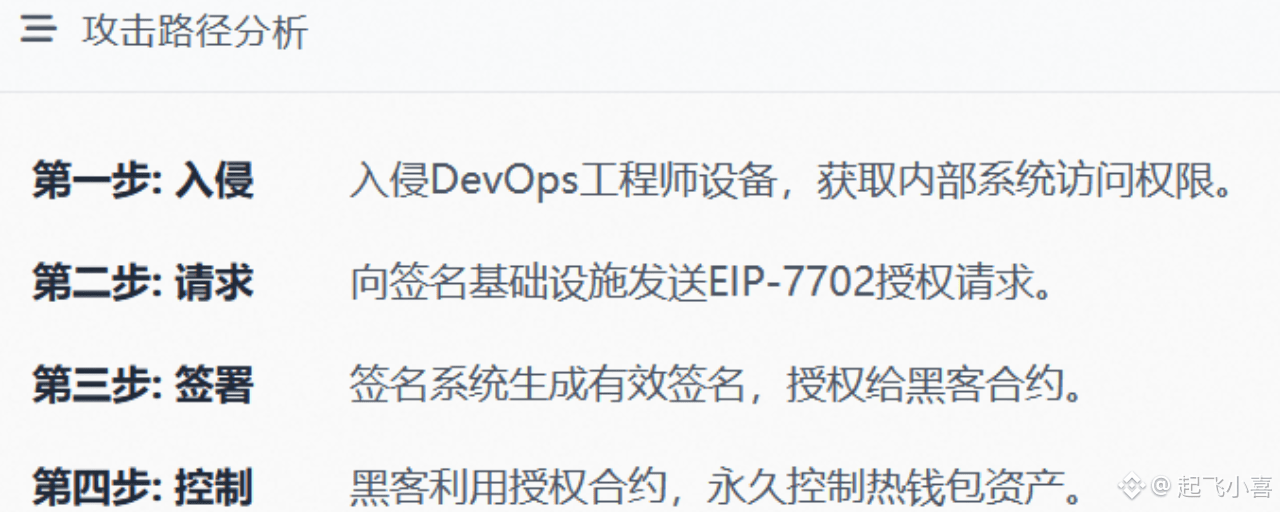
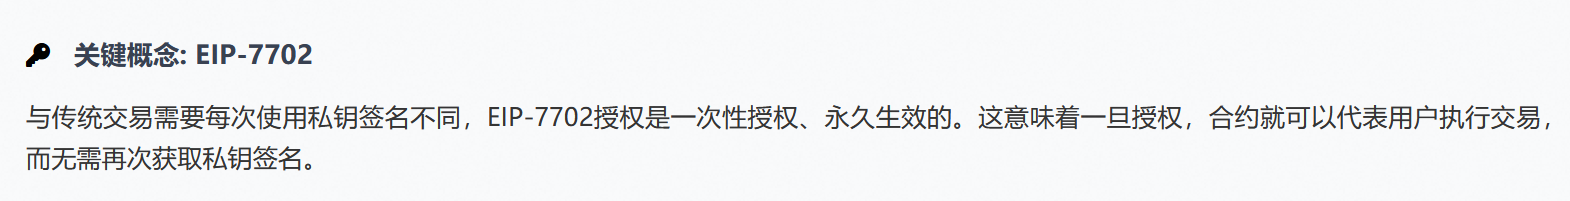
Invadir o notebook de um engenheiro de DevOps → enviar uma solicitação de autorização EIP-7702 à infraestrutura de assinatura → o sistema considerá-la uma instrução legítima e assinar a autorização → o hacker usar um contrato de delegação para controlar os ativos da carteira quente sem precisar da chave privada.
HSM e MPC podem garantir que os fragmentos da chave privada não sejam extraídos, mas não impedem que "o sistema seja instruído a assinar algo perigoso".
Nem os próprios números são conclusivos
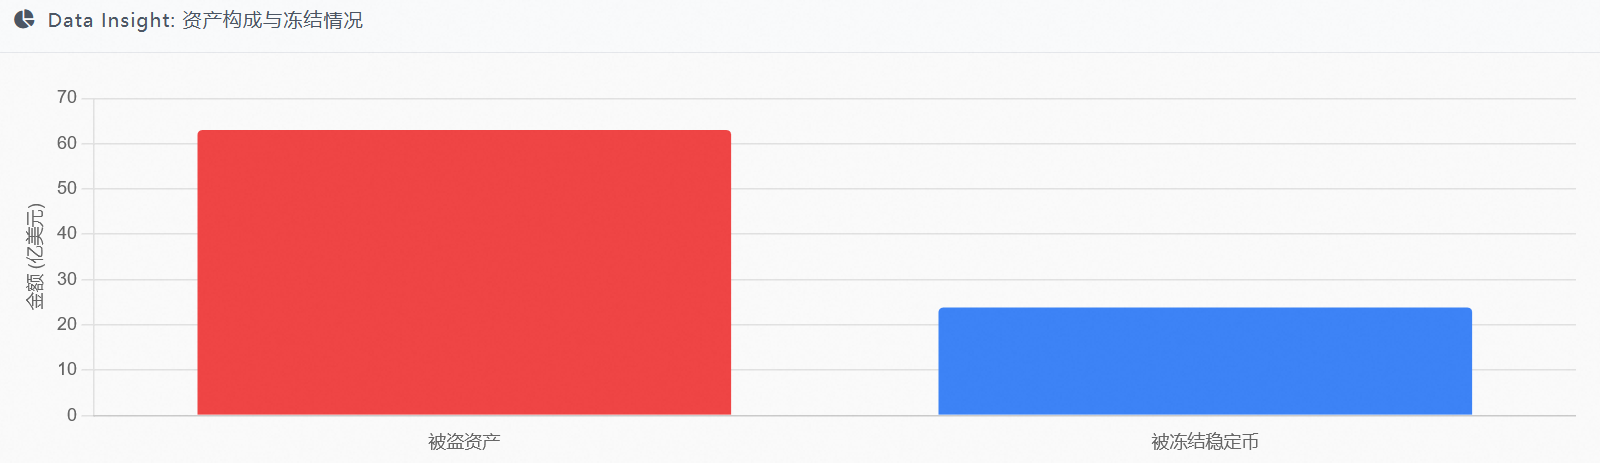
A cifra oficial da Binance é de cerca de 6,3 bilhões; a análise on-chain da Glassnode aponta cerca de 5,3 bilhões; a Bloomberg, citando a SEAL 911, fala em 5,5 a 5,9 bilhões; e Shen Yu estima cerca de 5,8 bilhões.
Nenhum desses valores representa uma perda líquida final verificada de forma independente. A Tether e a Circle congelaram cerca de 2,38 bilhões de dólares em stablecoins, mas BTC e ETH não têm emissores centralizados e continuam nas mãos dos hackers.
A GCSA também declarou explicitamente que, nesta ocasião, revisou apenas as principais transações na Ethereum. A contabilização completa entre blockchains, o valor efetivamente recuperado e a identidade dos atacantes ainda exigem provas adicionais.
Por fim, há um paradoxo inevitável: deixar o dinheiro em uma corretora centralizada é, essencialmente, apostar que, se a plataforma tiver problemas, ela "estará disposta a indenizar" e também "terá condições de fazê-lo". A Binance ter condições de cobrir 6,3 bilhões não significa que outras empresas também tenham.
#币安披露黑客事件进展63亿美元损失已弥补八成 #何一表示提现预计将在未来42小时内恢复 #CZ称币安赔付到位最重要是保护用户 #RichardTeng表示币安将用公司资金全额覆盖损失 #疑似朝鲜攻击占加密黑客损失近89% $BNB
