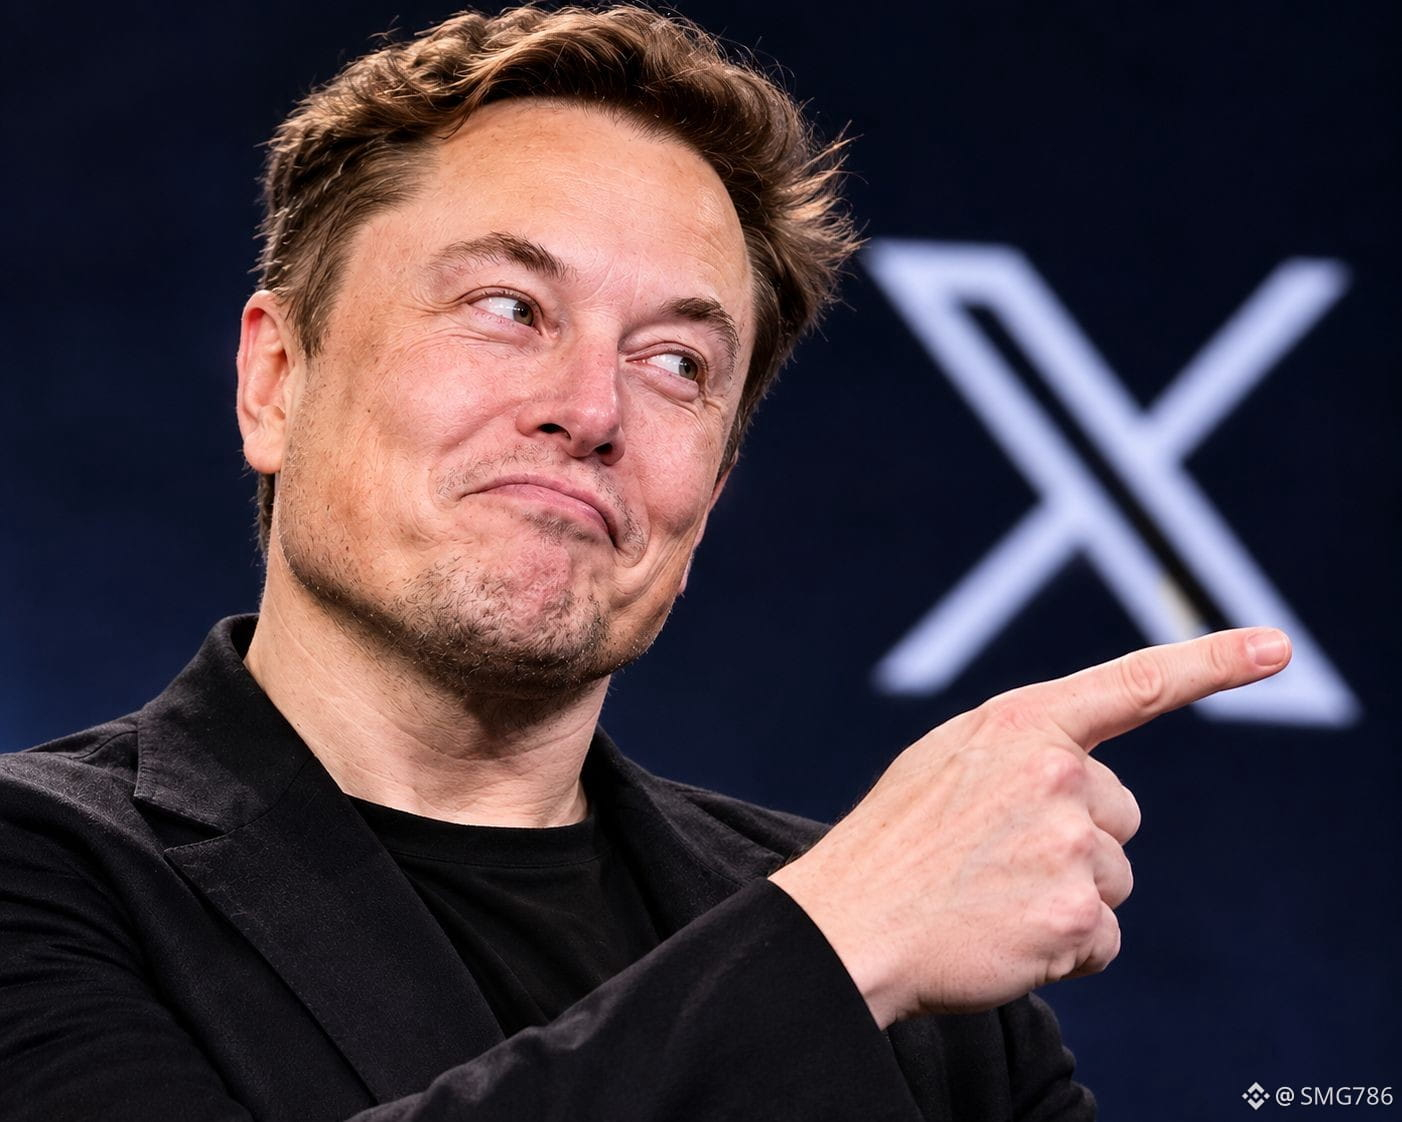
Elon Musk, fundador da Tesla, comentou o ciberataque contra a corretora de criptomoedas Binance por meio da plataforma de mídia social X. Em sua publicação sobre o ataque, Musk usou a frase: “Todo dia é dia zero.”
A declaração de Musk chamou a atenção em um momento em que os riscos de cibersegurança no setor de criptomoedas voltaram à tona.
Em cibersegurança, o termo “dia zero” refere-se a uma vulnerabilidade em um software ou sistema que é explorada por invasores antes de ser divulgada publicamente ou de ser lançada uma atualização de segurança relacionada. Esses tipos de vulnerabilidade podem representar sérios riscos de segurança, pois os desenvolvedores de software podem não ter tempo suficiente para corrigir o problema.
A publicação de Musk foi interpretada como uma avaliação das ameaças à segurança enfrentadas pelas plataformas digitais após o ataque à Binance.
Enquanto isso, Musk também republicou um artigo do The Kobeissi Letter, que compartilha análises dos mercados financeiros, sobre o ataque à Binance.
O The Kobeissi Letter afirmou que cerca de US$ 5,7 bilhões em fundos saíram da Binance após o ciberataque. A publicação descreveu o incidente como o maior ciberataque da história das criptomoedas.
No entanto, não foi confirmado que a totalidade dos US$ 5,7 bilhões relatados em saídas de fundos corresponda a ativos roubados pelos invasores.
As saídas de fundos das corretoras também podem incluir usuários transferindo seus ativos para outras plataformas ou carteiras pessoais.
Portanto, o valor total das saídas e os fundos diretamente perdidos em decorrência do ataque devem ser avaliados separadamente.
A declaração de Musk e a republicação posterior de sua avaliação mantêm na pauta as preocupações de segurança suscitadas pelo ataque à Binance no setor de criptomoedas, enquanto persistem as incertezas quanto à dimensão financeira do incidente.
A declaração de Musk chamou a atenção em um momento em que os riscos de cibersegurança no setor de criptomoedas voltaram à tona.
Em cibersegurança, o termo “dia zero” refere-se a uma vulnerabilidade em um software ou sistema que é explorada por invasores antes de ser divulgada publicamente ou de ser lançada uma atualização de segurança relacionada. Esses tipos de vulnerabilidade podem representar sérios riscos de segurança, pois os desenvolvedores de software podem não ter tempo suficiente para corrigir o problema.
A publicação de Musk foi interpretada como uma avaliação das ameaças à segurança enfrentadas pelas plataformas digitais após o ataque à Binance.
Enquanto isso, Musk também republicou um artigo do The Kobeissi Letter, que compartilha análises dos mercados financeiros, sobre o ataque à Binance.
O The Kobeissi Letter afirmou que cerca de US$ 5,7 bilhões em fundos saíram da Binance após o ciberataque. A publicação descreveu o incidente como o maior ciberataque da história das criptomoedas.
No entanto, não foi confirmado que a totalidade dos US$ 5,7 bilhões relatados em saídas de fundos corresponda a ativos roubados pelos invasores.
As saídas de fundos das corretoras também podem incluir usuários transferindo seus ativos para outras plataformas ou carteiras pessoais.
Portanto, o valor total das saídas e os fundos diretamente perdidos em decorrência do ataque devem ser avaliados separadamente.
A declaração de Musk e a republicação posterior de sua avaliação mantêm na pauta as preocupações de segurança suscitadas pelo ataque à Binance no setor de criptomoedas, enquanto persistem as incertezas quanto à dimensão financeira do incidente.