【OpenSky · Exploração diária Day 24】
Coordenadas da exploração de hoje da OpenSky: «O cisne negro não é assustador; assustador é todo o setor só despertar uma vez, no dia do incidente»
Um incidente de segurança de 6,3 bilhões de dólares: o grupo está inundado de mensagens, os gráficos estão despencando e as piadas estão se espalhando. A investigação preliminar aponta para um terminal de engenharia invadido e privilégios de comando sequestrados — não foi uma chave privada exposta, mas sim um «canal de autorização» comprometido.
Cada grande abalo é um exame de saúde do setor. O relatório deste exame é bem claro:
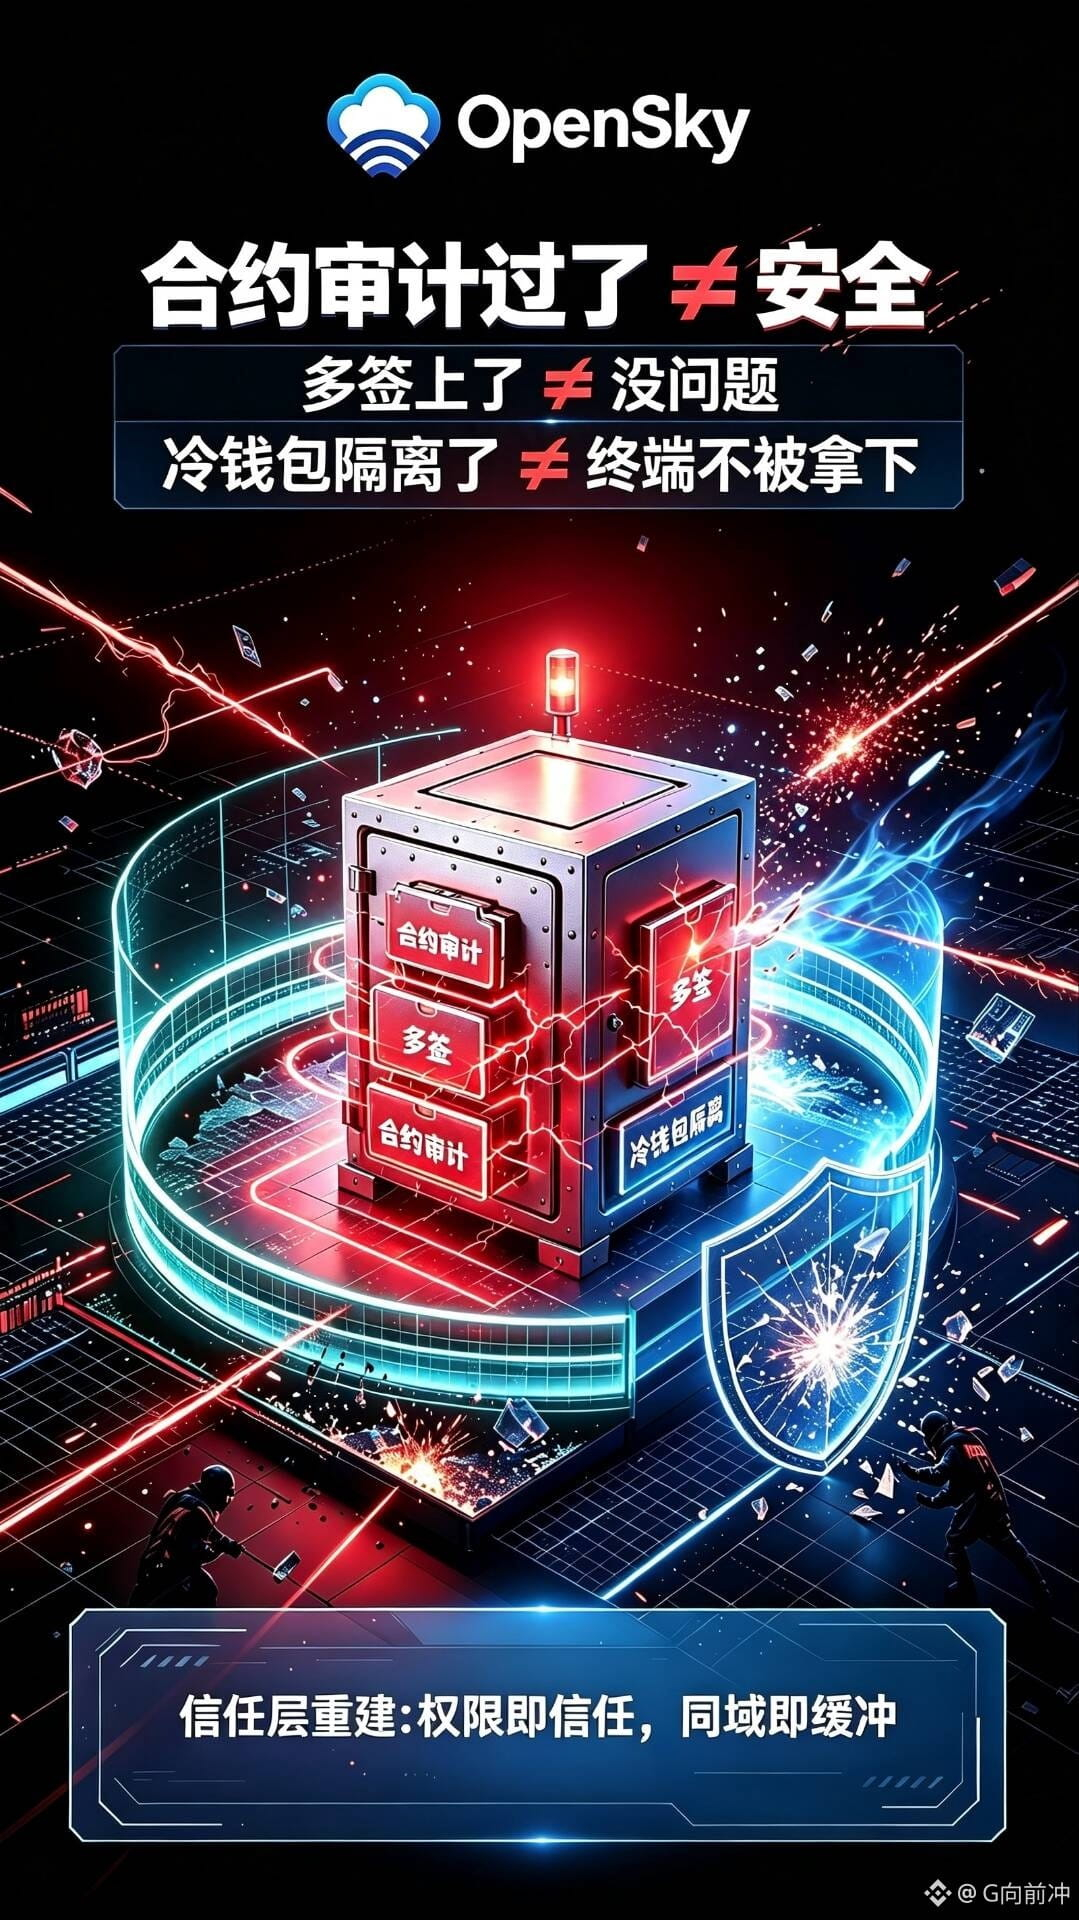
Passar na auditoria do contrato ≠ infraestrutura segura
Implementar uma carteira multisig ≠ ausência de problemas de permissão
Isolar as carteiras frias ≠ impedir que os terminais de operação sejam comprometidos
Adotar o lema «segurança em primeiro lugar» ≠ ter confiança real na camada de comunicação
A superfície de ataque já migrou do «código on-chain» para as «permissões off-chain» — terminais, sessões, autorizações, canais internos e identidades de operação.
Construímos nossa base sobre o princípio de que «permissão é confiança»: a OpenSky protege as comunicações, a segurança protege as permissões e a Anfu viabiliza as transferências. Enfrentar ataques isoladamente sobrecarrega qualquer elo; a colaboração dentro do mesmo domínio, porém, transforma a falha de um único ponto em uma proteção para todo o sistema.
A reflexão do setor desta vez não deveria se limitar a «se aquela empresa vai indenizar e quanto foi congelado».
O verdadeiro progresso é:
Tratar a «governança de permissões» como prioridade
Tratar a «confiança nas comunicações» como infraestrutura
Não somos espectadores nem sábios depois do acontecido.
O que nos perguntamos é: quando a próxima tempestade chegar, nossa base será sólida o suficiente?
OpenSky #ExploraçãoDiária #InfraestruturaDeSegurança #PermissãoÉConfiança #SAFE4.0 #十二生肖生态
Coordenadas da exploração de hoje da OpenSky: «O cisne negro não é assustador; assustador é todo o setor só despertar uma vez, no dia do incidente»
Um incidente de segurança de 6,3 bilhões de dólares: o grupo está inundado de mensagens, os gráficos estão despencando e as piadas estão se espalhando. A investigação preliminar aponta para um terminal de engenharia invadido e privilégios de comando sequestrados — não foi uma chave privada exposta, mas sim um «canal de autorização» comprometido.
Cada grande abalo é um exame de saúde do setor. O relatório deste exame é bem claro:
Passar na auditoria do contrato ≠ infraestrutura segura
Implementar uma carteira multisig ≠ ausência de problemas de permissão
Isolar as carteiras frias ≠ impedir que os terminais de operação sejam comprometidos
Adotar o lema «segurança em primeiro lugar» ≠ ter confiança real na camada de comunicação
A superfície de ataque já migrou do «código on-chain» para as «permissões off-chain» — terminais, sessões, autorizações, canais internos e identidades de operação.
Construímos nossa base sobre o princípio de que «permissão é confiança»: a OpenSky protege as comunicações, a segurança protege as permissões e a Anfu viabiliza as transferências. Enfrentar ataques isoladamente sobrecarrega qualquer elo; a colaboração dentro do mesmo domínio, porém, transforma a falha de um único ponto em uma proteção para todo o sistema.
A reflexão do setor desta vez não deveria se limitar a «se aquela empresa vai indenizar e quanto foi congelado».
O verdadeiro progresso é:
Tratar a «governança de permissões» como prioridade
Tratar a «confiança nas comunicações» como infraestrutura
Não somos espectadores nem sábios depois do acontecido.
O que nos perguntamos é: quando a próxima tempestade chegar, nossa base será sólida o suficiente?
OpenSky #ExploraçãoDiária #InfraestruturaDeSegurança #PermissãoÉConfiança #SAFE4.0 #十二生肖生态