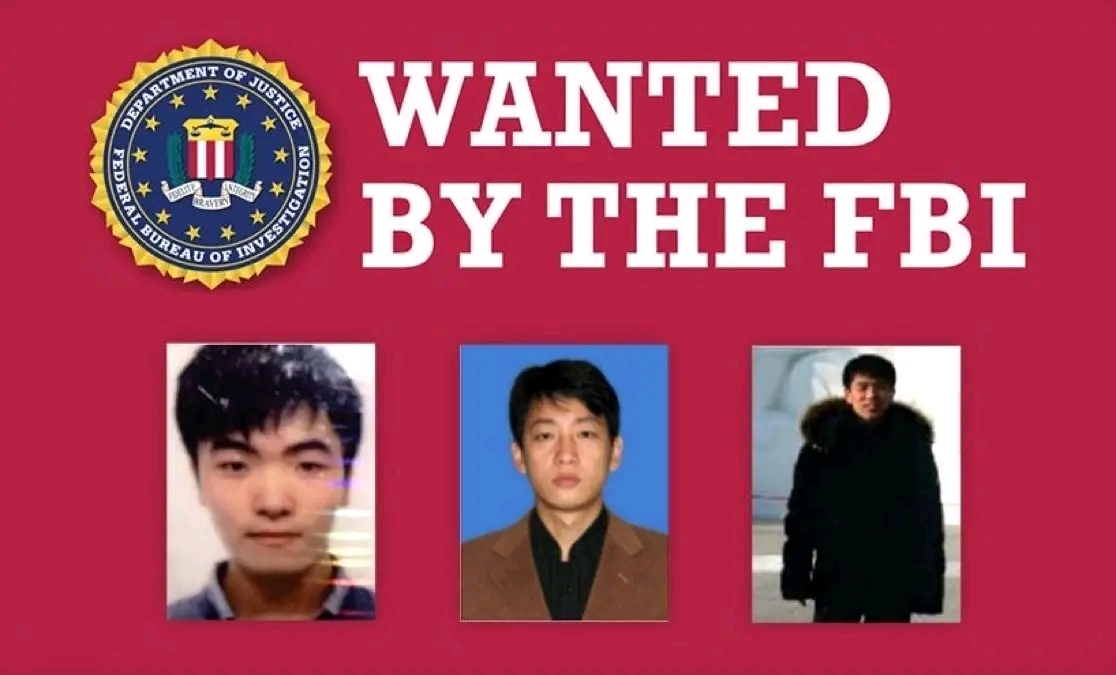
🚨 Quem são os três principais da lista do FBI por roubo de criptomoedas? Detalhes da acusação federal!
Se você trabalha com criptomoedas, com certeza já viu este famoso cartaz do Federal Bureau of Investigation (FBI). Eles não são simples hackers, mas membros da unidade cibernética de elite da inteligência militar da Coreia do Norte, conhecida como Grupo Lazarus (Lazarus Group).
⚖️ Detalhes da acusação formal:
O Departamento de Justiça dos Estados Unidos (DOJ) emitiu uma acusação criminal internacional contra três pessoas — John Chang Hyok, Kim Il e Park Jin Hyok — que inclui as seguintes acusações federais formais:
• Conspiração para extorsão em grande escala e fraude digital: realização de uma campanha global de invasões informáticas para roubar e comprometer ativos digitais e dinheiro em espécie avaliados em mais de 1,3 bilhão de dólares de bancos e empresas.
• Desenvolvimento de software malicioso para criptomoedas: criação de aplicativos e carteiras de criptomoedas falsos e infectados (como a série de aplicativos AppleJeus) para roubar chaves de carteiras e invadir plataformas de negociação.
• Extorsão por meio de ransomware: desenvolvimento e disseminação do famoso vírus “WannaCry”, que paralisou sistemas informáticos de hospitais e empresas em todo o mundo e exigiu resgates em bitcoin.
• Lavagem eletrônica de dinheiro: conspiração por meio de redes complexas de mistura de criptomoedas (Crypto Mixers) para branquear o dinheiro roubado e convertê-lo em dinheiro líquido, a fim de financiar programas de armamento proibidos internacionalmente.
📌 Principais casos relacionados às acusações:
As investigações federais vinculam diretamente os três acusados a:
1. Roubo ao Banco Central de Bangladesh (2016): tentativa de roubar 1 bilhão de dólares e êxito na lavagem de 81 milhões de dólares.
2. Invasão à Sony Pictures (2014): destruição dos dados digitais da empresa em retaliação a um filme satírico.